
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431-copyfail-rs — Чистый proof-of-concept на Rust для CVE-2026-31431, нацеленный на ядра Linux x86_64 с поддержкой AF_ALG AEAD. Статическая сборка musl, без зависимостей во время выполнения, для авторизованных исследований безопасности. | Kitploit
Инструменты/GitHubGitHub/kanbaraakihito/cve-2026-31431-copyfail-rs
Фреймворки для эксплойтовАнализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHubkanbaraakihito/cve-2026-31431-copyfail-rs

CVE-2026-31431-copyfail-rs

Чистый proof-of-concept на Rust для CVE-2026-31431, нацеленный на ядра Linux x86_64 с поддержкой AF_ALG AEAD. Статическая сборка musl, без зависимостей во время выполнения, для авторизованных исследований безопасности.

Репозиторий
3125 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-31431 CopyFail

POC для CVE-2026-31431. Чистая реализация на Rust, без зависимостей времени выполнения.

Целевые системы

Ядра Linux x86_64 с включённым CONFIG_CRYPTO_USER_API_AEAD=y (поддержка AF_ALG AEAD) и загружаемым модулем algif_aead.

Использование

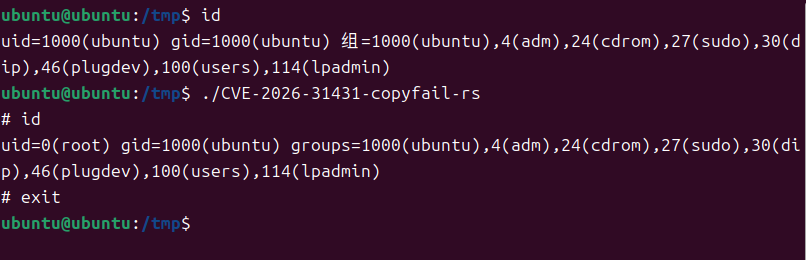
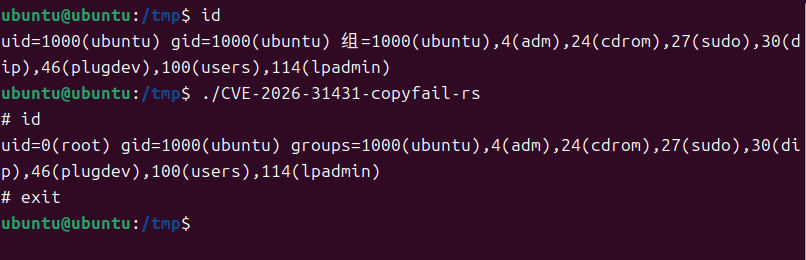
./CVE-2026-31431-copyfail-rs

screenshot

Зависимости

  • Время компиляции: libc + flate2 (чистый zlib-бэкенд на Rust, компилятор C не требуется).
  • Время выполнения: нет — статическая линковка через musl.

Структура файлов

CVE-2026-31431-copyfail-rs/
├── Cargo.toml      
├── build.sh        
├── .cargo/
│   └── config.toml 
├── src/main.rs     
└── README.md

Отказ от ответственности

Данный инструмент предназначен исключительно для исследований в области безопасности и авторизованного тестирования. Перед использованием необходимо получить явное письменное разрешение от владельца целевой системы. Пользователь обязан самостоятельно соблюдать местное законодательство; автор не несёт ответственности за любое неавторизованное, незаконное или противоречащее этике использование.

При обнаружении соответствующих уязвимостей следуйте процессу ответственного раскрытия и своевременно сообщайте о них производителю или соответствующим организациям по безопасности.

Скачать инструмент