
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
sniperscope — Рабочая станция для управления внешней поверхностью атаки, которая коррелирует данные DNS, Certificate Transparency, Shodan, CVEDB, TLS и OSINT в криминалистические отчёты с оценкой рисков. | Kitploit
Инструменты/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (Разведка открытых источников)РазведкаАнализ уязвимостейСбор информацииВеб-безопасностьЦифровая криминалистикаТестирование на ПроникновениеРазведка угрозПеречисление ПоддоменовСбор Электронной ПочтыАнализ DNS
412322 часов назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
GitHub
kamehameha-ctrl/sniperscope

sniperscope

Рабочая станция для управления внешней поверхностью атаки, которая коррелирует данные DNS, Certificate Transparency, Shodan, CVEDB, TLS и OSINT в криминалистические отчёты с оценкой рисков.

Репозиторий

🎯 SniperScope v3.5 // Анализ поверхности атаки, Shodan CVEDB и платформа криминалистического EASM

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

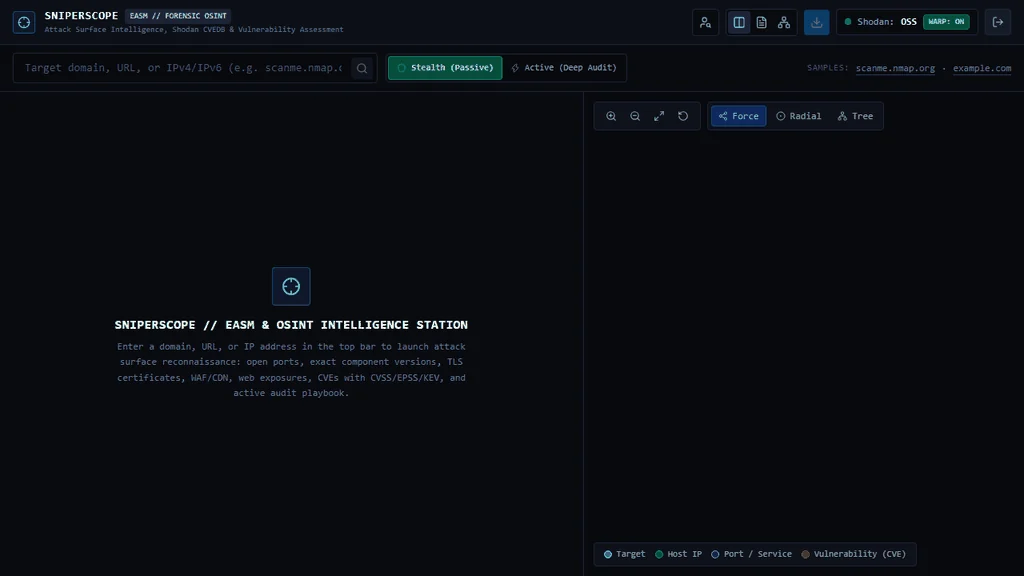
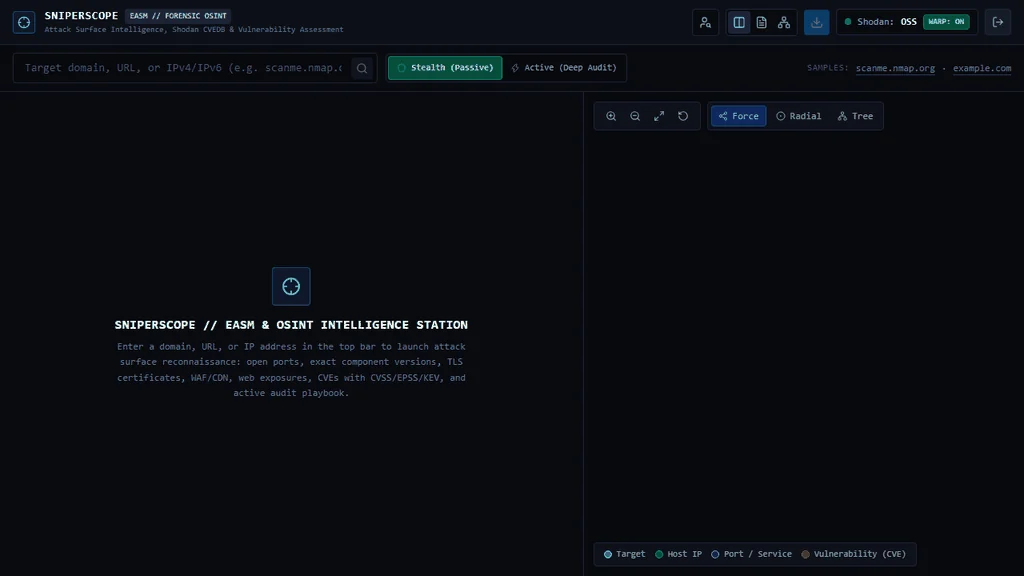
SniperScope Interactive Attack Surface Intelligence Demo

SniperScope — это высокопроизводительная рабочая станция для управления внешней поверхностью атаки (EASM), пассивной/активной разведки OSINT и криминалистической отчётности, предназначенная для аудиторов по кибербезопасности, аналитиков SOC и пентестеров.

Из одной цели (доменное имя, полный URL или адрес IPv4/IPv6) SniperScope параллельно оркестрирует несколько разведывательных движков:

  • Перечисление зоны DNS с множеством записей, проверка анти-спуфинга SPF/DMARC и проверка издателей CAA.
  • Журналы прозрачности SSL/TLS-сертификатов (crt.sh) с автоматическим определением исходного IP.
  • Официальные запросы к реестрам RDAP/WHOIS и корреляция маршрутизации BGP/ASN.
  • Shodan Host API и InternetDB для открытых портов, версий ПО, CPE и необработанных баннеров сервисов.
  • Глубокое обогащение данными об уязвимостях через Shodan CVEDB с информацией в реальном времени о CVSS v3/v2, вероятности эксплуатации EPSS, статусе CISA KEV (известные эксплуатируемые уязвимости) и связях с кампаниями программ-вымогателей.
  • Живая криптографическая инспекция TLS/SSL X.509 в стиле who.is (набор шифров, разрядность открытого ключа, серийный номер, цепочка доверия, окно действия, SAN).
  • Диагностика доступности веб-сайта, задержка ответа, заголовки безопасности HTTP, флаги cookie (Secure, HttpOnly, SameSite) и политики CORS.
  • Анализ состава программного обеспечения (SCA) — обнаружение веб-технологий (эвристический движок компонентов) с сопоставлением фронтенд/бэкенд-компонентов с известными CVE и PoC.
  • Набор для цифрового следа и OSINT-хаб Испании: разведка имён пользователей на множестве платформ в реальном времени (400+ платформ через Server-Sent Events), криминалистика телефонных номеров (CNMC Испании, базы спама), поиск email (MX/SPF, Gravatar, дорки по утечкам), а также официальные испанские бюллетени и реестры прозрачности.
  • Плейбук активного CLI из 39 команд, строго сопоставленный с категориями OWASP Top 10: 2025.
  • Интерактивный топологический граф Cytoscape.js с защитой от коллизий и экспортёр криминалистических отчётов в нескольких форматах (PDF, автономный HTML, Markdown TLP:AMBER и хронологический RAW-журнал выполнения .log).

📐 Архитектура и поток данных

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 Основные сценарии использования

  • 🛡️ Управление внешней поверхностью атаки (EASM): Непрерывный мониторинг периметральных уязвимостей, теневого ИТ, истекающих TLS-сертификатов, висячих поддоменов и неожиданных открытых портов на корпоративных активах.
  • 🎯 Разведка для Red Team и пентеста: Глубокое первичное перечисление целей без срабатывания SOC-оповещений клиента с помощью Stealth Mode, затем переход в Active Mode с 39 предварительно параметризованными командами OWASP Top 10: 2025.
  • 🚨 Сортировка оповещений SOC и реагирование на инциденты: Быстрое определение, связаны ли оповещения с активами, имеющими активно эксплуатируемые в дикой природе уязвимости (CISA KEV) или метки вооружения программами-вымогателями.
  • 🕵️ OSINT и фингерпринтинг идентичности: Корреляция публичных имён пользователей, доменов и корпоративных записей по 400+ платформам и официальным публичным реестрам.

🛠️ Технологический стек

Скачать инструмент