
Ladon — крупномасштабный сканер внутренних сетей для пентеста: плагин для PowerShell и Cobalt Strike, загрузка в память, бесфайловое сканирование. Включает сканирование портов, распознавание сервисов, обнаружение сетевых активов, аудит паролей, поиск критически опасных уязвимостей, эксплуатацию уязвимостей, извлечение паролей и получение оболочки (GetShell) в один клик; поддерживает массовое сканирование сегментов A/B/C, сканирование через сетевые сегменты, а также сканирование по спискам URL, хостов и доменов. Обнаружение сетевых активов: с помощью 32 протоколов (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) или методов позволяет быстро получить IP-адреса живых хостов целевой сети, имена компьютеров, рабочие группы, общие ресурсы, MAC-адреса, версии операционных систем, веб-сайты, поддомены, промежуточное ПО, открытые сервисы, маршрутизаторы, коммутаторы, базы данных, принтеры и т. д. Большое количество модулей обнаружения критических уязвимостей: MS17010, Zimbra, Exchange.
 k8gege/ladon




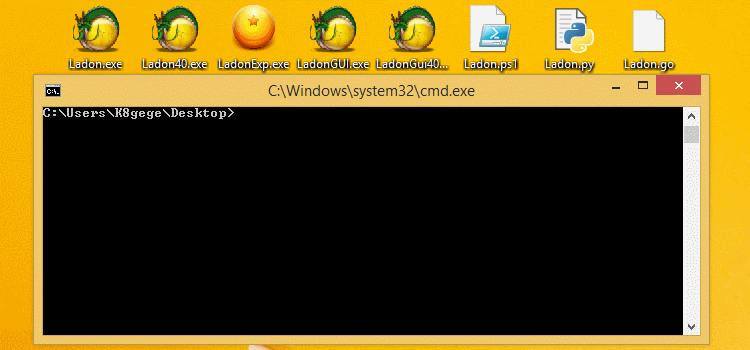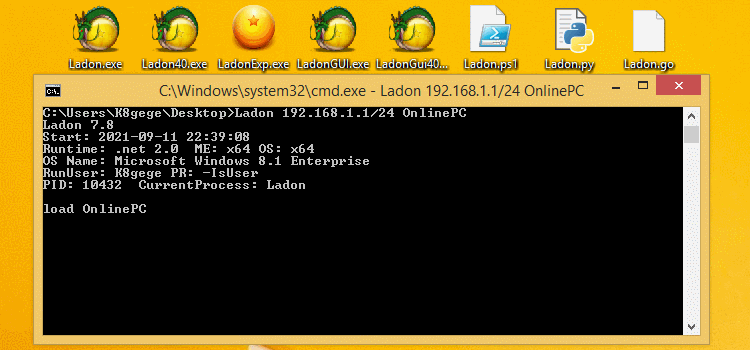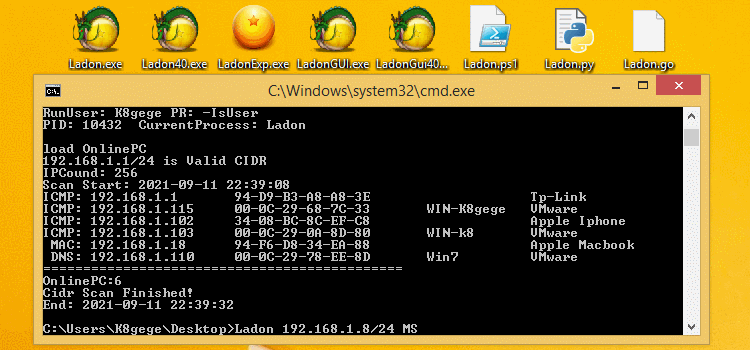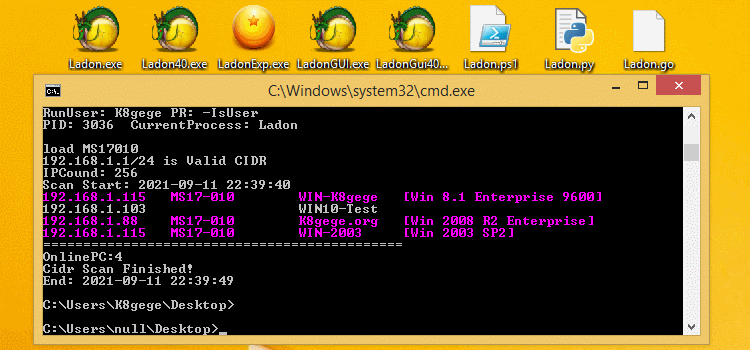
Ladon — крупномасштабный сканер внутренней сети для пентеста\доменного пентеста\горизонтальный инструмент, модуль PowerShell, плагин Cobalt Strike, загрузка в память, бесфайловое сканирование. Включает сканирование портов, определение сервисов, обнаружение сетевых активов, аудит паролей, обнаружение критических уязвимостей, эксплуатацию уязвимостей, чтение паролей и一键GetShell, поддерживает массовое сканирование сегментов A/B/C и межсегментное сканирование, поддерживает сканирование списков URL, хостов, доменов и т.д. Версия 12.2 включает 262 функциональных модуля, модуль обнаружения сетевых активов содержит 30+ протоколов (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) и методы быстрого получения информации о живых хостах целевой сети: IP, имя компьютера, рабочая группа, общие ресурсы, MAC-адрес, версия ОС, веб-сайты, поддомены, промежуточное ПО, открытые сервисы, маршрутизаторы, коммутаторы, базы данных, принтеры и т.д., обнаружение критических уязвимостей 16+ включает Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, Struts2 серии, Printer и т.д., аудит паролей 25+ включает базы данных (Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows (LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar и т.д., удаленное выполнение команд включает (smbexec/wmiexe/psexec/atexec/sshexec/webshell), модуль распознавания веб-отпечатков может распознавать 135+ (веб-приложения, промежуточное ПО, типы скриптов, типы страниц) и т.д., локальное повышение привилегий 21+ включает SweetPotato\BadPotato\EfsPotato\BypassUAC, высоконастраиваемые плагины POC поддерживают сборки .NET, DLL (C#/Delphi/VC), PowerShell и другие языки, поддерживает массовый вызов любых внешних программ или команд через конфигурацию INI, генератор EXP может одним кликом генерировать POC/EXP для уязвимостей, быстро расширяя возможности сканирования. Ladon поддерживает загрузку плагинов Cobalt Strike в память, бесфайловое сканирование для быстрого горизонтального перемещения во внутренней сети.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### Простота использования

Хотя Ladon обладает богатым и разнообразным функционалом, его использование очень простое, любой может легко освоиться.<br>
Для 90% функций достаточно одного или двух параметров, один модуль эквивалентен новому инструменту.

### Среда выполнения

#### Windows

Ladon может использоваться в системах Windows с установленным .NET 2.0 и выше (в системах Win7 и новее .NET встроен).<br>
Например: Cmd, PowerShell, удаленное управление Cmd, WebShell и т.д., а также загрузка в память через Cobalt Strike.<br>
Ladon.ps1 полностью совместим с PowerShell на Win7-Win11/2025, без оглядки на версии — удаленная загрузка, бесфайловая эксплуатация.

#### Кроссплатформенный LadonGo поддерживает Linux, Mac, Arm, MIPS
Все платформы: Linux, MacOS, Windows, маршрутизаторы, сетевое оборудование и другие ОС.<br>
https://github.com/k8gege/LadonGo

### Нестандартные условия

В реальных боях всё не так гладко: в некоторых внутренних сетях после проксирования соединение тормозит или вообще не работает, приходится загружать инструмент прямо на цель.<br>
Некоторые «кони» могут загружать программы размером в 2-3 МБ полдня или вообще не могут, а про Python-файлы по десяткам мегабайт и говорить нечего.<br>
Ladon разработан на C#, имеет небольшой размер — около 500 КБ, поэтому даже на плохом «коне» можно загрузить 500-килобайтную программу.<br>
Если и это не получается, можно использовать PowerShell для удаленной загрузки в память — в этом преимущество перед большими программами, скомпилированными на Python или Go.

### Миссия

Комплексное обслуживание: предоставить пользователю простой, удобный, функционально богатый и гибкий инструмент сканирования.

### Особенности

Небольшой трафик при сканировании<br>
Небольшой размер программы<br>
Богатый и мощный функционал<br>
Простота и удобство использования<br>
Поддержка плагинов на разных языках<br>
Кроссплатформенность (Win/Kali/Ubuntu и др.)<br>
Поддержка плагинов для Cobalt Strike<br>
Поддержка бесфайловой эксплуатации через PowerShell<br>
Генератор эксплойтов для создания Poc одной кнопкой<br>
Несколько версий для различных сред

### Параметры и функции программы

1  Сканирование по указанному IP<br>
2  Сканирование по указанному домену<br>
3  Сканирование по указанному имени компьютера<br>
4  Сканирование по указанному C-сегменту (ip/24)<br>
5  Сканирование по указанному B-сегменту (ip/16)<br>
6  Сканирование по указанному A-сегменту (ip/8)<br>
7  Сканирование по указанному URL<br>
8  Пакетное сканирование IP (ip.txt)<br>
9  Пакетное сканирование C-сегментов (ip24.txt)<br>
10 Пакетное сканирование C-сегментов (ipc.txt)<br>
11 Пакетное сканирование B-сегментов (ip16.txt)<br>
12 Пакетное сканирование URL (url.txt)<br>
13 Пакетное сканирование доменов (domain.txt)<br>
14 Пакетное сканирование имен компьютеров (host.txt)<br>
15 Пакетное сканирование CIDR-блоков стран (cidr.txt)<br>
16 Пакетное сканирование списка строк (str.txt)<br>
17 Список учётных записей/паролей хостов (check.txt)<br>
18 Список пользователей/паролей (userpass.txt)<br>
19 Сканирование C-сегмента в заданном диапазоне<br>
20 Загрузка пользовательской DLL через параметры (только C#)<br>
21 Загрузка пользовательского EXE через параметры (только C#)<br>
22 Загрузка пользовательского конфигурационного INI-файла через параметры<br>
23 Загрузка пользовательского PowerShell через параметры<br>
24 Пользовательские программы (системные команды или сторонние программы, разработанные на любом языке)<br>
25 Плагины (поддерживают несколько языков: C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 Поддержка Cobalt Strike (сканирование цели во внутренней сети из командной строки beacon или сканирование внешних целей через прыжок)<br>
27 Поддержка сканирования IP в формате CIDR, например 100.64.0.0/10, 192.168.1.1/20 и т.д.<br>
28 INI-конфигурация поддерживает брутфорс паролей пользовательских программ<br>

### Краткое руководство

Ladon Краткое руководство Полная документация: http://k8gege.org/Ladon <br>
Excel-документация по модулям: http://k8gege.org/Ladon/wiki.xlsx <br>
Поддержка загрузки в память из Cmd, Cobalt Strike, PowerShell и т.д.<br>
Версия для Windows: .Net, Cobalt Strike, PowerShell<br>
Версии для всех систем: GO (все платформы), Python (теоретически все платформы)<br>
PS: Study удобен для локального изучения, полный функционал используйте через CMD.

### BypassEDR сканирование

