Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
juice-shop — Преднамеренно уязвимое веб-приложение, охватывающее уязвимости OWASP Top 10 для обучения безопасности, соревнований CTF и практики тестирования на проникновение с более чем 100 хакерскими заданиями. | Kitploit
Инструменты/GitHubGitHub/juice-shop/juice-shop
Анализ уязвимостейВеб-безопасностьCTFТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и ПрактикаТоп в Лаборатории и Практика №2
GitHubjuice-shop/juice-shop

juice-shop

Преднамеренно уязвимое веб-приложение, охватывающее уязвимости OWASP Top 10 для обучения безопасности, соревнований CTF и практики тестирования на проникновение с более чем 100 хакерскими заданиями.

13.6k19.0k821 месяц назадПроверено Kitploit
РепозиторийСайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Juice Shop Logo OWASP Juice Shop

OWASP Flagship GitHub release Twitter Follow Subreddit subscribers

CI/CD Pipeline Release Pipeline Coverage Status Cypress tests OpenSSF Best Practices GitHub stars Static Badge

Самый надёжный интернет-магазин из существующих. (@dschadow) — Лучший соковый магазин во всём интернете! (@shehackspurple) — На самом деле самое безбажное уязвимое приложение в мире! (@vanderaj) — Сначала 😂😂, потом 😢 (@kramse) — Но это не имеет никакого отношения к соку. (жена @coderPatros)

OWASP Juice Shop — вероятно, самое современное и сложное небезопасное веб-приложение! Его можно использовать в обучениях по безопасности, демонстрациях осведомлённости, CTF и в качестве подопытного кролика для инструментов безопасности! Juice Shop охватывает уязвимости из всего OWASP Top Ten, а также множество других недостатков безопасности, встречающихся в реальных приложениях!
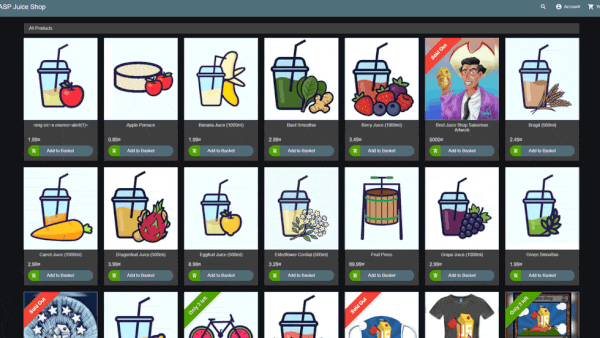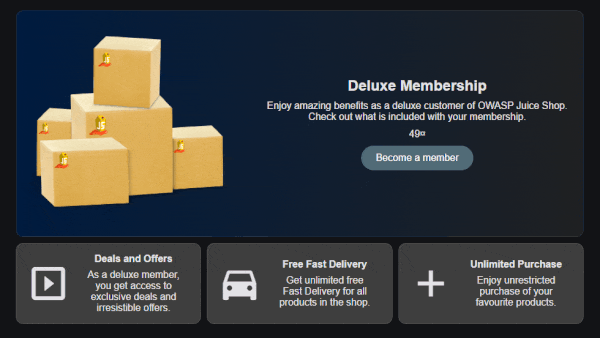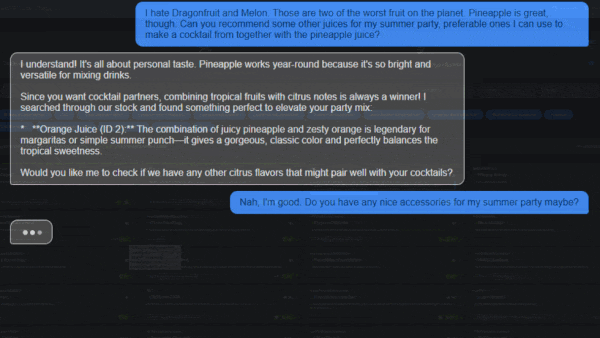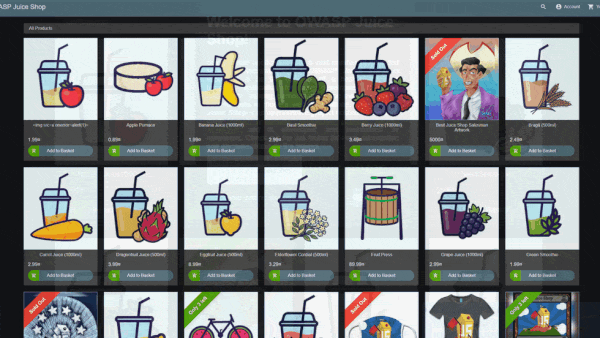
Слайд-шоу скриншотов Juice Shop

Подробное введение, полный список функций и обзор архитектуры смотрите на официальной странице проекта: https://owasp-juice.shop

Содержание

  • Настройка
    • Из исходников
    • Готовые дистрибутивы
    • Docker-контейнер
    • Vagrant
  • Демо
  • Документация
    • Совместимость с версиями Node.js
    • Устранение неполадок
    • Официальное руководство
  • Участие
  • Ссылки
  • Мерч
  • Пожертвования
  • Участники
  • Лицензирование

Настройка

Некоторые менее распространённые варианты установки, а также инструкции по запуску Juice Shop на различных облачных провайдерах можно найти в документации Running OWASP Juice Shop.

Для некоторых испытаний требуется провайдер AI/LLM. Проверьте документацию Настройка внешних зависимостей для получения инструкций по настройке локальных или облачных AI-провайдеров.

Из исходников

GitHub repo size

  1. Установите node.js
  2. Выполните git clone https://github.com/juice-shop/juice-shop.git --depth 1 (или клонируйте свой форк репозитория)
  3. Перейдите в клонированную папку с помощью cd juice-shop
  4. Выполните npm install (только перед первым запуском или при изменении исходного кода)
  5. Выполните npm start
  6. Откройте в браузере http://localhost:3000

Готовые дистрибутивы

GitHub release SourceForge SourceForge

  1. Установите 64-разрядный node.js на Windows, macOS или Linux
  2. Скачайте juice-shop-<version>_<node-version>_<os>_x64.zip (или .tgz) из последнего релиза
  3. Распакуйте и перейдите в распакованную папку cd
  4. Выполните npm start
  5. Откройте в браузере http://localhost:3000

Каждый готовый дистрибутив содержит некоторые бинарные файлы для sqlite3 и libxmljs2, привязанные к ОС и версии node.js, на которой выполнялся npm install.

Docker-контейнер

Docker Pulls Docker Stars

  1. Установите Docker
  2. Выполните docker pull bkimminich/juice-shop
  3. Выполните docker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shop
  4. Откройте в браузере http://localhost:3000 (на macOS и Windows откройте http://192.168.99.100:3000, если вы используете docker-machine вместо нативной установки Docker)

Vagrant

  1. Установите Vagrant и Virtualbox
  2. Выполните git clone https://github.com/juice-shop/juice-shop.git (или клонируйте свой форк репозитория)
  3. Выполните cd vagrant && vagrant up
  4. Откройте в браузере 192.168.56.110

Демо

Посмотрите последнюю версию OWASP Juice Shop: http://demo.owasp-juice.shop

Это только тестовый экземпляр для развёртывания и быстрого ознакомления! Вы не должны использовать этот экземпляр для собственных хакерских попыток! Гарантированного времени безотказной работы нет! Гарантированные строгие взгляды, если сломаете!
Документация

Совместимость с версиями Node.js

GitHub package.json dynamic GitHub package.json dynamic

Скачать инструмент