Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/jtesta/ssh-audit
Сканеры уязвимостейКартирование сетиСканирование портовАнализ уязвимостейАудит конфигурацииСбор информацииСетевая безопасностьКриптографияТестирование на ПроникновениеТоп в Картирование сети №13
4.3k231362 месяцев назадПроверено Kitploit
Топ в Сканирование портов №16
GitHubjtesta/ssh-audit

ssh-audit

Аудит безопасности SSH-сервера и клиента (баннер, обмен ключами, шифрование, MAC, сжатие, совместимость, безопасность и т. д.)

Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

ssh-audit

License Build Status PRs Welcome

PyPI Downloads Homebrew Downloads Docker Pulls Snap Downloads

Github Sponsors

ssh-audit — это инструмент для аудита конфигурации SSH-серверов и клиентов.

jtesta/ssh-audit (v2.0+) — это обновлённая и поддерживаемая версия ssh-audit, ответвлённая от arthepsy/ssh-audit (v1.x) из-за неактивности.

  • Возможности
  • Использование
  • Скриншоты
    • Пример стандартного аудита сервера
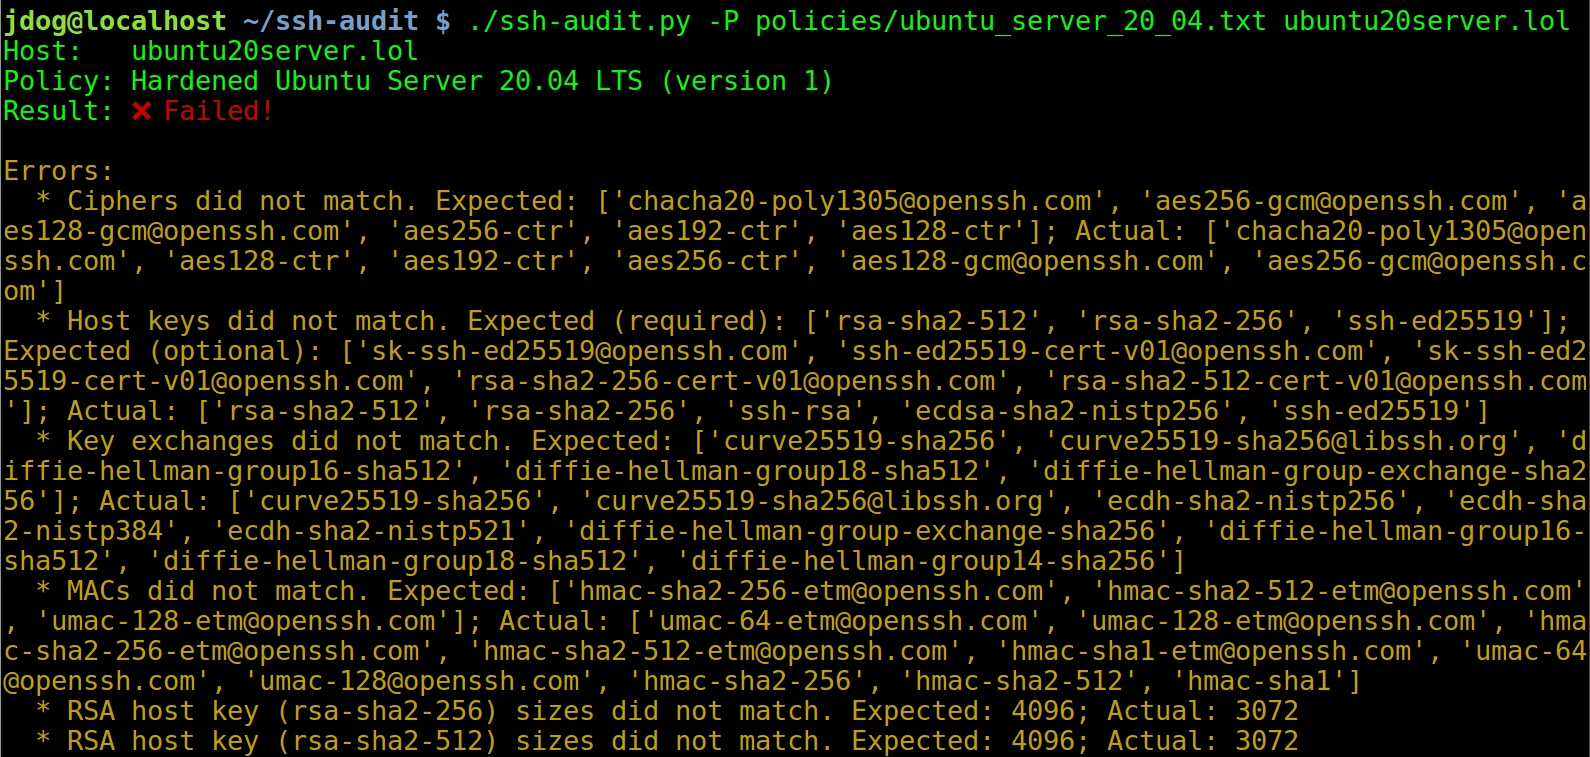
    • Пример аудита политики сервера
    • Пример стандартного аудита клиента
  • Руководства по усилению безопасности
  • Готовые пакеты
  • Веб-интерфейс
  • Журнал изменений

Возможности

  • анализировать конфигурацию как сервера, так и клиента SSH;
  • получать баннер, распознавать устройство или программное обеспечение и операционную систему, определять сжатие;
  • собирать алгоритмы обмена ключами, ключей хоста, шифрования и коды аутентификации сообщений;
  • выводить информацию о безопасности алгоритмов (доступно с, удалено/отключено, небезопасно/слабо/устаревшее и т.д.);
  • выводить рекомендации по алгоритмам (добавлять или удалять в зависимости от распознанной версии программного обеспечения);
  • анализировать совместимость версий SSH на основе информации об алгоритмах;
  • историческая информация из OpenSSH, Dropbear SSH и libssh;
  • проверка политики для обеспечения соответствия усиленной/стандартной конфигурации;
  • работает на Linux и Windows;
  • поддерживает Python 3.10 - 3.14;
  • без зависимостей

Использование```

usage: ssh-audit.py [-h] [-4] [-6] [-b] [-c] [-d] [-g min1:pref1:max1[,min2:pref2:max2,...] / <x-y[:step]>] [-j] [-l {info,warn,fail}] [-L] [-M custom_policy.txt] [-m] [-n] [-P "Built-In Policy Name" / custom_policy.txt] [-p N] [-T targets.txt] [-t N] [-v] [--conn-rate-test N[:max_rate]] [--dheat N[:kex[:e_len]]] [--get-hardening-guide platform] [--list-hardening-guides] [--lookup alg1[,alg2,...]] [--skip-rate-test] [--socks5 host:port] [--threads N] [host]

ssh-audit.py v3.4.1-dev, https://github.com/jtesta/ssh-audit

positional arguments: host target hostname or IPv4/IPv6 address

Скачать инструмент