
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Blackash-CVE-2025-61884 — Предоставляет подробную сводку и рекомендации по обнаружению для CVE-2025-61884 — уязвимости несанкционированного раскрытия данных в Configurator Oracle E-Business Suite, включая шаблоны сканирования и шаги по смягчению последствий. | Kitploit
Инструменты/GitHubGitHub/jrexploit/blackash-cve-2025-61884
Сканеры уязвимостейАнализ уязвимостейЭксплуатацияСбор информацииВеб-безопасность
GitHubjrexploit/blackash-cve-2025-61884

Blackash-CVE-2025-61884

Предоставляет подробную сводку и рекомендации по обнаружению для CVE-2025-61884 — уязвимости несанкционированного раскрытия данных в Configurator Oracle E-Business Suite, включая шаблоны сканирования и шаги по смягчению последствий.

Репозиторий
5301 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-61884 — Новая ошибка Oracle E-Business Suite может позволить хакерам получить доступ к данным без входа в систему 💀

CVE-2025-61884 — Полная сводка 🧾💥

ПолеДетали
ИдентификаторCVE-2025-61884
ПродуктOracle E-Business Suite — Oracle Configurator (Runtime UI)
Затронутые версии12.2.3 → 12.2.14
Вектор атакиСеть (HTTP) — неаутентифицированный доступ
ВоздействиеКонфиденциальность (несанкционированное раскрытие данных)
Базовая оценка CVSSv3.17.5 (Высокая) — AV:N/AC:L/PR:N/UI:N/C:H/I:N/A:N
Сложность эксплуатацииНизкая / легко эксплуатируемая (не требуется аутентификация)
Статус вендораОпубликовано предупреждение о безопасности; доступны исправления/обновления от вендора
Статус публичного эксплойтаОпубликованы шаблоны обнаружения и правила сканирования; широко доступный оружейный код эксплойта не подтверждён (но риск высок из-за отсутствия аутентификации)

Описание простым языком 🧠✨

Неаутентифицированный удалённый злоумышленник, который может получить доступ к Runtime UI Oracle Configurator по HTTP, может создавать запросы, заставляющие интерфейс возвращать конфигурационные и бизнес-данные, которые должны быть защищены. Для запуска раскрытия не требуются учётные данные пользователя, поэтому любой доступный по сети экземпляр уязвимого компонента может быть просканирован и потенциально скомпрометирован.


Что может быть раскрыто 🔓

  • Конфигурационные модели и метаданные, обслуживаемые интерфейсом Configurator
  • Бизнес-конфигурационная информация (может включать чувствительную бизнес-логику, сопоставления или идентификаторы)
  • Потенциально другие данные, доступные через интерфейс, в зависимости от развёртывания и того, что настроено обслуживать Configurator

Примечание: публичные описания классифицируют основное воздействие как раскрытие конфиденциальности/данных. На момент составления этой сводки нет подтверждённых публичных сообщений об удалённом выполнении кода (RCE) или изменении данных, связанных именно с этим CVE, но само по себе раскрытие данных является серьёзным.
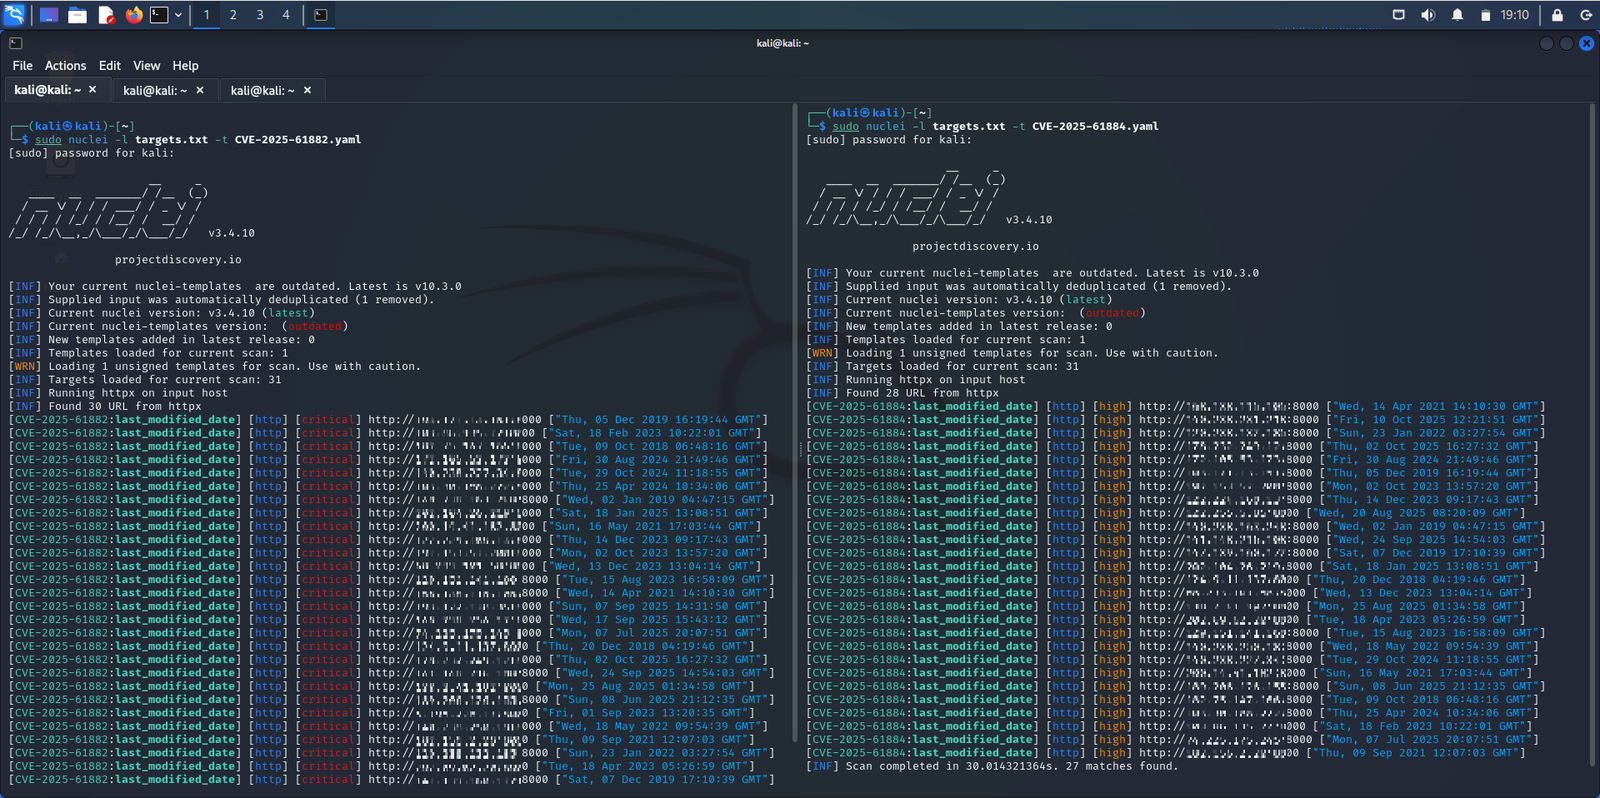

Как злоумышленники обнаруживают и эксплуатируют это 🕵️‍♂️

  • Автоматизированные сканеры / шаблоны: Сообщественные сканеры и шаблоны идентифицируют конечные точки Oracle EBS/Configurator и проверяют известные уязвимые пути интерфейса.
  • Простые HTTP-запросы: Поскольку аутентификация не требуется, злоумышленники могут использовать простые GET/POST-запросы для перечисления и получения данных.
  • Риск массового сканирования: Экземпляры EBS, доступные из интернета, подвергаются более высокому непосредственному риску, поскольку автоматизированные сканеры могут быстро найти уязвимые конечные точки.
CVE-2025-61884-1

Статус proof-of-concept / публичного кода ⚠️

  • Существуют публично опубликованные шаблоны обнаружения и правила сканеров (используются для обнаружения наличия и подверженности).
  • Полностью оружейные, широко применяемые скрипты эксплойтов для удалённого захвата не были широко подтверждены в авторитетных репозиториях эксплойтов на момент составления этой сводки — но низкая сложность и неаутентифицированный доступ делают эксплуатацию тривиальной для решительных злоумышленников.

Обнаружение и индикаторы для поиска 🔎

ТипНа что обращать внимание
СетьНеожиданные неаутентифицированные HTTP-запросы к конечным точкам Runtime UI Configurator с внешних IP-адресов
Журналы сервераЗапросы, возвращающие страницы конфигурации или большие объёмы конфигурационных данных без предварительных токенов аутентификации
Признаки сканированияПовторяющиеся шаблоны зондирования, характерные для автоматизированных сканеров (последовательные запросы к страницам интерфейса, одинаковые user-agent, быстрое сканирование)
Вывод сканераРезультаты Nuclei / других инструментов обнаружения, которые отмечают наличие ответов интерфейса EBS Configurator

Смягчение и устранение (практические действия) 🛠️

Немедленно (наивысший приоритет)

  1. Примените исправление вендора для CVE-2025-61884 к затронутым установкам EBS как можно скорее. Установка исправления является окончательным решением.

Если вы не можете установить исправление немедленно 2. Заблокируйте сетевой доступ к Oracle Configurator Runtime UI из ненадёжных сетей — используйте межсетевые экраны, ACL или сегментацию сети, чтобы ограничить доступ доверенными IP-адресами администраторов или только через VPN. 3. Разместите конечную точку за WAF и добавьте правила для блокировки или проверки подозрительных неаутентифицированных запросов к путям интерфейса Configurator. 4. Отключите Runtime UI, если он не требуется в вашей среде, или удалите/деинсталлируйте компонент Configurator, где это возможно.

Мониторинг и проверка 5. Просканируйте ваш периметр и DMZ с помощью обновлённых шаблонов обнаружения, чтобы выявить открытые конечные точки. 6. Усильте ведение журналов и оповещения на веб-конечных точках EBS; ищите прошлые неаутентифицированные доступы и большие ответы с данными. 7. Повторно просканируйте после установки исправления, чтобы подтвердить устранение, и проверьте журналы на предмет активности в уязвимом окне.

Меры после инцидента 8. Смените любые учётные данные или секреты, которые могли храниться в раскрытых элементах конфигурации, из соображений предосторожности. 9. Задокументируйте выводы и следуйте вашему плану реагирования на инциденты, если раскрытие данных подтверждено.



Краткий план действий (одностраничный чек-лист) ✅

Скачать инструмент

