
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2018-19131 — Эксплойт Proof-of-Concept для CVE-2018-19131: XSS в Squid Proxy через сертификат X.509 | Kitploit

Инструменты/GitHubGitHub/jonathanwilbur/cve-2018-19131
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасность
GitHubjonathanwilbur/cve-2018-19131

CVE-2018-19131

Эксплойт Proof-of-Concept для CVE-2018-19131: XSS в Squid Proxy через сертификат X.509

Репозиторий
182308 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2018-19131 Демо

  • Автор: Jonathan M. Wilbur <[email protected]>
  • Год авторского права: 2018
  • Лицензия: MIT License

Не делайте ничего незаконного с этим. Это не вредоносное ПО. Это всего лишь proof-of-concept.

Это демонстрация CVE-2018-19131, которая запускается в приложении Docker Compose.
Данный проект собирает Squid версии 3.5.27, которая уязвима. Версия 3.5.28 не уязвима. Конкретные затронутые версии перечислены здесь.

Тестирование прошло успешно как на Windows 10, так и на Mac OS X Mojave.

Использование Proof-of-Concept

Не запускайте это на том же хосте, который вы настроили для работы через прокси, потому что прокси будет перенаправлять все HTTP-запросы обратно на себя. Клиент и сервер должны быть двумя разными машинами.

Настройка сервера

  1. Клонируйте этот репозиторий, выполнив git clone https://github.com/JonathanWilbur/CVE-2018-19131.git.
  2. Перейдите в каталог, выполнив cd CVE-2018-19131.
  3. Соберите приложение, выполнив docker-compose up.
  • Это займет много времени (около 20 минут), потому что Squid нужно скомпилировать с нуля.

Настройка клиента

Настройка HTTPS-прокси — это стандартная процедура. В Windows и MacOS она есть. В Linux можно настроить что угодно, если проявить смекалку. Я не буду документировать здесь, как настроить прокси, потому что это уже подробно описано в других источниках. Просто настройте ваш компьютер так, чтобы он указывал на сервер, на котором установлен уязвимый экземпляр Squid.

Я отмечу, однако, что вам следует использовать HTTPS прокси, а не HTTP. На MacOS в настройках Proxies это называется Secure Web Proxy. Windows не делает такого различия.

Эксплуатация

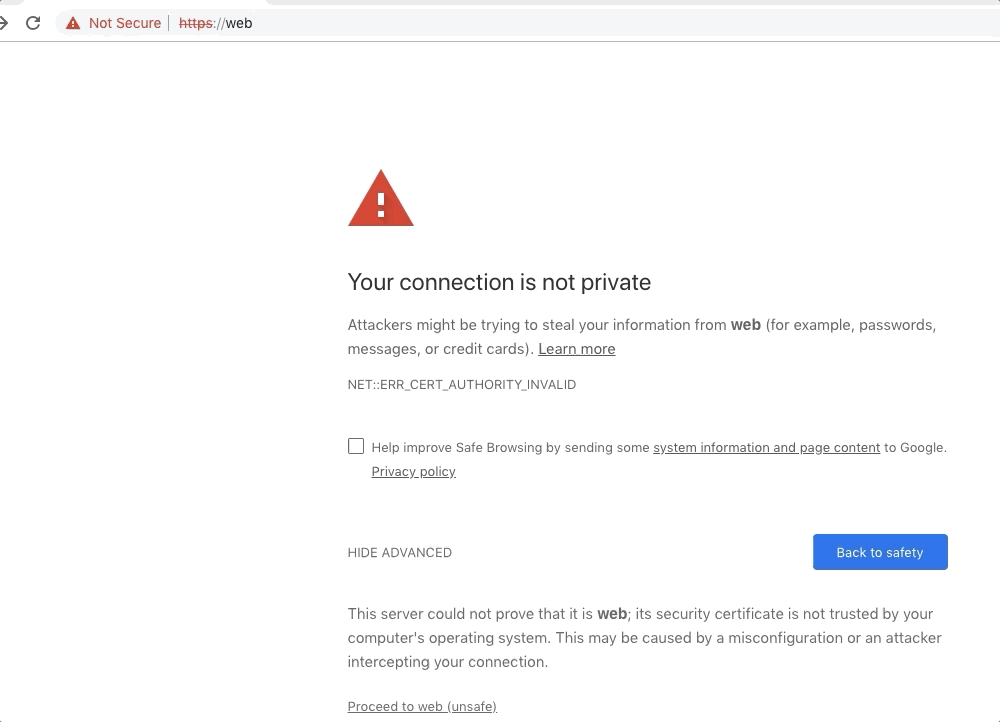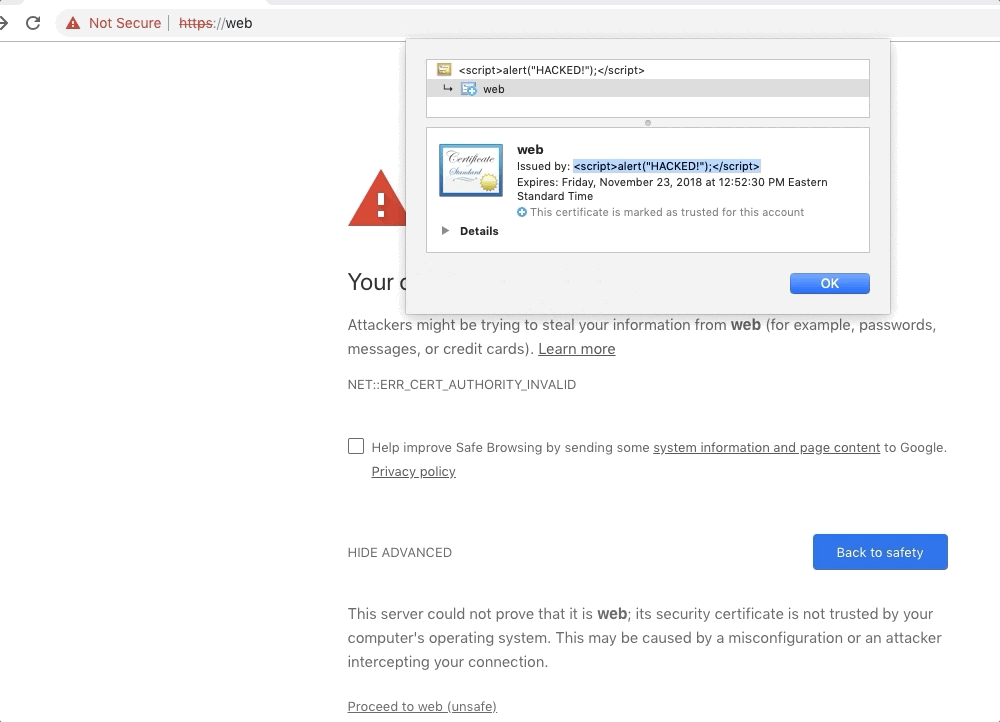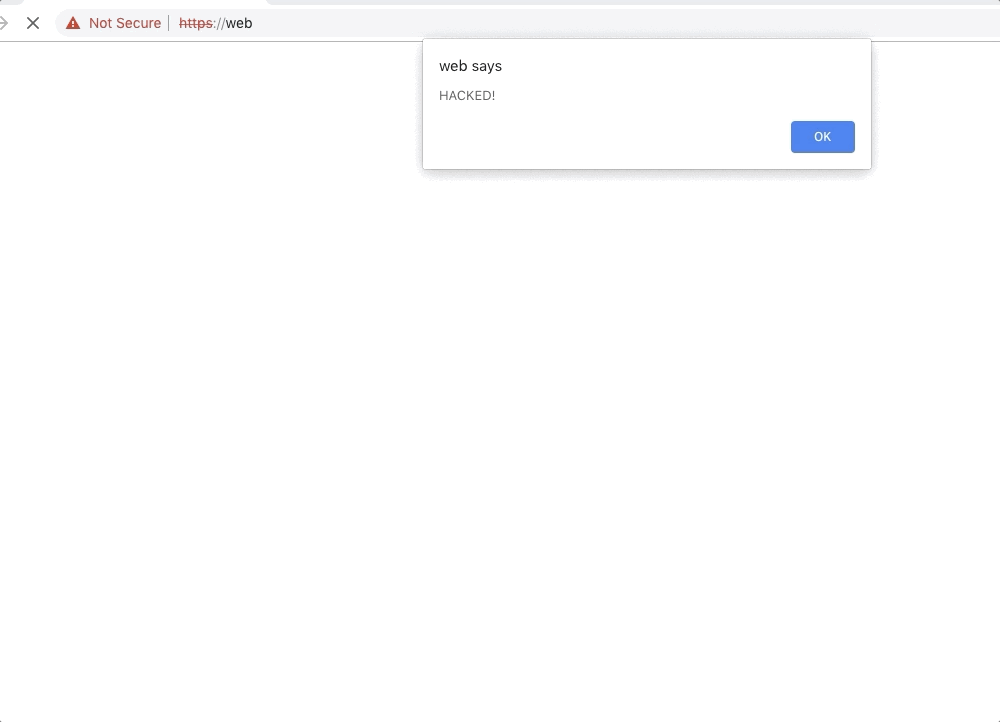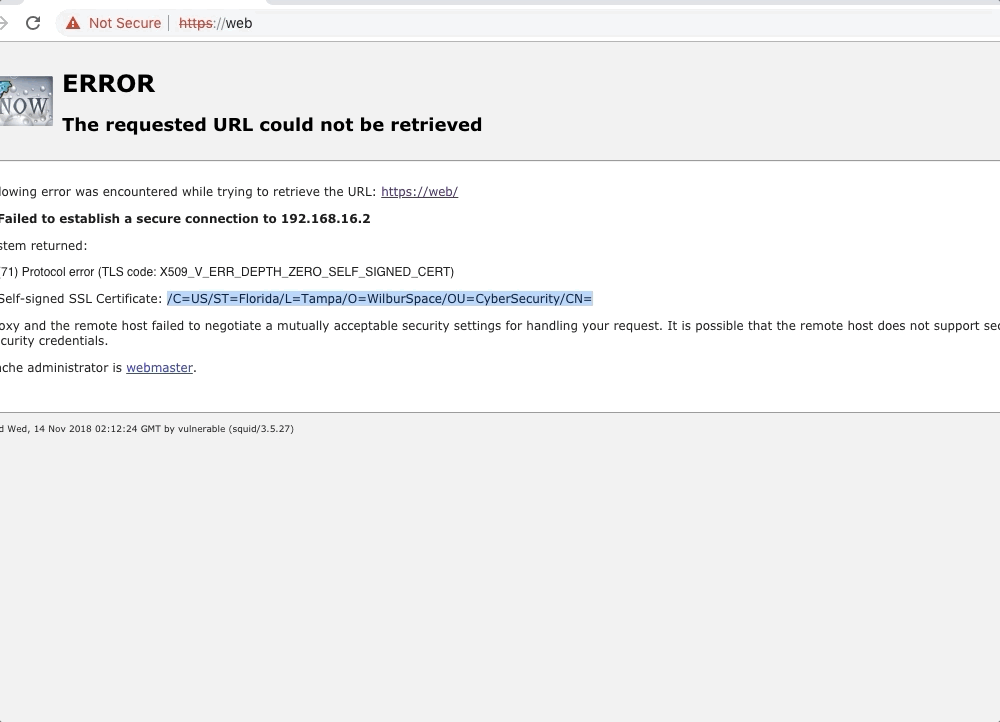
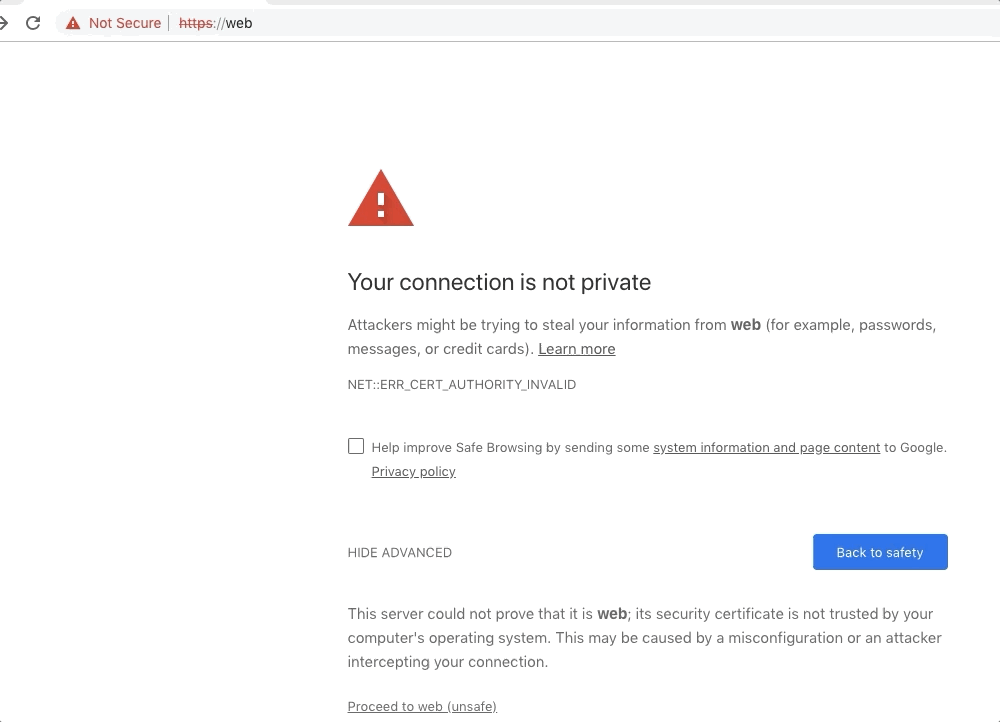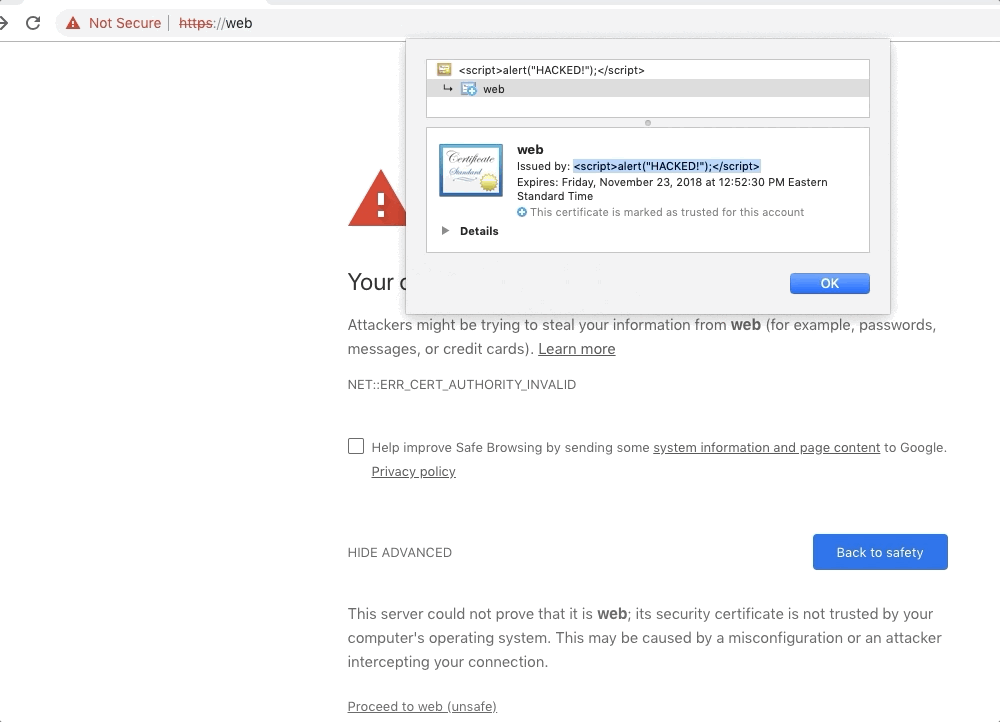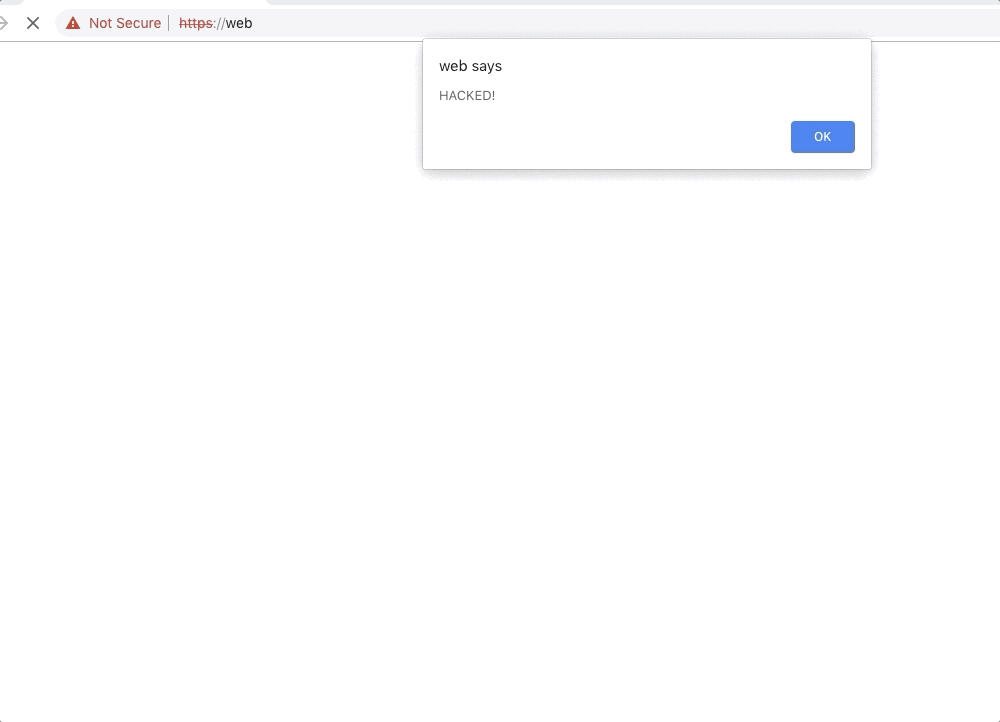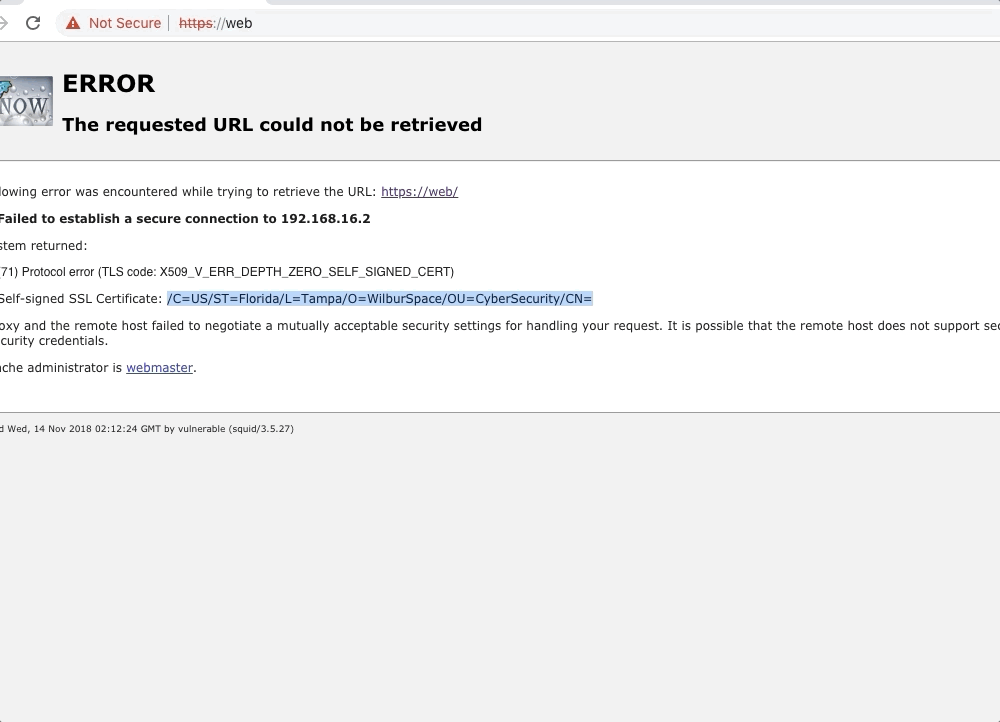
Получите доступ к вредоносному сайту, подключившись к https://web. Примите первую ошибку сертификата, которая вызвана перехватом HTTPS-трафика прокси, затем вы увидите следующую страницу, которая запустит эксплойт. Должно появиться всплывающее окно браузера с текстом HACKED!.

После нажатия OK вы увидите стандартную страницу Squid, сообщающую об ошибке безопасного подключения. Вы заметите, что отображаемое имя эмитента/субъекта — которые совпадают, поскольку используется самоподписанный сертификат — не содержит атрибут commonName (CN). Это потому, что его значение было:

<script>alert("HACKED!");</script>

которое интерпретируется как сырой HTML, и, следовательно, скрипт выполняется!

См. также

  • Домашняя страница Squid
  • Запись в Национальной базе данных уязвимостей (NVD) для CVE-2018-19131

Связаться со мной

Если вы хотите предложить исправления или улучшения для этого проекта, пожалуйста, просто оставьте заявку (issue) на этой странице GitHub. Если вы хотите связаться со мной по другим причинам, напишите мне на [email protected] (Мой GPG-ключ) (Мой TLS-сертификат). 🐗

Скачать инструмент




