
Optiva-Framework 🔎 Сканер веб-приложений🕵️


Вы можете использовать этот фреймворк на своём веб-сайте для проверки его безопасности путём поиска уязвимостей, или использовать этот инструмент для поиска панели администратора, поиска SQL-инъекций по доркам, а также для сбора информации и хеширования.
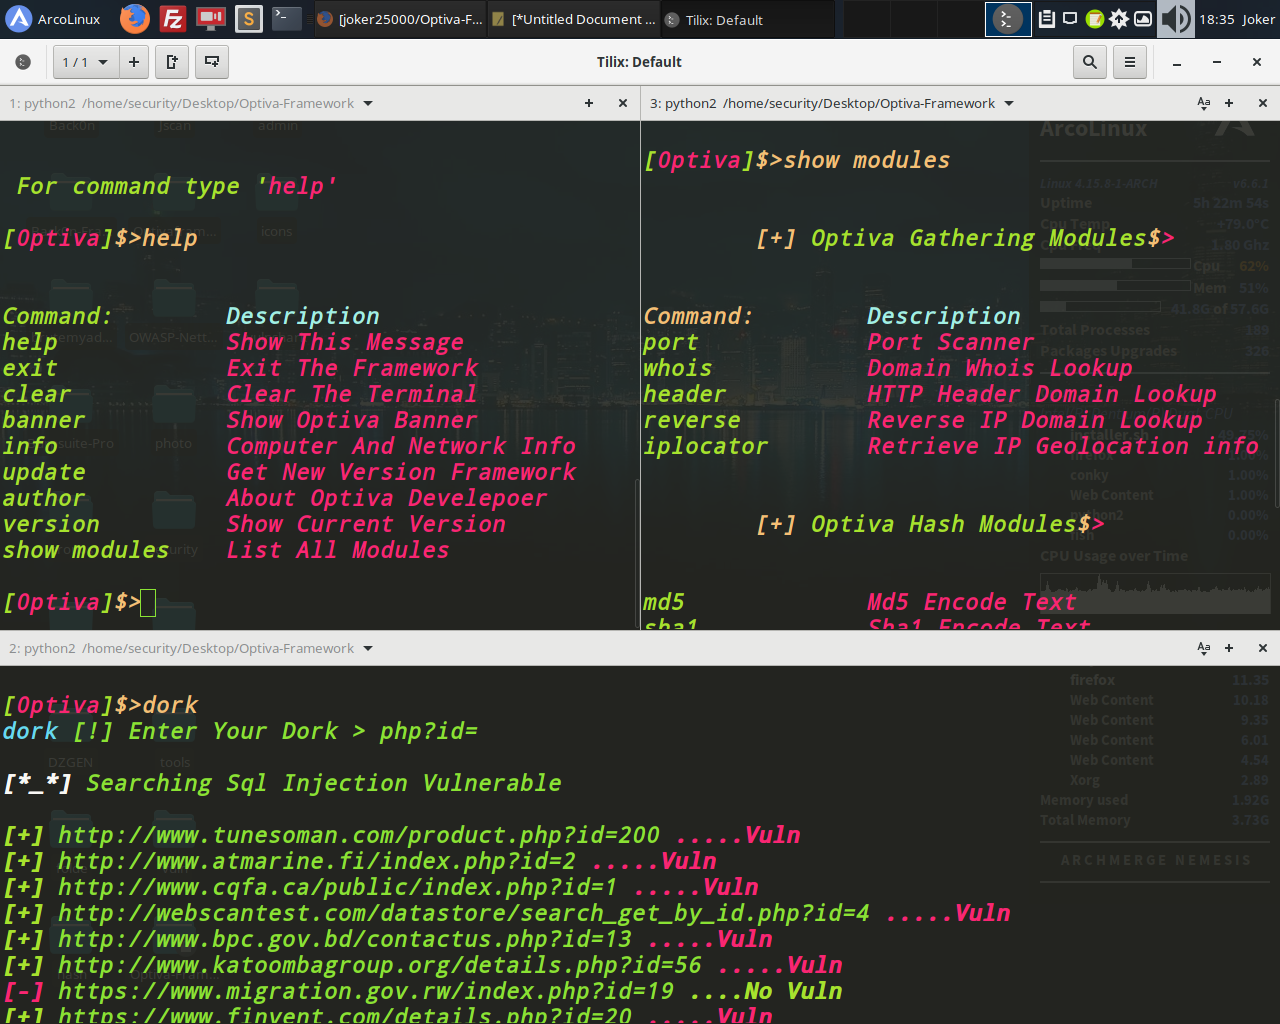
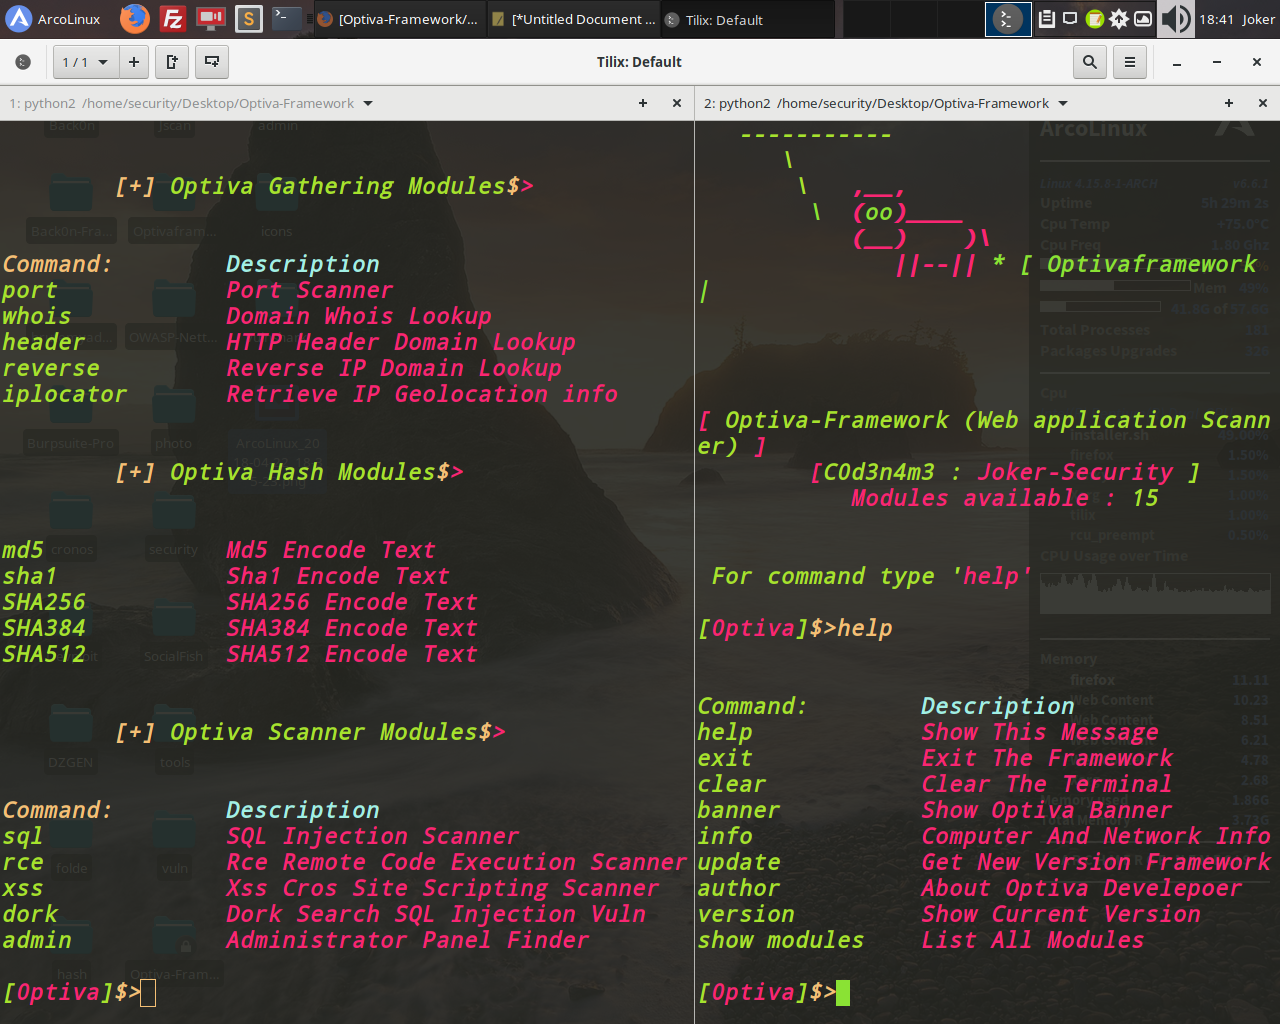
Информационные модули :
Сканер портов
Whois Lookup
Обратный поиск по IP-домену
Поиск HTTP-заголовков домена
Iplocator: получение информации о геолокации IP
Хеш-модули :
Md5 кодирование текста
Sha1 кодирование текста
SHA256 кодирование текста
SHA384 кодирование текста
SHA512 кодирование текста
Модули сканирования :
Межсайтовый скриптинг (XSS)
Сканер SQL-инъекций (SQL)
Поиск уязвимости SQL-инъекции по дорку
Сканер удалённого выполнения кода (RCE)
Поиск панели администратора веб-сайта
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ ./installer.sh
$ Type In Terminal
$ optiva
$ cd Optiva-Framework
$ pip install termcolor
$ pip install requests
$ pip install mechanize
$ запуск optiva :
$ python optiva.py
$ apt install git
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ bash installer.sh
$ Выберите третий вариант termux и нажмите Enter
$ запуск optiva :
$ python2 optiva.py
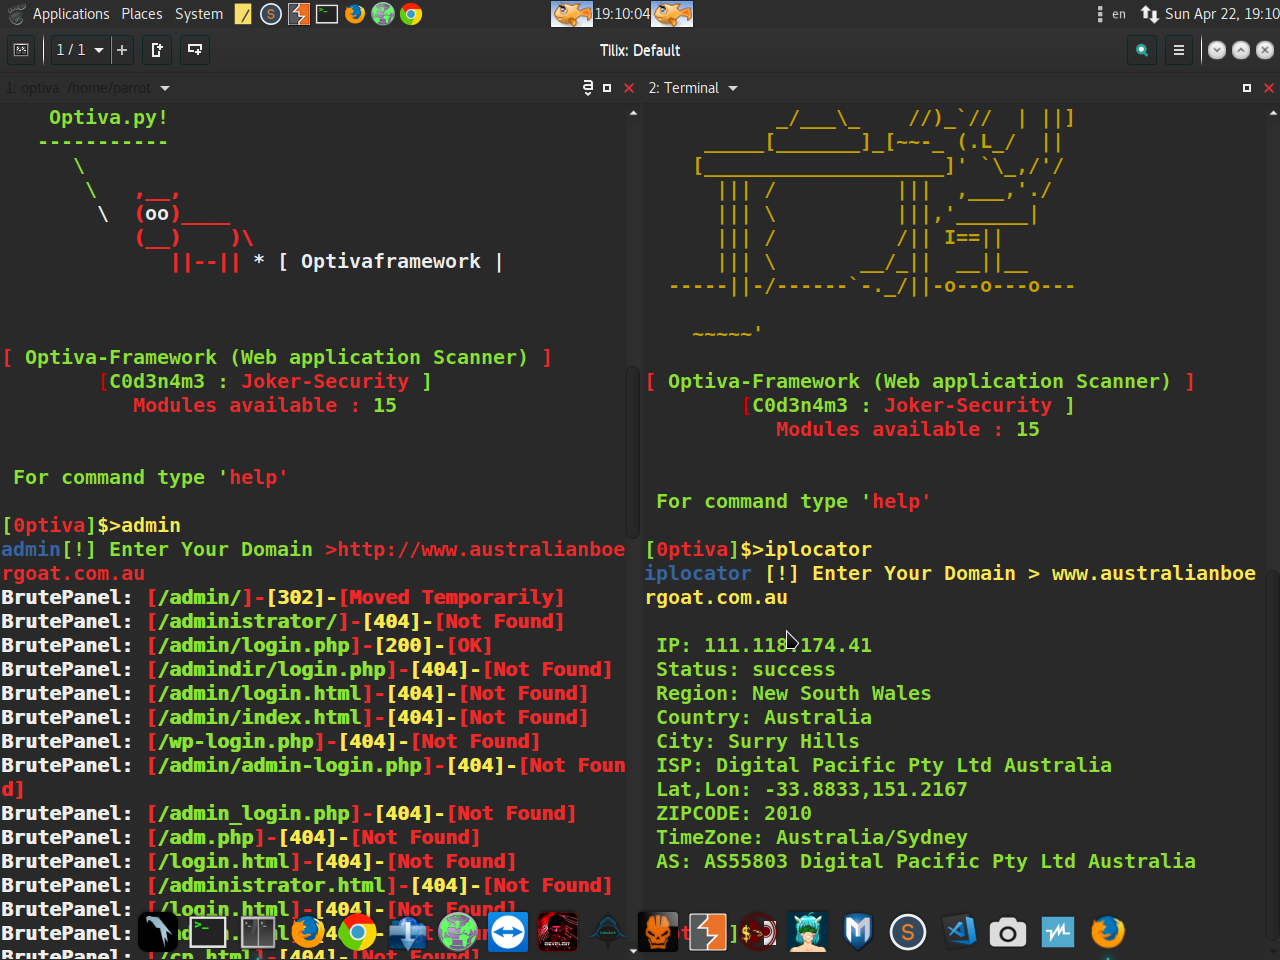
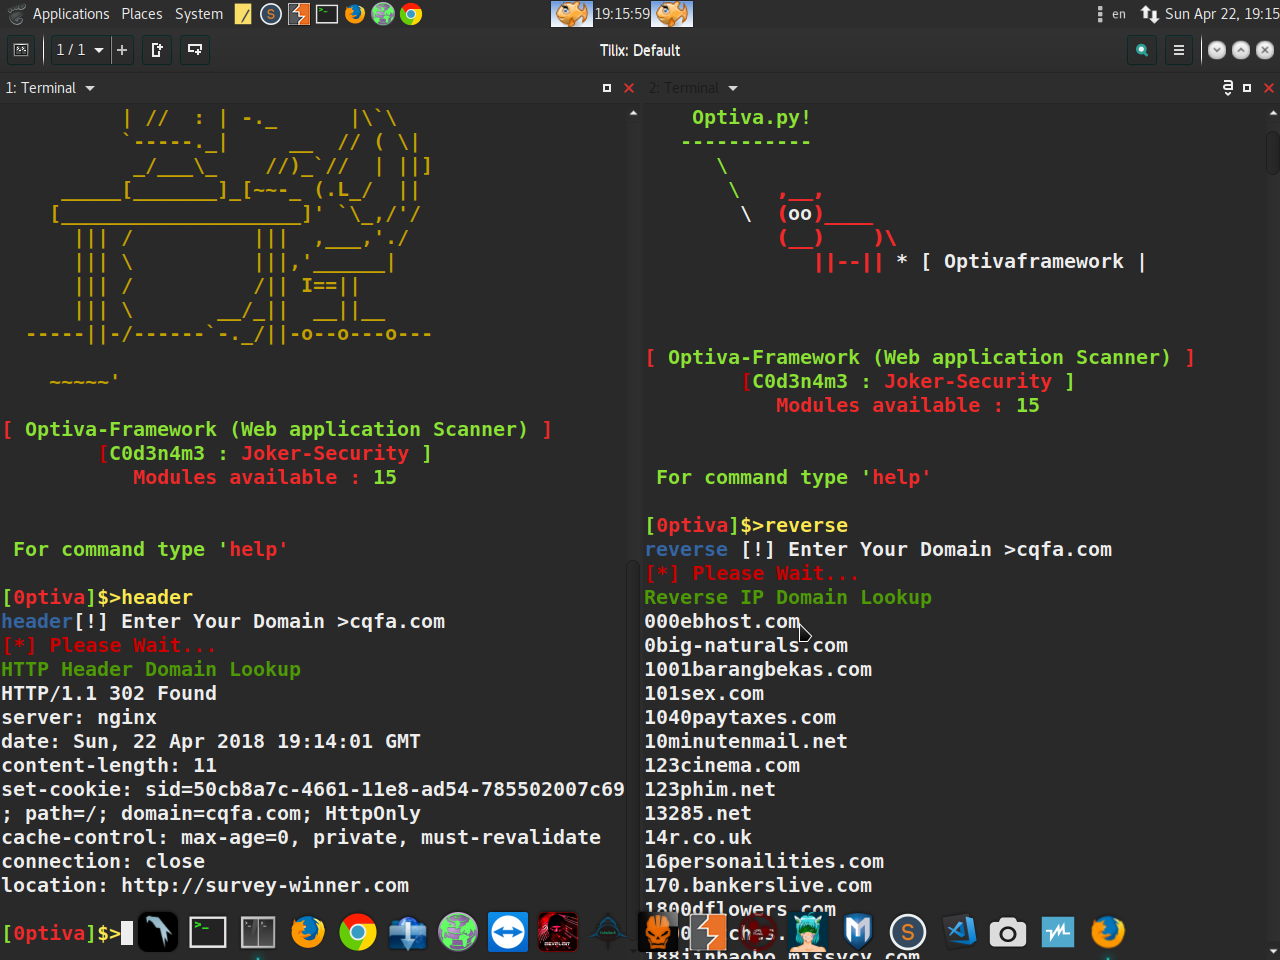
Optiva-Framework - Web Application Scanner
Optiva-Framework - Web Application Scanner
$ Twitter : https://twitter.com/SecurityJoker
$ YOUTUBE : https://www.youtube.com/c/Professionalhacker25
$ FACEBOOK: https://facebook.com/kali.linux.pentesting.tutorials
$ Протестировано на : Windows / Kali Linux / Parrot OS / Ubuntu / Archman / ArcoLinux / Termux (Android)

