
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-66850 — Доказательство концепции и технический анализ для отраженной XSS-уязвимости (CVE-2025-66850) в модуле маршрутизации LibreNMS, затрагивающей версии с 22.9.0 по 24.9.1. | Kitploit
Инструменты/GitHubGitHub/joelatplay/cve-2025-66850
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubjoelatplay/cve-2025-66850

CVE-2025-66850

Доказательство концепции и технический анализ для отраженной XSS-уязвимости (CVE-2025-66850) в модуле маршрутизации LibreNMS, затрагивающей версии с 22.9.0 по 24.9.1.

Репозиторий
21219 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Обнаружение

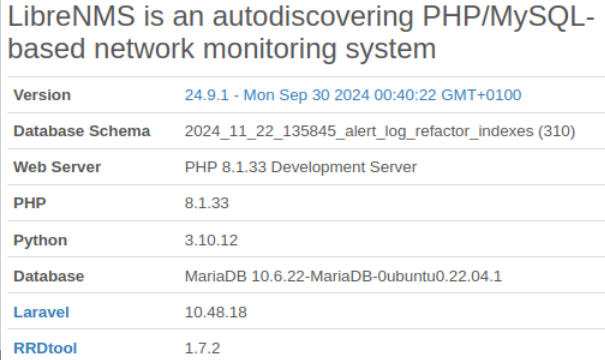
В приложении «LibreNMS» мы обнаружили отражённую уязвимость межсайтового скриптинга (XSS); эта уязвимость существует в параметре протокола (protocol) модуля маршрутизации, что позволяет злоумышленнику выполнить вредоносный JavaScript в браузере жертвы. Эта уязвимость затрагивает все версии с 22.9.0 (сентябрь 2022 г.) по 24.9.1 (сентябрь 2024 г.). Уязвимость была молча исправлена в версии 24.10.0 (ноябрь 2024 г.) без последующего назначения CVE или публичного раскрытия. Это недокументированное исправление означает, что многие организации могут не знать о своей подверженности риску и ещё не применили необходимые обновления. Текущую настройку, использованную для тестирования этой уязвимости, можно увидеть на рисунке ниже:
alt text

Техническое описание

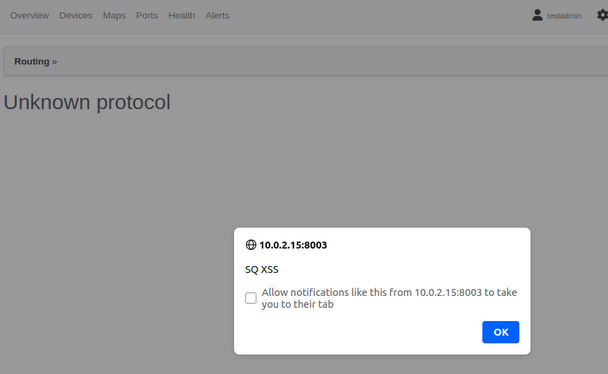
Отражённая уязвимость межсайтового скриптинга позволяет удалённым злоумышленникам внедрять произвольный JavaScript-код в браузеры аутентифицированных пользователей LibreNMS через специально созданные URL-адреса – потенциально позволяя им перехватывать сессионные cookie, создавать бэкдор-администратора или перенаправлять пользователей на контролируемые злоумышленником домены. Доказательство XSS можно увидеть на изображении ниже:
alt text

Уязвимость возникает из-за недостаточной проверки ввода в параметре «protocol» конечной точки «/routing». Приложение применяет базовую санитацию через атрибут «basename()», предотвращая обход каталогов, но не выполняет кодирование HTML-сущностей перед отражением ввода на странице – что позволяет злоумышленникам обходить базовые средства защиты и внедрять вредоносный код.

Информация о затронутом продукте

Product: LibreNMS
Affected Versions: <= 24.9.1
Fixed Version: 24.10.0 (November 5, 2024)
Vulnerability Type: CWE-79 (Некорректная нейтрализация ввода при генерации веб-страницы)

Уязвимый компонент

Модуль: Routing
Конечная точка: /routing
Параметр: protocol
Файл: includes/html/pages/routing.inc.php

Шаги для воспроизведения

Установите LibreNMS 24.9.1
Перейдите к конечной точке «/routing/protocol=»
Внедрите полезную нагрузку из PoC в разделе ниже

Рабочее подтверждение концепции

http://[librenms-instance]/routing/protocol=<script>alert(‘SecQuest XSS’)<!-->

Информация об исследователях

Обнаружено: Joel Olivier, Leo Cook
Организация: SecQuest
Дата обнаружения: 18 ноября 2025 г.

Скачать инструмент



