
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
got-responded — Простой инструмент для обнаружения спуфинга NBT-NS и LLMNR (и небольшого вмешательства в них) | Kitploit
Инструменты/GitHubGitHub/joda32/got-responded
Сетевая безопасностьТестирование на ПроникновениеОбнаружение ВторженийRed Teaming
GitHubjoda32/got-responded

got-responded

Простой инструмент для обнаружения спуфинга NBT-NS и LLMNR (и небольшого вмешательства в них)

Репозиторий
365667 лет назадПроверено Kitploit
Поделиться
  ______  _____    __         _____   ______  ______  _____  _____  ____   _  _____   ______  _____   
 |   ___|/     \ _|  |_  ___ |     | |   ___||   ___||     |/     \|    \ | ||     \ |   ___||     \  
 |   |  ||     ||_    _||___||     \ |   ___| `-.`-. |    _||     ||     \| ||      \|   ___||      \ 
 |______|\_____/  |__|       |__|\__\|______||______||___|  \_____/|__/\____||______/|______||______/
 
Автор: @_w_m__   
Простой инструмент для обнаружения спуфинга NBT-NS и LLMNR (и немного шалости с ними)
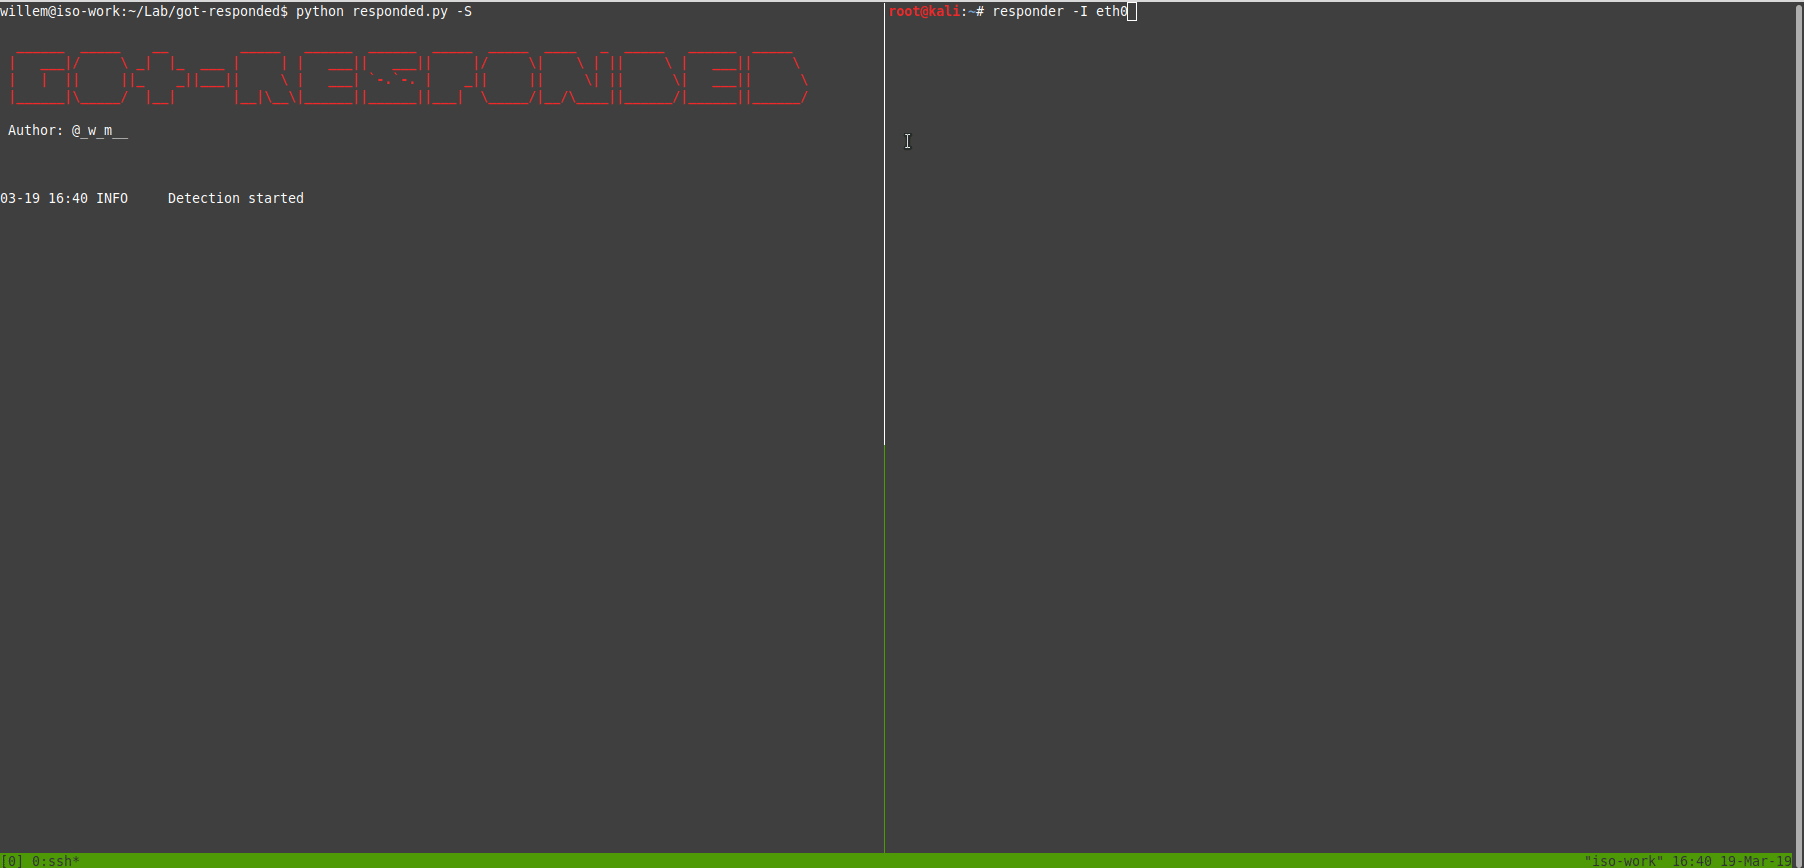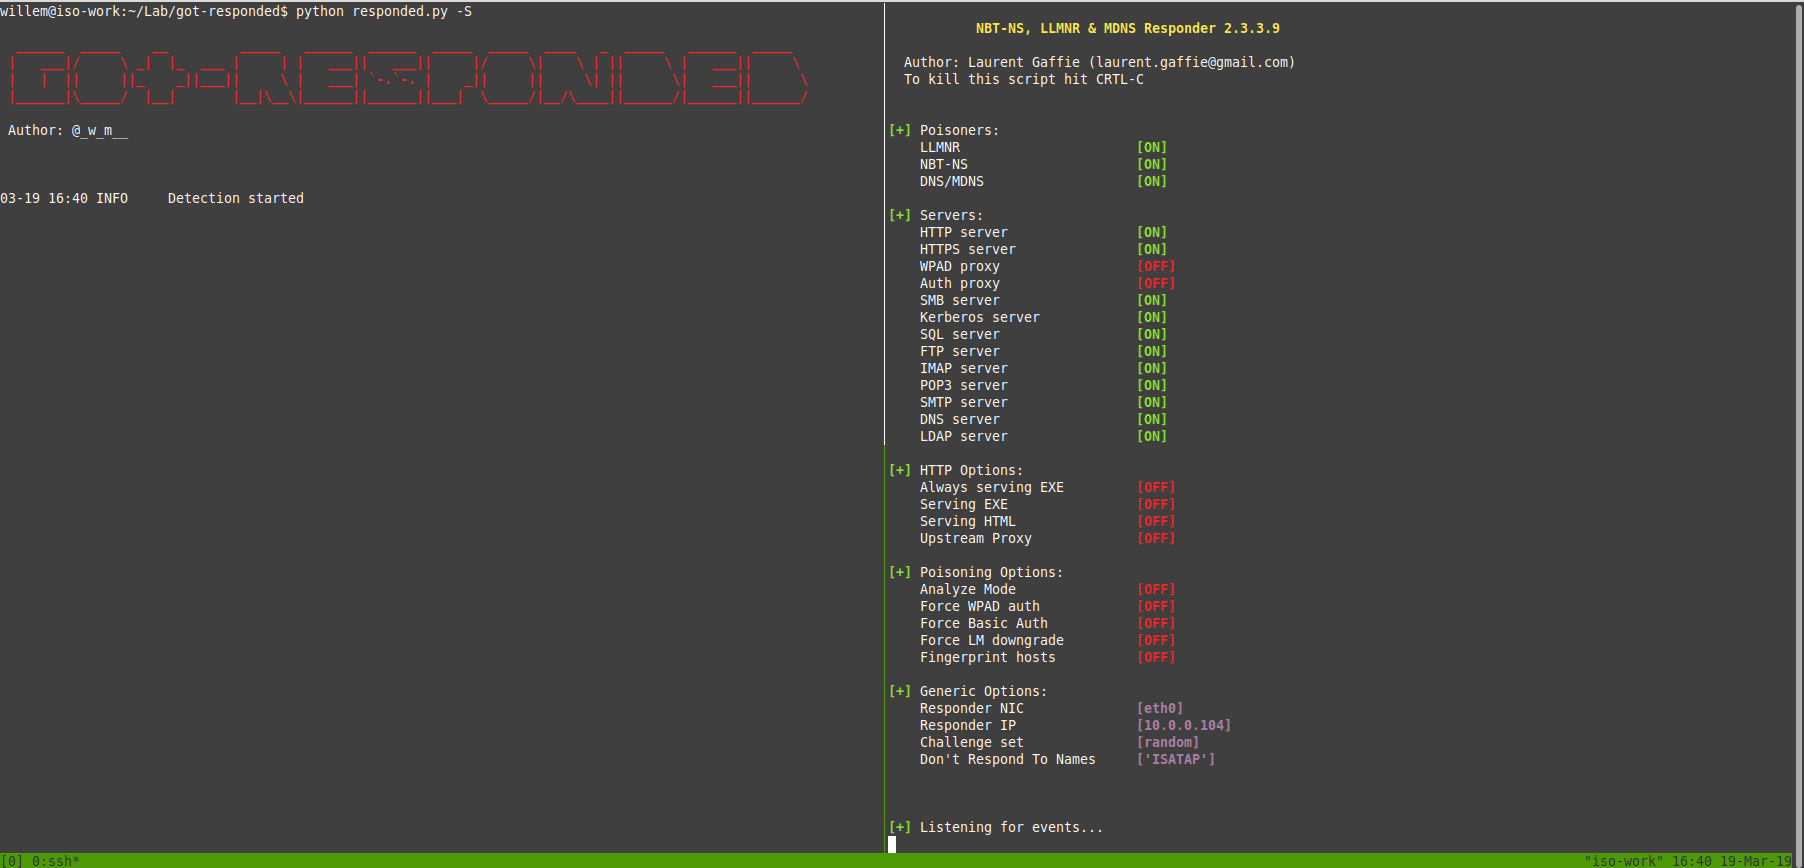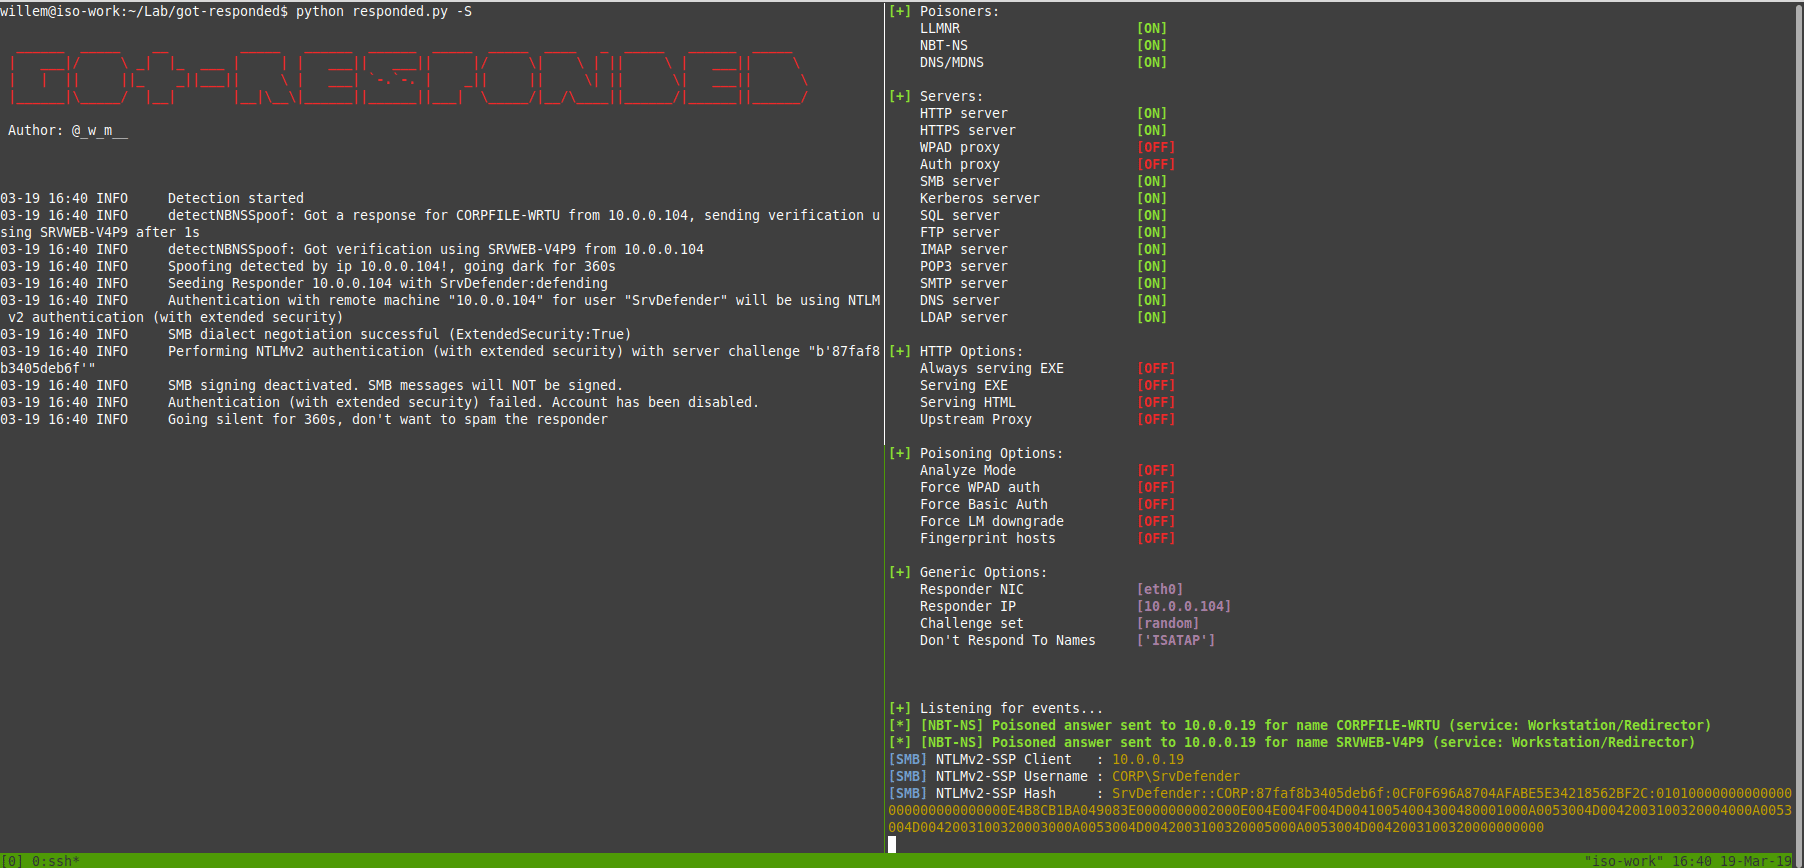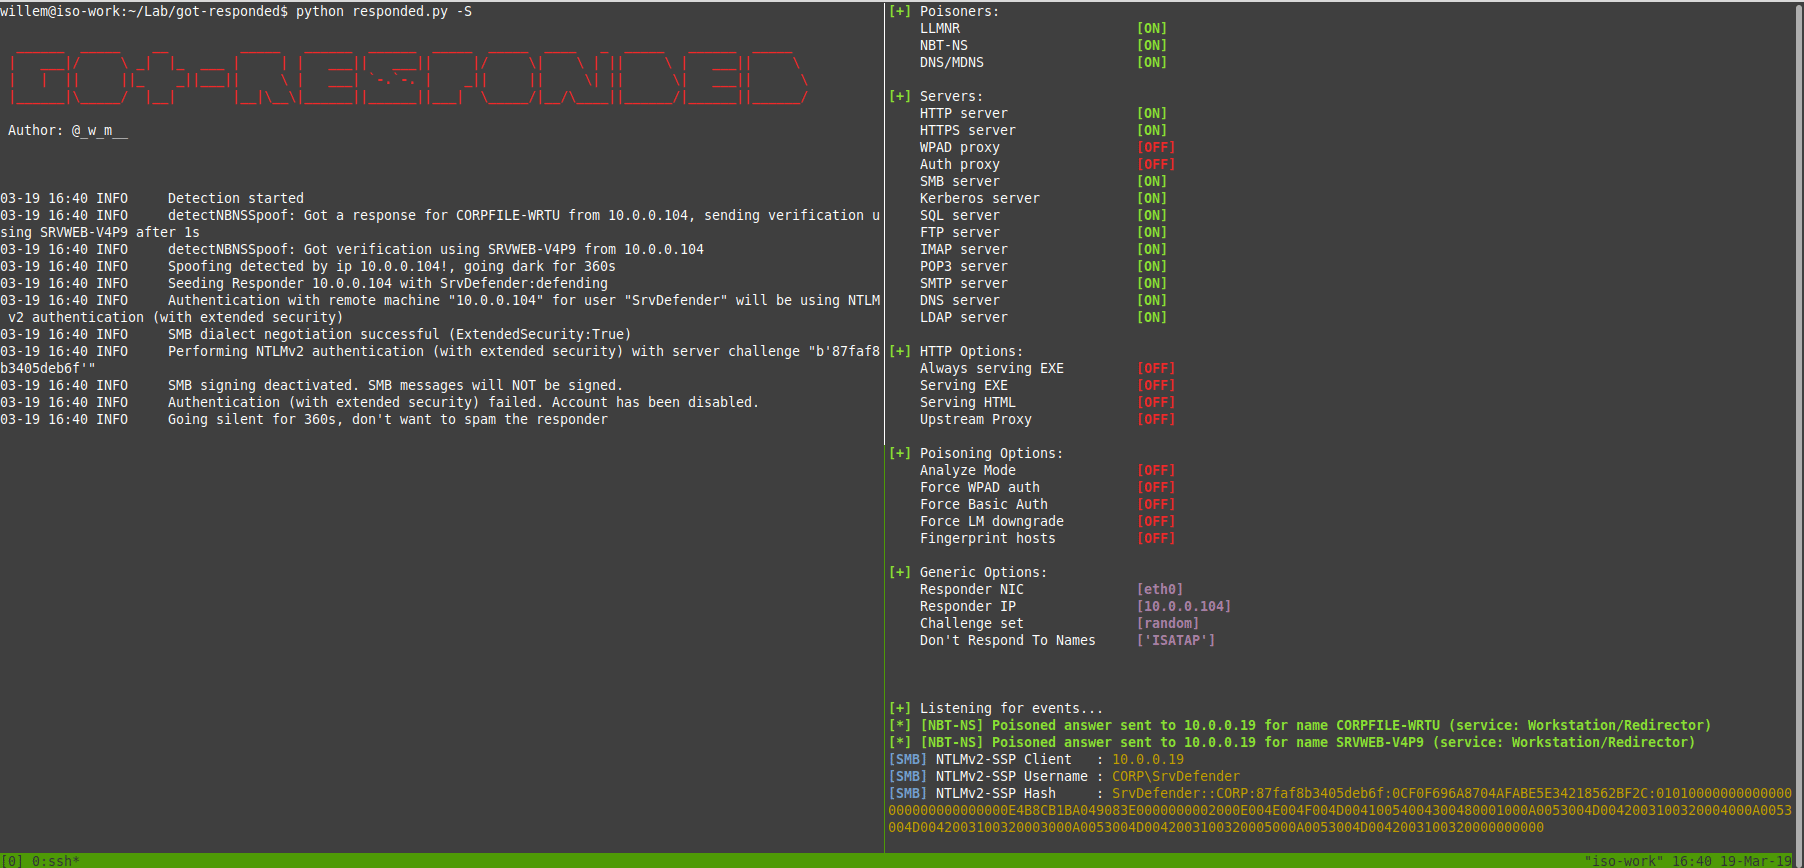
gif

Что это такое?

Пентестеры, редтимеры и даже реальные злоумышленники любят использовать такие инструменты, как Responder, для спуфинга LLMNR и/или NBT-NS ответов. Существуют и другие отличные инструменты для обнаружения, например respounder. Но я хотел разобраться в этом сам и заодно добавить способ внедрения "медовых" токенов (фальшивых AD-учётных данных) для тех, кто использует эти инструменты спуфинга.

Как установить

git clone https://github.com/joda32/got-responded.git
cd got-responded
python3 -m venv responded-env
source responded-env/bin/activate
pip install -r requirements.txt

Как использовать

Простой режим

Это запустит его в режиме по умолчанию, будет проверять как LLMNR, так и NBT-NS спуфинг, но не будет отправлять фальшивые SMB-учётные данные

python got-responded.py

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





