
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-22210 — Массовое обнаружение неавторизованной уязвимости CVE-2021-22205 | Kitploit

Инструменты/GitHubGitHub/jeromeyoung/cve-2021-22210
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubjeromeyoung/cve-2021-22210

CVE-2021-22210

Массовое обнаружение неавторизованной уязвимости CVE-2021-22205

Репозиторий
5195 лет назадЕщё не проверено
Поделиться

0x01 Предисловие

Заявление: Данный проект предназначен только для обучения и обмена, не используйте для нелегального неавторизованного тестирования!

История обновлений

10.30

  • Добавлен пул прокси burp

  • Переписаны аргументы командной строки

  • Добавлена функция неавторизованного массового и одиночного обнаружения gitlab

0x02 Инструкция по использованию

Установка

pip3 install - r requirements.txt

Использование

usage: CVE-2021-22205.py [-h] [-w WAY] [-u URL] [-f FILE]

CVE-2021-22205

optional arguments:
  -h, --help            show this help message and exit
  -w WAY, --way WAY     Exploit way Forexample unauthorized or register new projects
  -u URL, --url URL     url like http://127.0.0.1:8080
  -f FILE, --file FILE  url file path

Обнаружение неавторизованной загрузки для одного url

python3 CVE-2021-22205.py -w un -u http://127.0.0.1

Массовое обнаружение неавторизованной загрузки

python3 CVE-2021-22205.py -w un -f ./url.txt

Небольшой пример

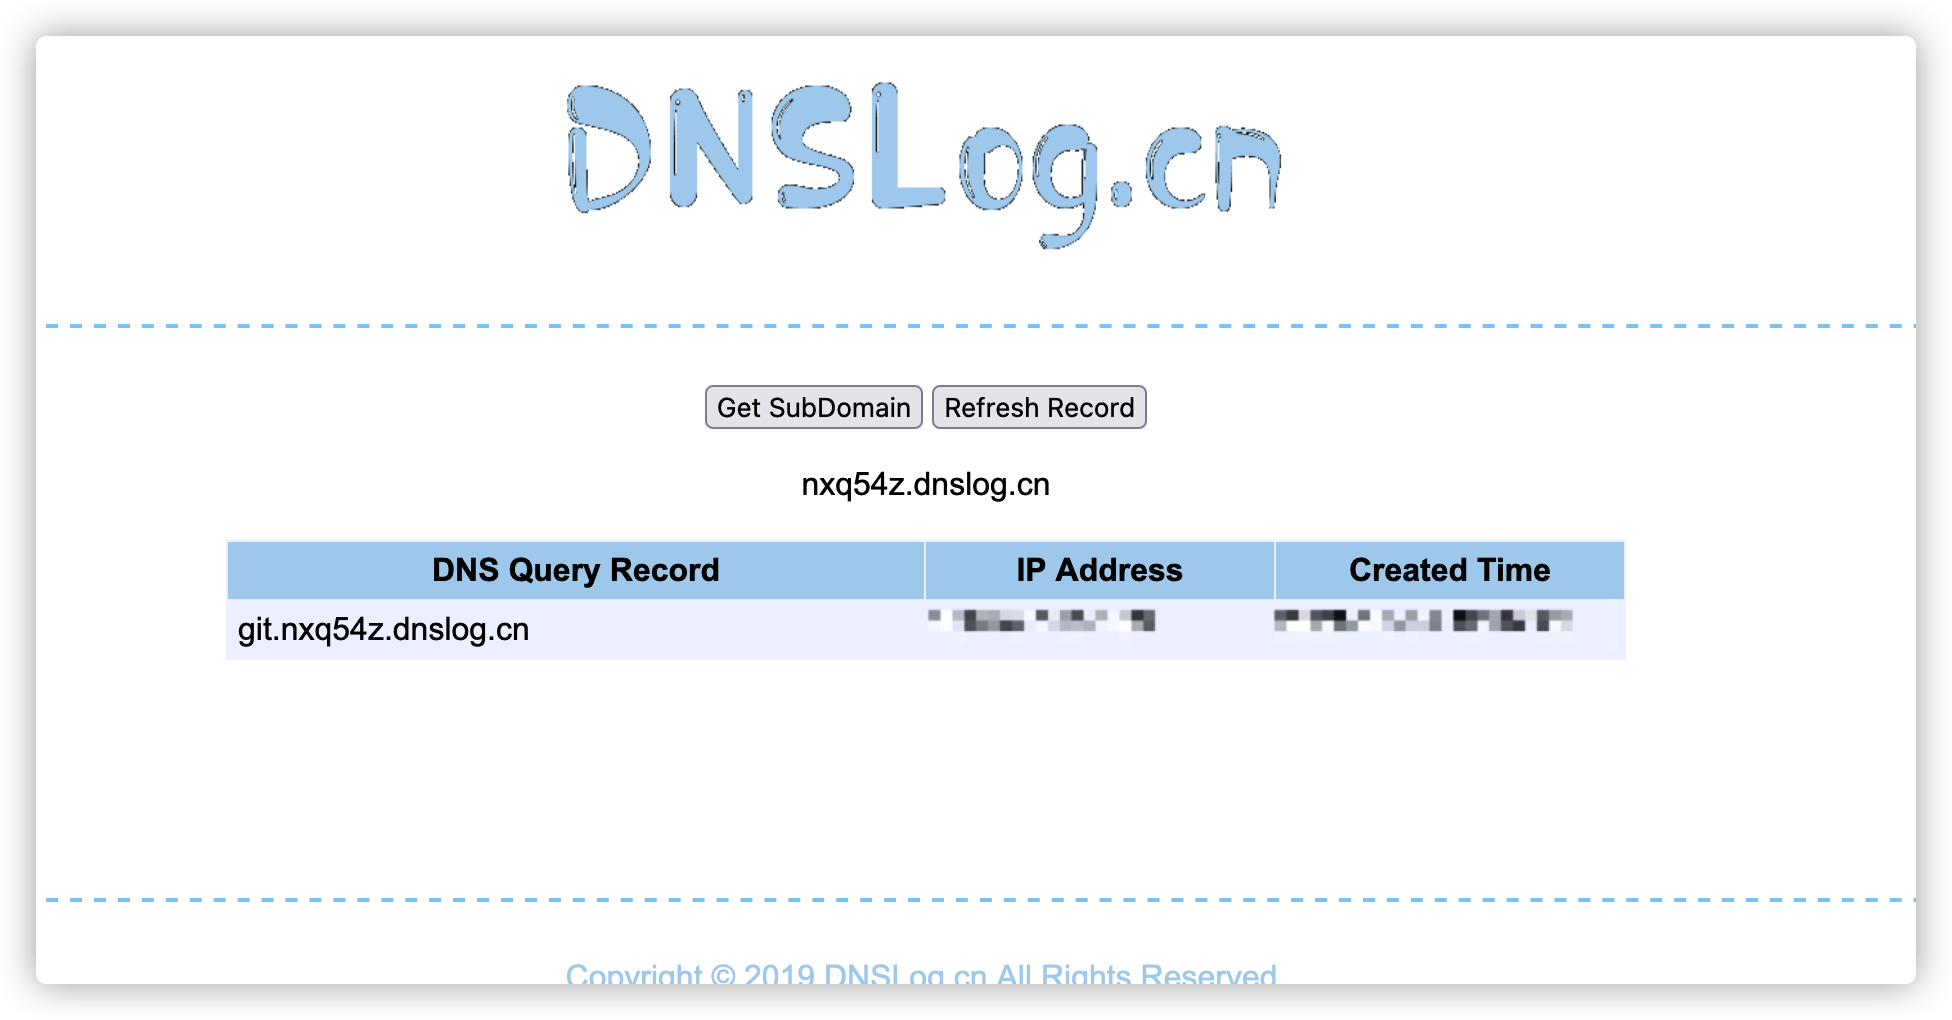
Эта уязвимость по умолчанию не выводит результат, введите команду, например, используя dnslog для проверки по данным

Вернитесь на dnslog для проверки, если есть ответ — успех
Ссылки

https://hackerone.com/reports/1154542

https://security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild/

https://github.com/RedTeamWing/CVE-2021-22205

https://github.com/mr-r3bot/Gitlab-CVE-2021-22205/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    903
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    726
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    437
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    410
  • 5

    wifit3

    derv82/wifit3

    Wifite, но только через USB и кроссплатформенный.

    404
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    357

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



