
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
livewire-vuln-scanner — Простой сканер для обнаружения уязвимых установок Livewire. | Kitploit

Инструменты/GitHubGitHub/jenderal92/livewire-vuln-scanner
РазведкаСканеры уязвимостейСканеры веб-уязвимостейАнализ уязвимостейСбор информацииВеб-безопасность
GitHubjenderal92/livewire-vuln-scanner

livewire-vuln-scanner

Поделиться

Простой сканер для обнаружения уязвимых установок Livewire.
Репозиторий
425 месяцев назадЕщё не проверено

Пассивный сканер уязвимостей Livewire

livewire-vuln-scanner

Livewire Passive Vulnerability Scanner — это инструмент на Python 2.7, предназначенный для пассивного определения версий Livewire, используемых веб-сайтами, и выявления потенциальных уязвимостей на основе сравнения версий.

Этот сканер не эксплуатирует уязвимости. Он только анализирует общедоступное содержимое страниц (HTML/JavaScript), чтобы определить обнаруженную версию Livewire.


Возможности

  • Пассивное обнаружение уязвимостей (без вмешательства)
  • Многопоточное сканирование для повышения производительности
  • Сохранение уязвимых результатов в реальном времени
  • Автоматическая нормализация URL (http / https)
  • Простой и чистый вывод (на основе доменов)
  • Совместимость с Python 2.7

Логика обнаружения

Цель считается УЯЗВИМОЙ, если:


Livewire version < 3.6.4

Версии, равные 3.6.4 или выше, помечаются как БЕЗОПАСНЫЕ.


Требования

  • Python 2.7
  • Требуемая библиотека:
    • requests

Установка зависимостей:

pip install requests

Использование

  1. Подготовьте файл со списком целей (например, list.txt):

    example.com
    https://targetsite.com
    sub.domain.com
    
  2. Запустите сканер:

    python livewire_scan.py list.txt
    
  3. Уязвимые цели будут сохранены в:

    vuln.txt
    

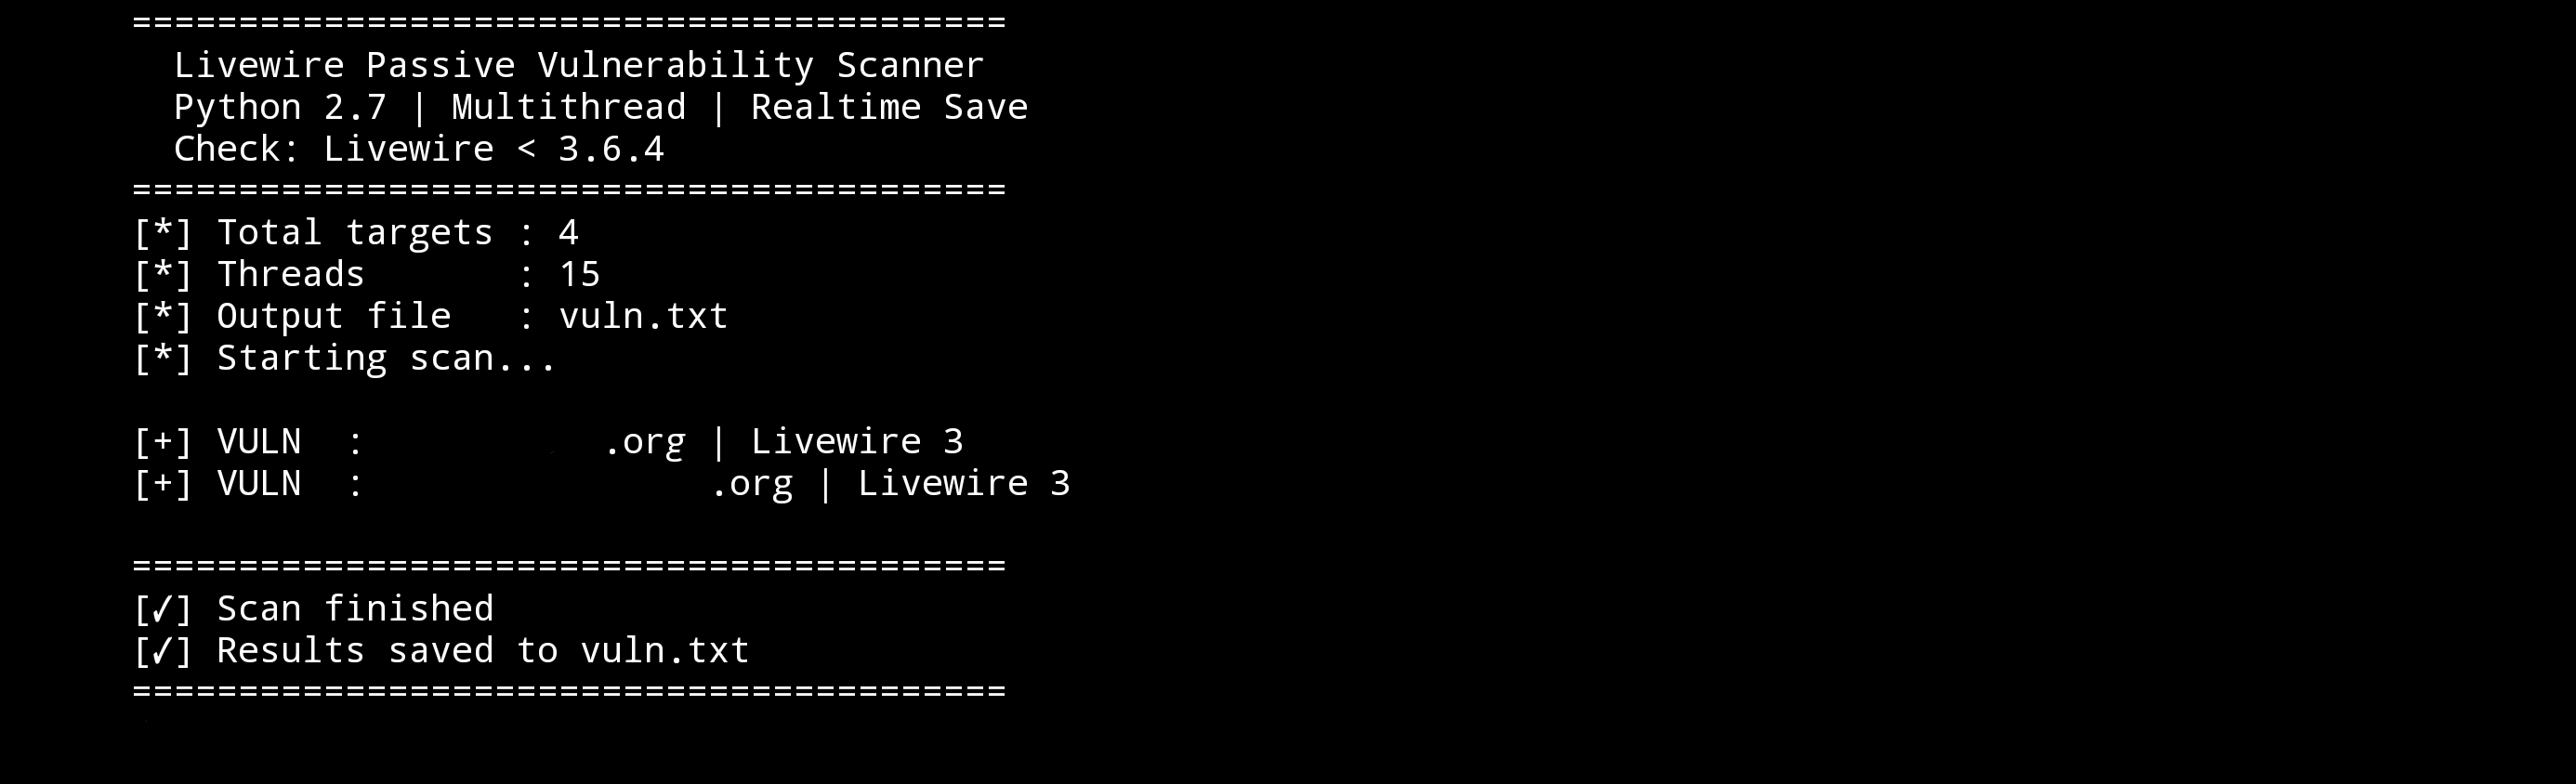
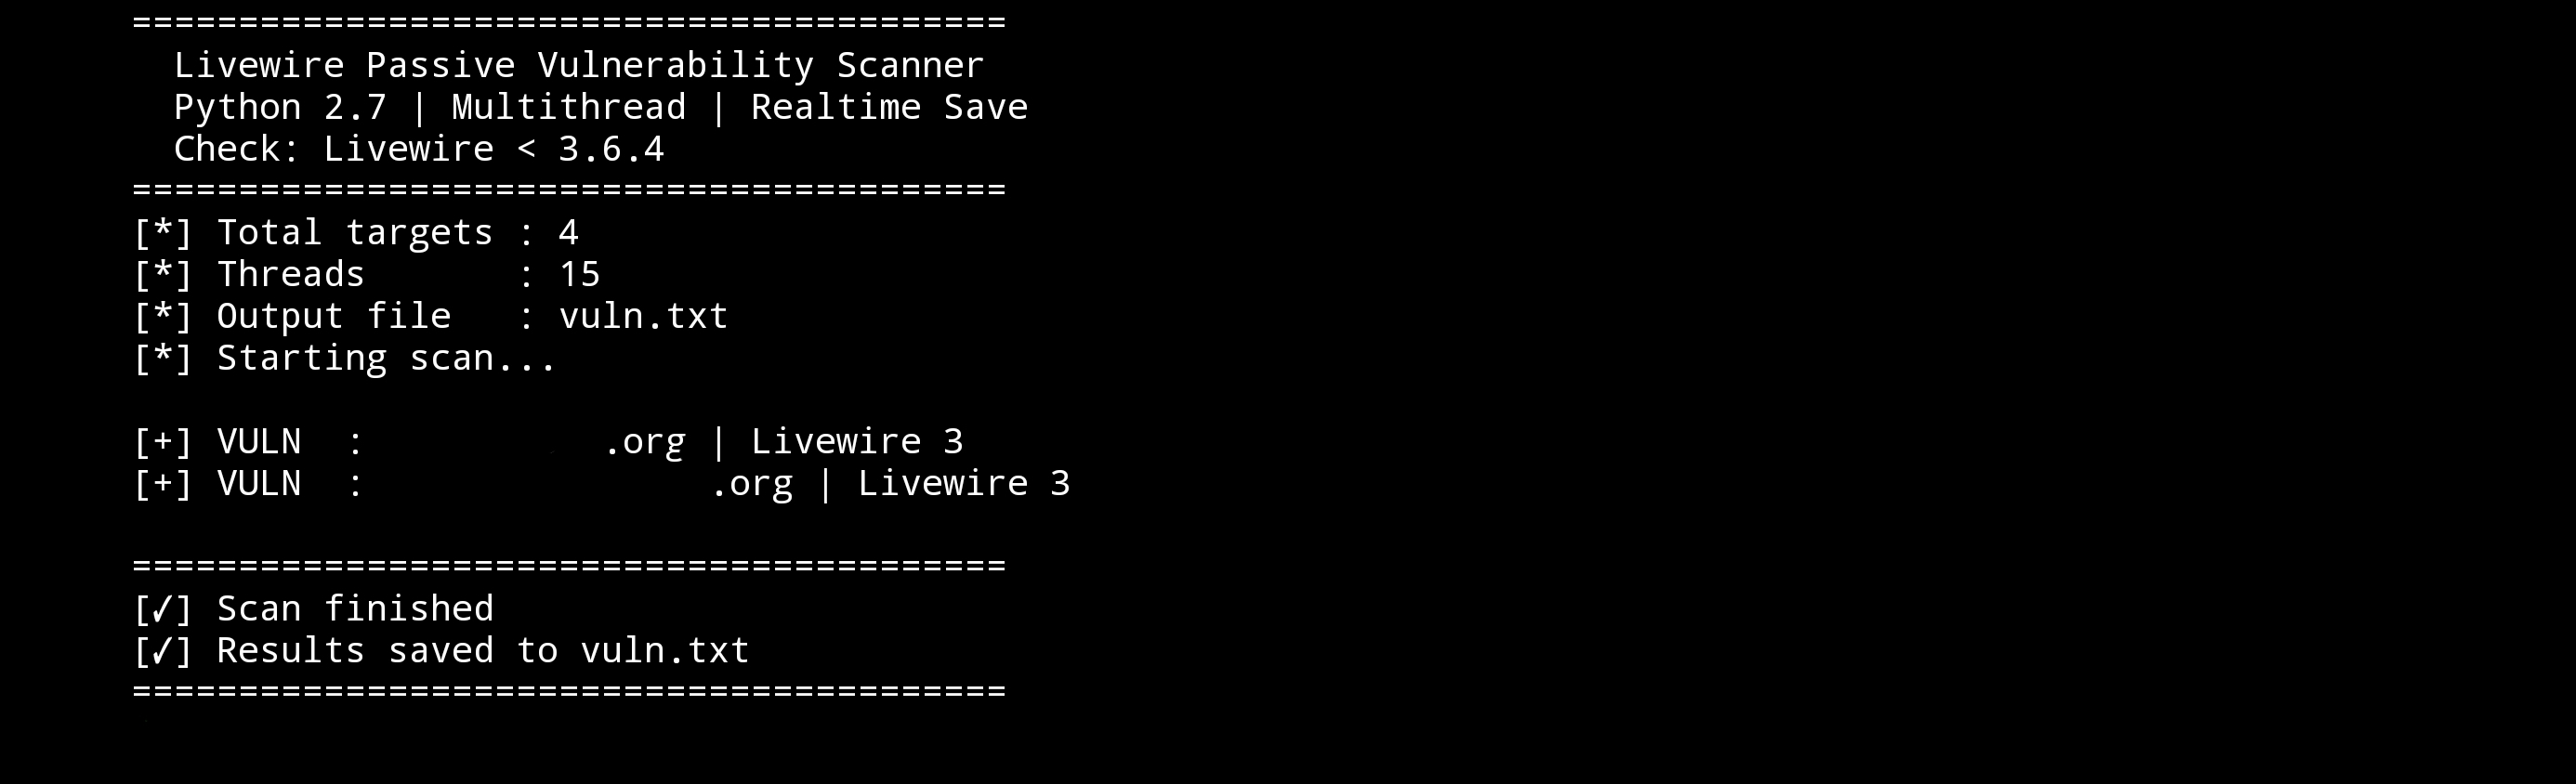
Пример вывода

Вывод в терминале:

[+] VULN  : example.com | Livewire 3.5.2
[-] SAFE  : targetsite.com | Livewire 3.6.4
[!] ERROR : timeoutsite.com

Сохранённый файл (vuln.txt):

example.com
another-vulnerable-site.com

Отказ от ответственности

Этот инструмент предоставляется только для образовательных целей и авторизованного тестирования безопасности.

  • Используйте этот инструмент только на системах, которыми вы владеете или на тестирование которых имеете явное разрешение
  • Автор не несёт ответственности за неправомерное использование или противоправные действия

Более подробный отказ от ответственности вы можете увидеть на обложке Jenderal92. Вы можете проверить его ЗДЕСЬ !!!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Данных о популярности пока нет.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →