Инструмент эксплуатации CVE-2024-9290 | Уязвимость Super Backup & Clone
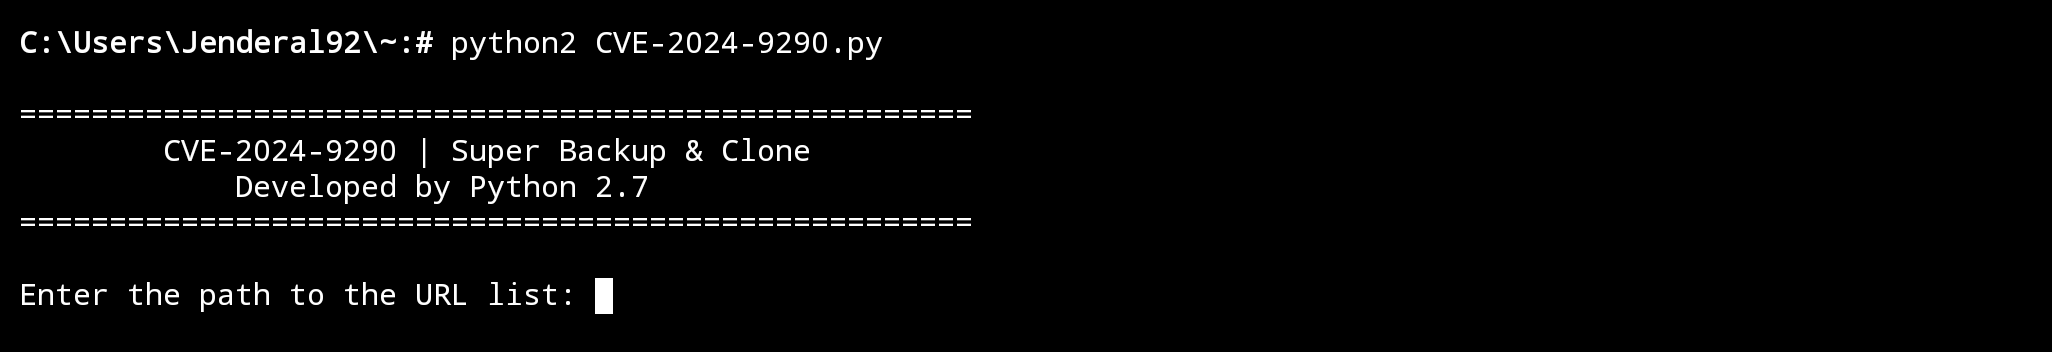
Инструмент нацелен на веб-сайты WordPress, использующие плагин Super Backup & Clone и уязвимые к произвольной загрузке файлов. Он пытается загрузить вредоносную оболочку в каталог /wp-content/uploads/isnapshots/. После загрузки инструмент проверяет наличие оболочки и записывает успешные загрузки в файл shells.txt.
Возможности
- Многопоточность: Обрабатывает до 10 URL-адресов одновременно для более быстрой эксплуатации.
- Загрузка пользовательской оболочки: Использует вредоносную оболочку, размещённую на GitHub, в качестве полезной нагрузки.
- Логирование: Записывает успешные эксплуатации в
shells.txt для удобного доступа.
Использование
Необходимые условия
- Требуется Python 2.7 для запуска этого инструмента.
- Убедитесь, что у вас установлена библиотека
requests:
pip install requests
Шаги по использованию
- Клонируйте этот репозиторий или скачайте скрипт.
- Создайте текстовый файл со списком целевых URL-адресов (по одному URL на строку).
- Запустите скрипт:
python CVE-2024-9290.py
- При появлении запроса введите путь к файлу с URL-адресами.
- Инструмент попытается эксплуатировать каждую цель и запишет все успешные попытки в
shells.txt.
Ключевые моменты
- Только для образовательных целей: Этот инструмент предназначен для этичного взлома и тестирования на проникновение при авторизованных условиях.
- Не злоупотребляйте: Несанкционированное использование незаконно и может повлечь серьёзные последствия.
- Настраиваемость: Пользователи могут изменить скрипт для конкретных полезных нагрузок или требований.
Отказ от ответственности:
Я написал отказ от ответственности на обложке Jenderal92. Вы можете проверить его ЗДЕСЬ !!!
 jenderal92/cve-2024-9290

