 ishannaik/cloakbin
Шифрованная паста с нулевым разглашением. Ваши данные шифруются до того, как покинут ваш браузер.


Ваши данные шифруются в браузере до того, как покинут вашу машину. Сервер всегда хранит только шифротекст.


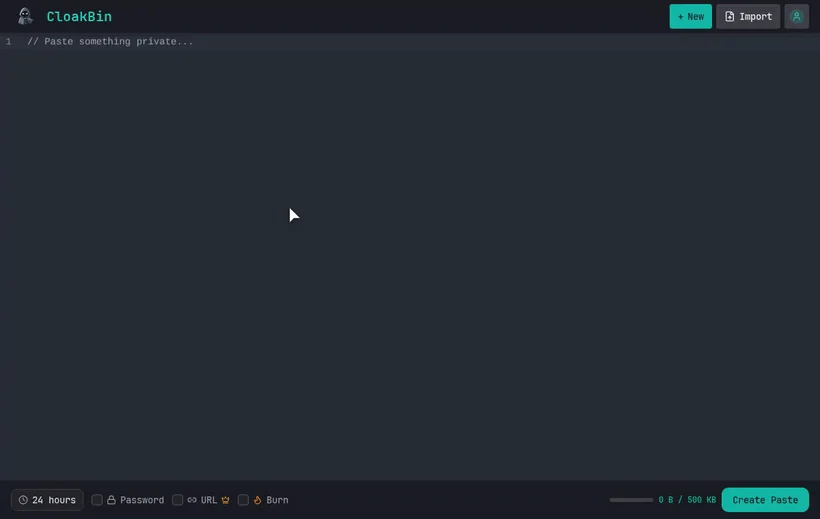
Живая демонстрация • Сообщить об ошибке • Запросить функцию
Делитесь секретом прямо из терминала. Он шифруется на вашей машине до того, как что-либо будет загружено:
echo "my-api-key" | npx cloakbin
⭐ Нашли CloakBin полезным? Поставьте звезду репозиторию, чтобы больше людей смогли его найти.
Традиционные пастбины хранят ваши данные в открытом виде. Администраторы серверов, хакеры или любой, у кого есть доступ к базе данных, могут прочитать всё, чем вы делитесь.
CloakBin шифрует всё в вашем браузере ещё до того, как данные достигнут сервера.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
Ключ шифрования находится во фрагменте URL (#), который браузеры никогда не отправляют на серверы. Украдите нашу базу данных — и вы получите шифротекст, который не сможете прочитать.
| Компонент | Что он видит |
|---|---|
| Ваш браузер | ✅ Открытый текст (вы им управляете) |
| Сеть/провайдер | 🔒 Только зашифрованный шифротекст |
| Сервер CloakBin | 🔒 Только зашифрованный шифротекст |
| База данных | 🔒 Только зашифрованный шифротекст |
| Получатель URL | ✅ Открытый текст (у него есть ключ) |
Криптографические подробности:
crypto.getRandomValues)Полное описание архитектуры (форматы шифротекста, ключи во фрагменте, модель угроз): docs/SECURITY-MODEL.md. Сообщение об уязвимостях: SECURITY.md.
Вы можете проверить эту гарантию сами, в своём браузере:
POST, который сохраняет вставку, и посмотрите на его тело запроса. Вы увидите только шифротекст и соль, никогда не ваш открытый текст и никогда ключ шифрования.# (фрагмент URL). По веб-стандарту браузеры никогда не отправляют фрагмент на сервер. Он остаётся на стороне клиента.#фрагмента.Ключ существует только во фрагменте и в браузере вашего получателя. Сервер, его база данных и любой в сети видят зашифрованные блоки. Ни один серверный путь выполнения кода не может прочитать ваш контент, поэтому повестка в суд обнаружит лишь шифротекст и ничего больше.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
Откройте http://localhost:5173
CI запускает pnpm run type-coverage, чтобы выявлять регрессии в покрытии типизированного исходного кода.
Текущий базовый уровень исходного кода составляет 93.22%, при этом сгенерированные типы маршрутов .svelte-kit игнорируются,
поэтому проверка завершается неудачей при значении ниже 93%.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| Уровень | Технология |
|---|---|
| Фреймворк | SvelteKit 2.0, Svelte 5 |
| Язык | TypeScript |
| Стилизация | Tailwind CSS 4.0 |
| База данных | MongoDB |
| Шифрование | Web Crypto API |
| Редактор | CodeMirror 6 |
| Хостинг | Vercel |







