
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BLUESPAWN — Программное обеспечение для активной защиты и EDR, предназначенное для усиления Blue Teams | Kitploit
Инструменты/GitHubGitHub/ion28/bluespawn
Оборонительные ИнструментыСканеры уязвимостейКриминалистика памятиАудит конфигурацииРеагирование на ИнцидентыАнализ Журналов
GitHubion28/bluespawn

BLUESPAWN

Программное обеспечение для активной защиты и EDR, предназначенное для усиления Blue Teams

Репозиторий
1.3k178206 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

BLUESPAWN-logo2-temp

BLUESPAWN

Version License Platform Operating System Discord

Статус кода

Win Client build Codacy Badge Last Commit

Наша миссия

BLUESPAWN помогает синим командам отслеживать системы в реальном времени против активных атакующих, выявляя аномальную активность.

Что такое BLUESPAWN

BLUESPAWN — это инструмент активной защиты и обнаружения и реагирования на конечных точках, что означает, что он может использоваться защитниками для быстрого обнаружения, идентификации и устранения вредоносной активности и вредоносных программ в сети.

Присоединяйтесь и вносите вклад в проект

Хотите помочь сделать BLUESPAWN еще более эффективным в поиске и остановке вредоносных программ? Присоединяйтесь к нам на сервере Discord BLUESPAWN и помогайте с разработкой или просто предлагайте функцию или сообщайте об ошибке. Опыт не требуется — нет лучшего способа научиться разработке или безопасности, чем просто окунуться в дело!

Если вы хотите помочь с кодом, вы можете начать с ознакомления с нашей страницей в вики по настройке среды разработки. Пожалуйста, не стесняйтесь обращаться к нам в Discord, если возникнут проблемы при настройке! Мы обычно отслеживаем ошибки и новые функции через Issues и координируемся в чате при выполнении любой работы по разработке.

Почему мы создали BLUESPAWN

Мы создали и открыли исходный код этого проекта по ряду причин, включая следующие:

  • Двигаться быстрее: Мы хотели инструментарий, специально разработанный для быстрого выявления вредоносной активности в системе.
  • Знать наше покрытие: Мы хотели точно знать, что могут обнаружить наши инструменты, и не так сильно полагаться на программное обеспечение "черного ящика" (например, антивирусы). Этот подход поможет нам лучше сосредоточить усилия на конкретных направлениях и быть уверенными в статусе других.
  • Лучшее понимание: Мы хотели лучше понять поверхность атак Windows, чтобы лучше её защищать.
  • Больше программного обеспечения с открытым исходным кодом для синих команд: Хотя существует множество инструментов Red Team с открытым исходным кодом, подавляющее большинство лучших инструментов Blue Team являются закрытыми (например, антивирусы, EDR, SysInternals и т.д.). Нам не следует полагаться на безопасность через неясность для предотвращения злоумышленников (очевидно, очень сложно, но к этому стоит стремиться!).
  • Демонстрация возможностей API операционных систем: Мы перерыли кучу документации Microsoft, ответов на StackOverflow и многое другое, чтобы создать это. Надеемся, что другие найдут часть кода полезной.

Покрытие MITRE ATT&CK

Посетите эту карту, чтобы увидеть текущие возможности покрытия

Попробуйте BLUESPAWN

Примечание: BLUESPAWN находится в активной альфа-разработке, поэтому многие функции могут работать не так, как ожидается, а обнаружения могут быть слишком узкими или генерировать много ложных срабатываний.

Примечание 2: BLUESPAWN в большинстве случаев предназначен для использования специалистом по безопасности, и поэтому иногда будет обнаруживать невредоносную активность. Хотя BLUESPAWN помогает быстро выявлять потенциально плохие вещи, он ожидает, что пользователь использует доступную информацию для принятия окончательного решения.

  1. Ознакомьтесь со страницами вики, чтобы узнать больше о доступных опциях командной строки, примерах и многом другом.
  2. Загрузите последний релиз с этой страницы
  3. Откройте командную строку от имени администратора
  4. Выполните следующую команду, чтобы увидеть доступные опции
.\BLUESPAWN-client-x64.exe --help

Mitigate Mode

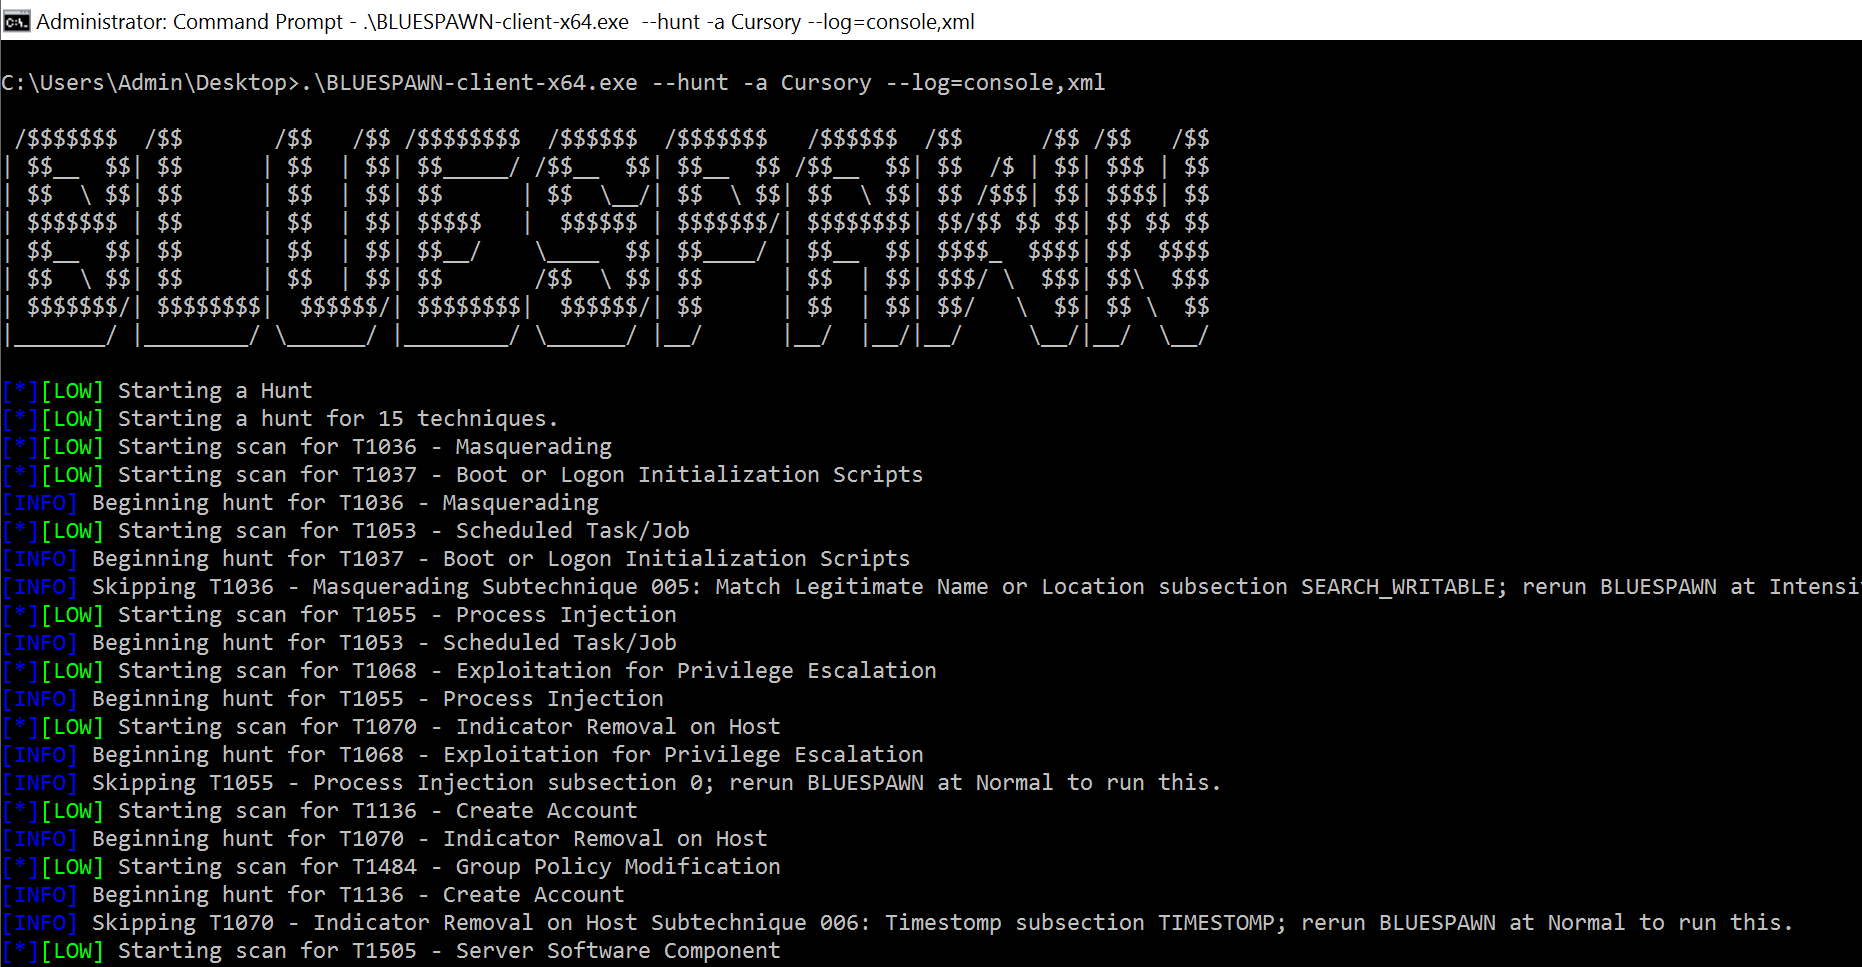
  1. Выполните следующую команду из командной строки администратора, чтобы проверить вашу систему на наличие многих параметров безопасности
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
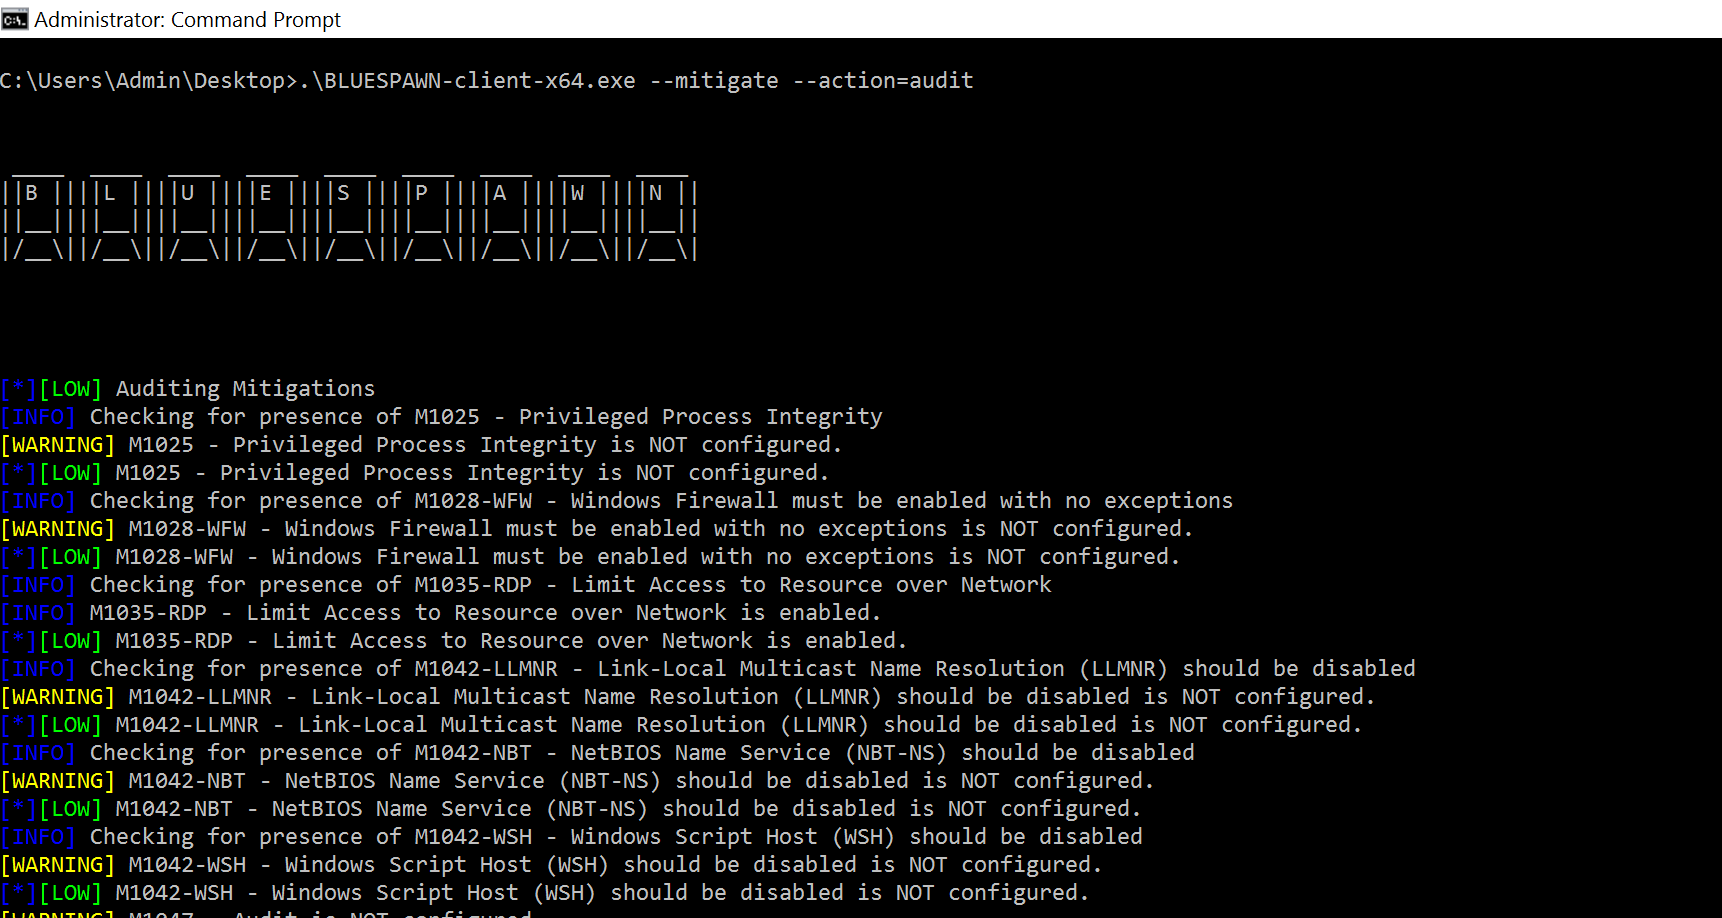
BLUESPAWN in Action-Mitigate

Hunt Mode

  1. Запустите BLUESPAWN из командной строки администратора для поиска вредоносной активности в системе
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
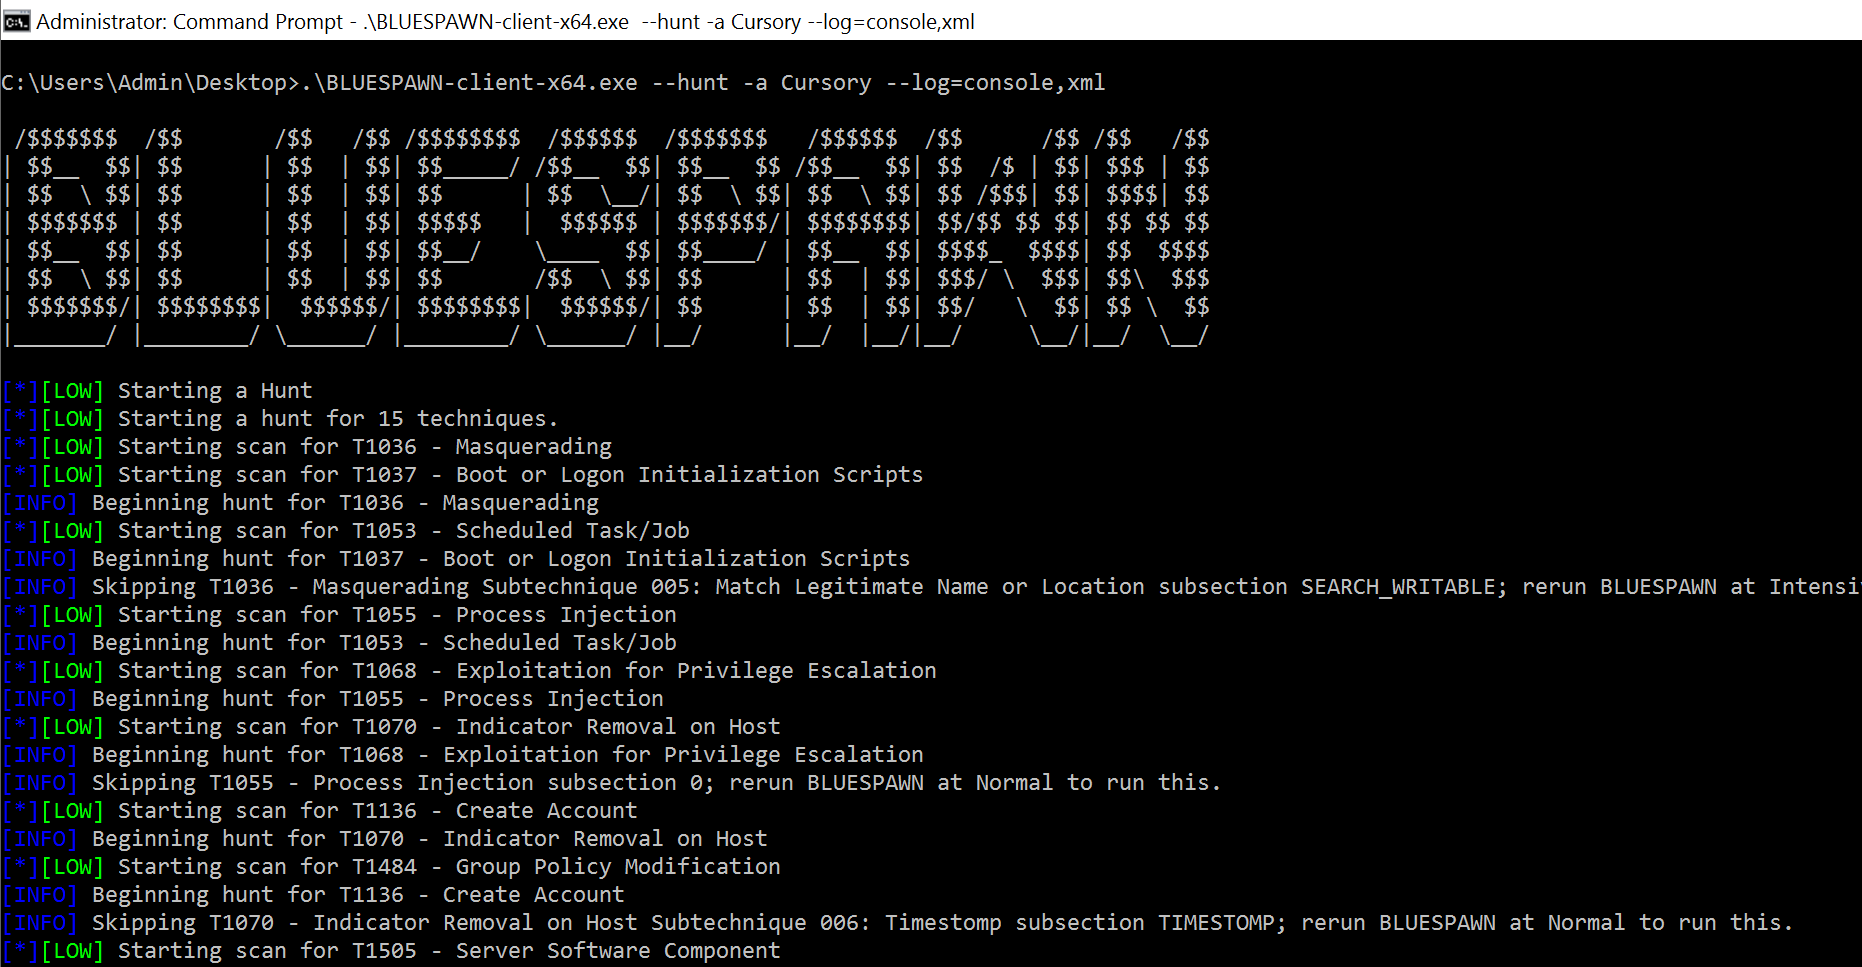
BLUESPAWN in Action-Hunt

Monitor Mode

  1. Запустите BLUESPAWN из командной строки администратора для мониторинга вредоносной активности в системе
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
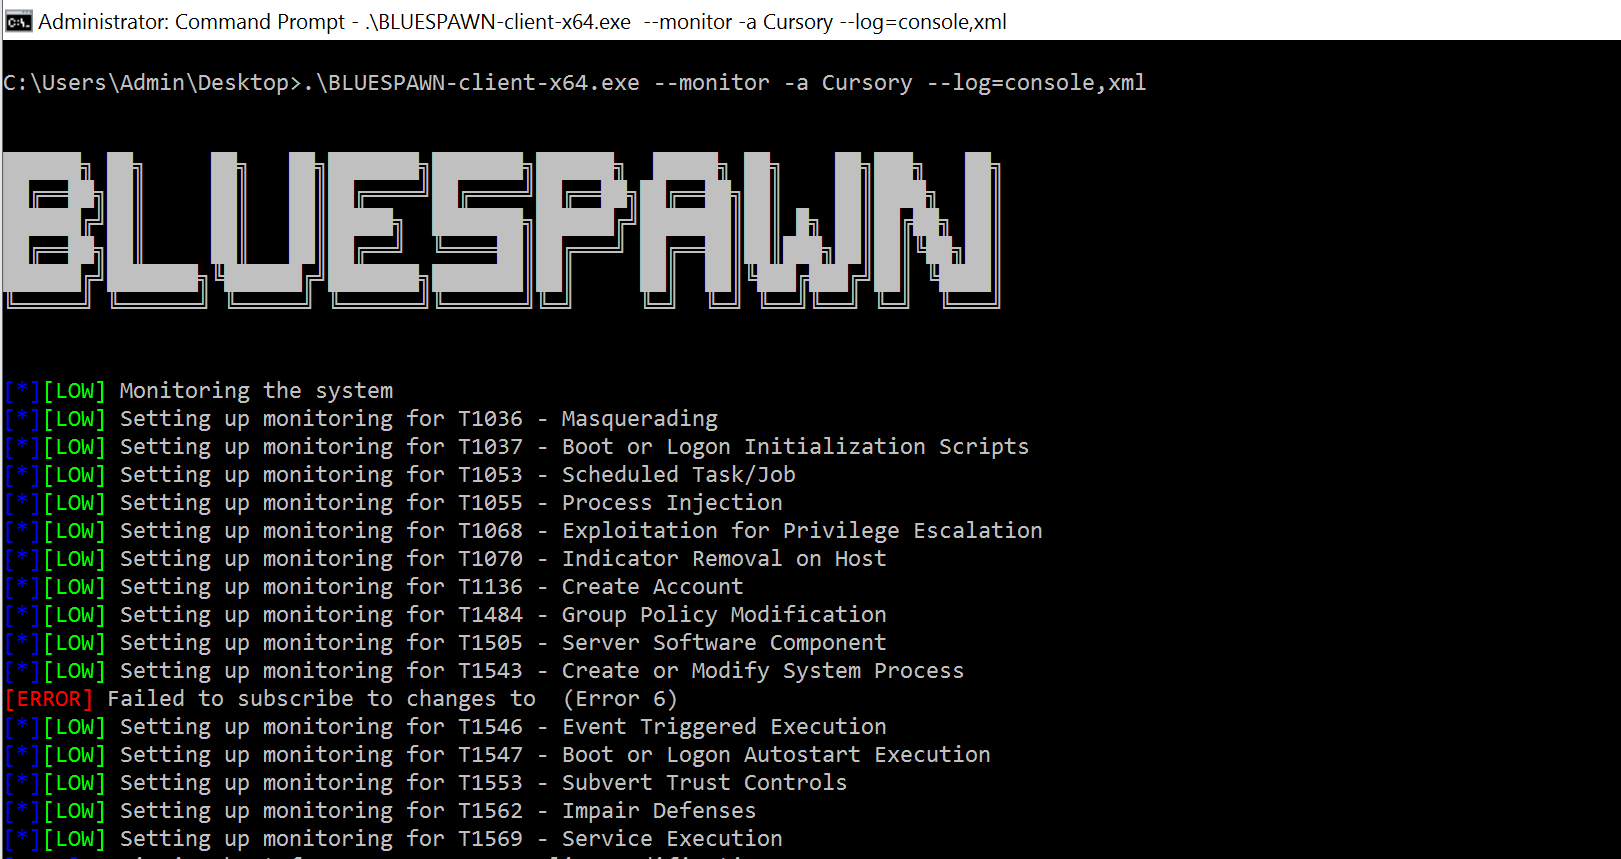
BLUESPAWN in Action-Monitor

Направления работы

BLUESPAWN состоит из 3 основных режимов, перечисленных ниже. Некоторые из этих модулей имеют подмодули (которые могут быть еще не созданы в кодовой базе), как указано ниже, и все они находятся на разных стадиях планирования, исследований и разработки. Кроме того, они поддерживаются рядом других модулей.

  • Hunt (Ищет доказательства вредоносного поведения)

  • Mitigate (Снижает уязвимости, применяя параметры безопасности)

  • Monitor (Непрерывно отслеживает систему на предмет потенциально вредоносного поведения)

  • Scan (Используется для оценки элементов, выявленных при поиске, и принятия решения о том, является ли он подозрительным/вредоносным ПО)

  • User (Содержит main программы, IOBase и другие подобные функции)

  • Util (Содержит набор модулей, поддерживающих основные операции)

    • Конфигурации
    • Журналы событий
    • Файловая система
    • Журнал
    • PE-файлы
    • Процессы

Доклады, публикации и другие упоминания

Вот некоторые места, где вы могли слышать о проекте :)
DEFCON 28 Blue Team Village

DEFCON 28 Blue Team Village - Обзор, Слайды

National Collegiate Cyber Defense Competition, 2020 Red Team Debrief - Youtube

Научная статья BLUESPAWN в UVA - Статья, DOI 10.18130/v3-b1n6-ef83

Скачать инструмент