
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wodat — Инструментарий для атаки на базу данных Oracle в Windows | Kitploit

Инструменты/GitHubGitHub/initroot/wodat
Сканеры уязвимостейАтаки на ПаролиТестирование на ПроникновениеБезопасность Баз Данных
GitHubinitroot/wodat

wodat

Инструментарий для атаки на базу данных Oracle в Windows

Репозиторий
8019484 лет назадПроверено Kitploit
Поделиться

wodat

Инструмент для атак на базы данных Oracle под Windows

Follow on Twitter GitHub last commit

Простая переработка популярного инструмента для атак на базы данных Oracle (ODAT) (https://github.com/quentinhardy/odat) на C# .Net Framework. Благодарность https://github.com/quentinhardy/odat, так как большая часть функциональности перенесена из его кода.

  • Выполнение атак на основе паролей, например: имя пользователя в качестве пароля, список имен пользователей для заданного пароля, список паролей для заданного имени пользователя, комбинации имя пользователя:пароль.
  • Проверка, работает ли учетная запись/строка подключения для целевой системы.
  • Атаки перебором для обнаружения действительных SID/ServiceNames.
  • Обнаружение действительных TNS-слушателей по заданному файлу целей или диапазону CIDR.
  • Надеюсь, впереди еще много!

image

Disclaimer

Я не несу ответственности за ваше использование этого программного обеспечения. Разработка ведется в личном качестве и не имеет отношения к моей работе.

Usage

Требуемые общие аргументы командной строки следующие:

wodat.exe COMMAND ARGGUMENTS
 COMMAND (ALL,BRUTECRED,BRUTESID,BRUTESRV,TEST,DISC)
 -server:XXX.XXX.XXX.XXX -port:1520
 -sid:AS OR -srv:AS
 -user:Peter -pass:Password

Чтобы проверить, работает ли определенная учетная запись.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan

Смотрите описание модулей для дальнейшего использования. Инструмент всегда сначала проверяет, работает ли целевой TNS-слушатель.

Модули

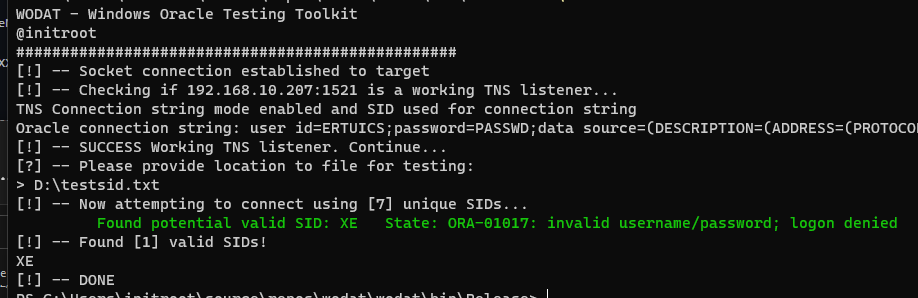
BRUTESID

Модуль выполняет атаку подбора SID по словарю; если безуспешно, предложит атаку перебором.

wodat.exe BRUTESID -server:XXX.XXX.XXX.XXX -port:1521
image

BRUTESRV

Модуль выполняет атаку подбора ServiceName по словарю; если безуспешно, предложит атаку перебором.

wodat.exe BRUTESRV -server:XXX.XXX.XXX.XXX -port:1521

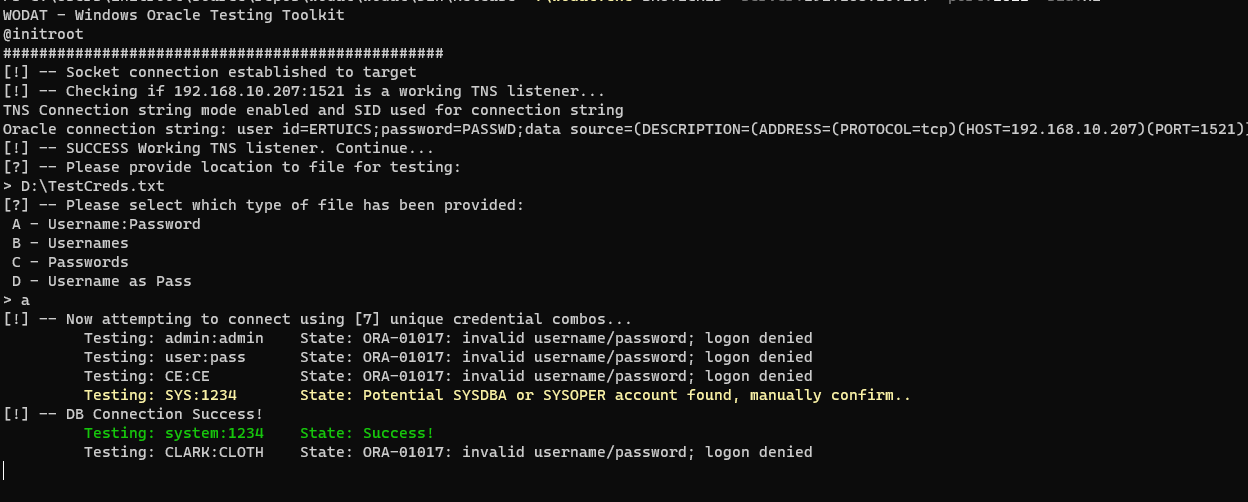
BRUTECRED

Модуль выполняет атаку на основе паролей по словарю. Доступны следующие опции:

A - комбинации имя_пользователя:пароль без указания учетных данных в аргументах
B - список имен пользователей с паролем, указанным в аргументах
C - список паролей с именем пользователя, указанным в аргументах
D - имя пользователя в качестве пароля с предоставленным списком имен пользователей

Для выполнения базовой атаки с файлом, содержащим комбинации имя_пользователя:пароль.

wodat.exe BRUTECRED -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE
image

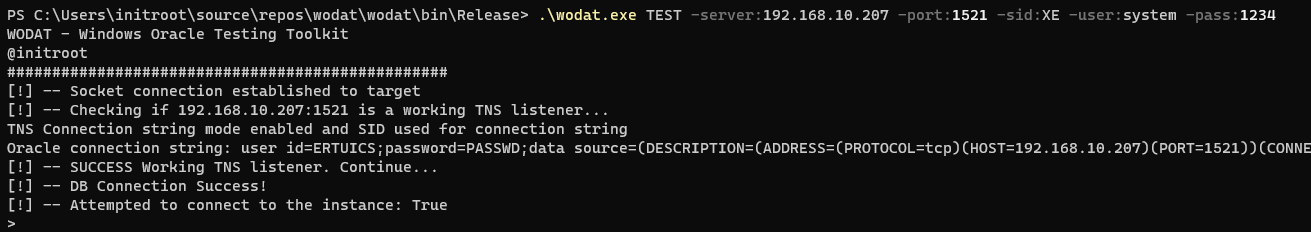
TEST

Модуль проверяет, может ли заданная строка подключения успешно соединиться.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan
image

DISC

Модуль выполняет обнаружение для заданного диапазона CIDR или файла с экземплярами. Примечание: будут возвращены только экземпляры с действительными TNS-слушателями. Проверка сетевого диапазона будет намного быстрее, так как обрабатывается параллельно.

wodat.exe DISC

Экземпляры для тестирования должны быть отформатированы в соответствии со следующим примером targets.txt:

192.168.10.1
192.168.10.5,1521

image

ALL

Еще не реализован.

RECON

Еще не реализован.

Setup and Requirements

Вы можете получить автоматическую сборку релиза из GitHub Actions или собрать самостоятельно с помощью следующих команд:

nuget restore wodat.sln
msbuild wodat.sln -t:rebuild -property:Configuration=Release

Некоторые общие замечания: Библиотеку Oracle.ManagedDataAccess.dll необходимо скопировать вместе с бинарником. Я ищу способы ее встраивания.

Todo

  • Обработка подключений SYSDBA и SYSOPER
  • Реализация оставшихся модулей
  • Различные проверки, обработка ошибок еще предстоят
  • Некоторые незначительные исправления известных ошибок
  • Добавить опции для проверки по встроенным спискам SID, ServiceNames или общих учетных данных

Changelog

Версия 0.1 — Базовая основа и функциональность Версия 0.2 — Несколько исправлений ошибок, улучшено сокетное соединение и добавлен модуль RECON

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





