 infernosalex/cve-2023-45612-poc
Proof-of-concept, демонстрирующий XXE-уязвимость в JetBrains Ktor < 2.3.5 через XML ContentNegotiation, с рекомендациями по предотвращению и анализом на основе OWASP.

В JetBrains Ktor до версии 2.3.5 конфигурация по умолчанию ContentNegotiation с XML-форматом была уязвима к XXE.
Уязвимость была исправлена @marychatte 29 сентября 2023 года (https://github.com/ktorio/ktor/pull/3770). Причиной уязвимости стала атака на цепочку поставок, основанная на ошибочной конфигурации внешней библиотеки xmlutil версии 0.86.1.

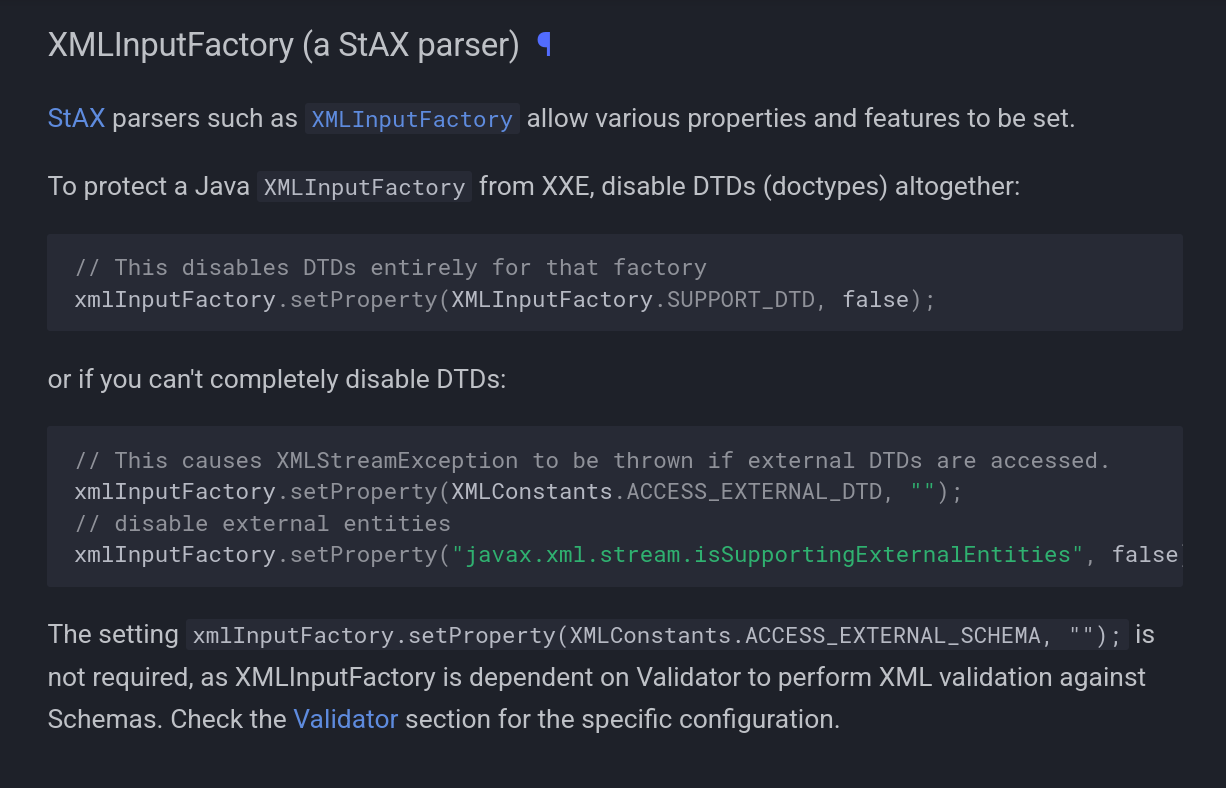
Основываясь на руководстве OWASP (https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html), исправление недостаточно полное. Я нашёл интересный ответ здесь (https://security.stackexchange.com/questions/260956/java-xxe-vulnerability): Основная цель — отключить DTD, что в основном и является основной защитой от этой атаки.