 hotplugin0x01/cve-2024-54679
CVE-2024-54679 - CyberPanel (также известный как Cyber Panel) Отказ в обслуживании (https://nvd.nist.gov/vuln/detail/CVE-2024-54679)

Уязвимость отказа в обслуживании (DoS) была обнаружена в Cyber Panel, которая позволяет любому аутентифицированному пользователю перезапускать базу данных, отправляя запросы на конечную точку /dataBases/restartMySQL. Эта уязвимость возникает в функции restartMySQL в файле Cyberpanel/databases/views.py на строке 400, где действие выполняется до проверки прав пользователя (ACL). Функция сначала получает идентификатор пользователя из сессии (проверка аутентификации), затем вызывает метод restartMySQL из класса mysqlUtilities, который выполняет команду перезапуска базы данных (sudo systemctl restart mariadb). Только после этого действия она проверяет, является ли пользователь администратором. Отсутствие проверки ACL перед выполнением перезапуска делает конечную точку доступной для любого аутентифицированного пользователя. Злоумышленник с учетной записью с низкими привилегиями может использовать это, многократно отправляя запросы на конечную точку, что приводит к сбою базы данных и отказу в обслуживании.
CyberPanel (также известный как Cyber Panel) версии до 2.3.7 и (без исправления) 2.3.8
/dataBases/restartMySQL, чтобы перезапустить базу данных.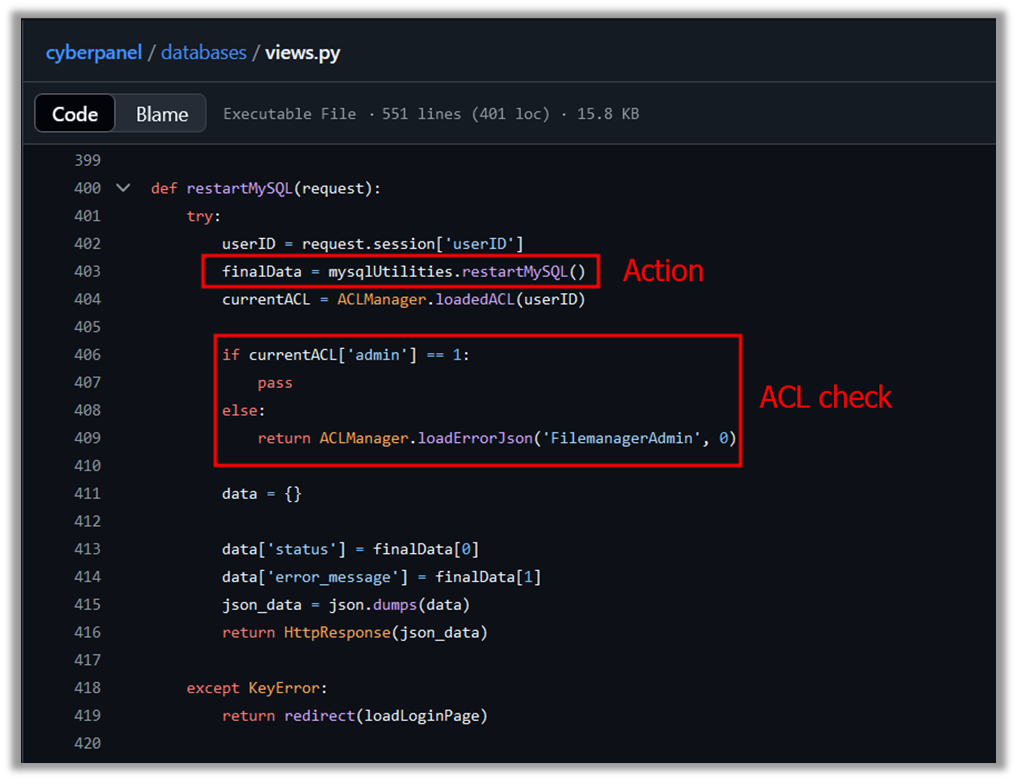 Уязвимый код
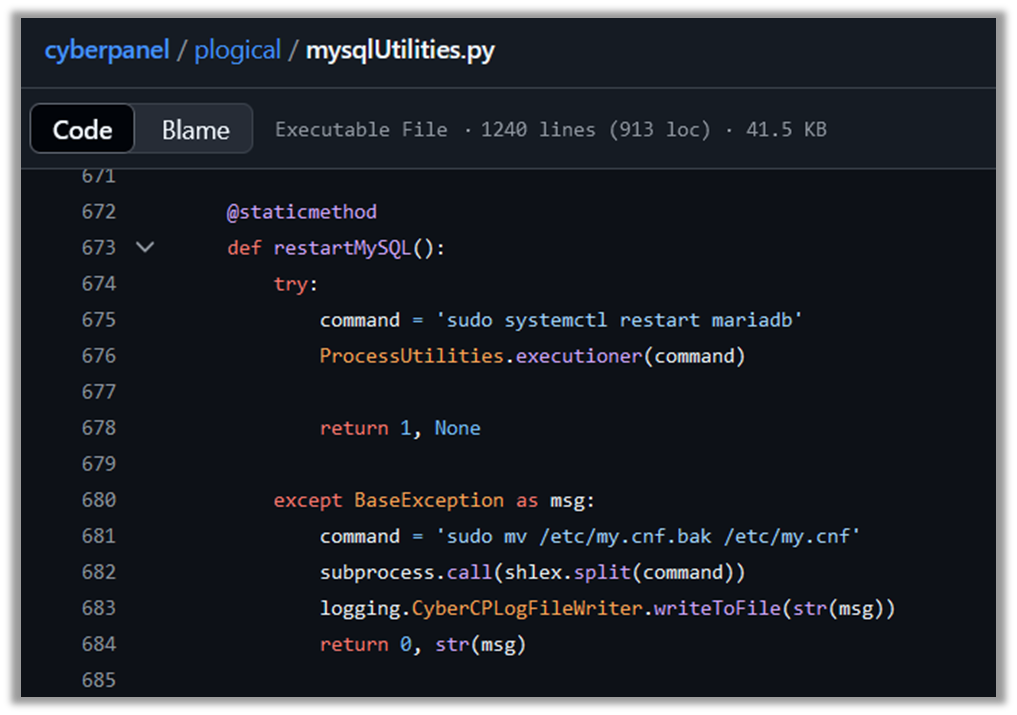 метод mysqlUtilities.restartMySQL
Abdul Wassay (hotplugin0x01)
