
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63420 — Доказательство концепции для CVE-2025-63420: хранимая HTML-инъекция в панели администратора CrushFTP (отчёты). Включает шаги воспроизведения, оценку CVSS и примеры полезных нагрузок для аутентифицированного XSS-тестирования. | Kitploit
Инструменты/GitHubGitHub/hossainshadat/cve-2025-63420
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubhossainshadat/cve-2025-63420

CVE-2025-63420

Доказательство концепции для CVE-2025-63420: хранимая HTML-инъекция в панели администратора CrushFTP (отчёты). Включает шаги воспроизведения, оценку CVSS и примеры полезных нагрузок для аутентифицированного XSS-тестирования.

Репозиторий
1211 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-63420

CrushFTP11 версии ниже 11.3.7_57 уязвим к сохранённой HTML-инъекции в панели администратора CrushFTP (Отчёты / «Кто создал папку»), что позволяет выполнять постоянный HTML-код в сессиях администраторов.

CWE

CWE-79 — Неправильная нейтрализация входных данных при генерации веб-страниц (межсайтовый скриптинг)

CVSS v3.1 Базовая оценка: 4.1 (Средняя)

AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N

Исправлено в

Как указано в журнале изменений вендора ( https://crushftp.com/version11_build.html ), версии 11.3.7_57 и новее не подвержены уязвимости.

_57: исправление URL входа и исправление завершения сессии, а также незначительная HTMLi для отчётов: CVE-2025-63420

Краткое описание

Уязвимость сохранённой HTMLi в панели администратора CrushFTP (Отчёты / «Кто создал папку») позволяет аутентифицированным злоумышленникам с правами на создание папок внедрять вредоносный HTML-код.

Шаги для воспроизведения

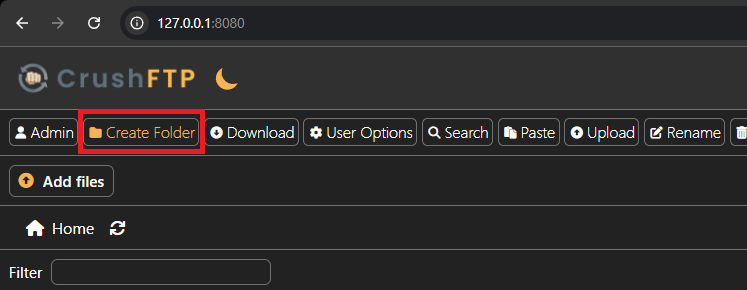
  1. Перейдите на http://127.0.0.1:8080/
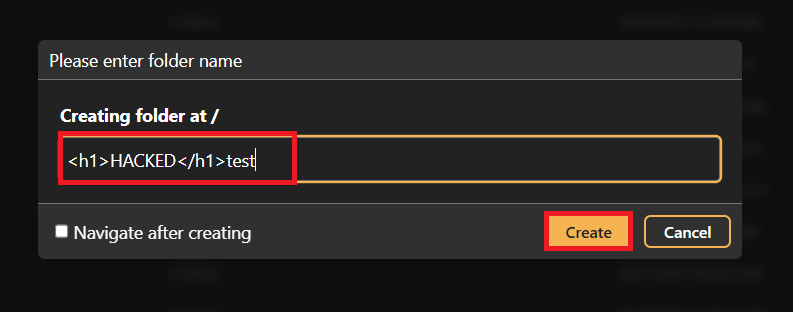
  2. Создайте новую папку со следующим payload:
<h1>HACKED</h1>test

CreatingFolder1 CreatingFolder2

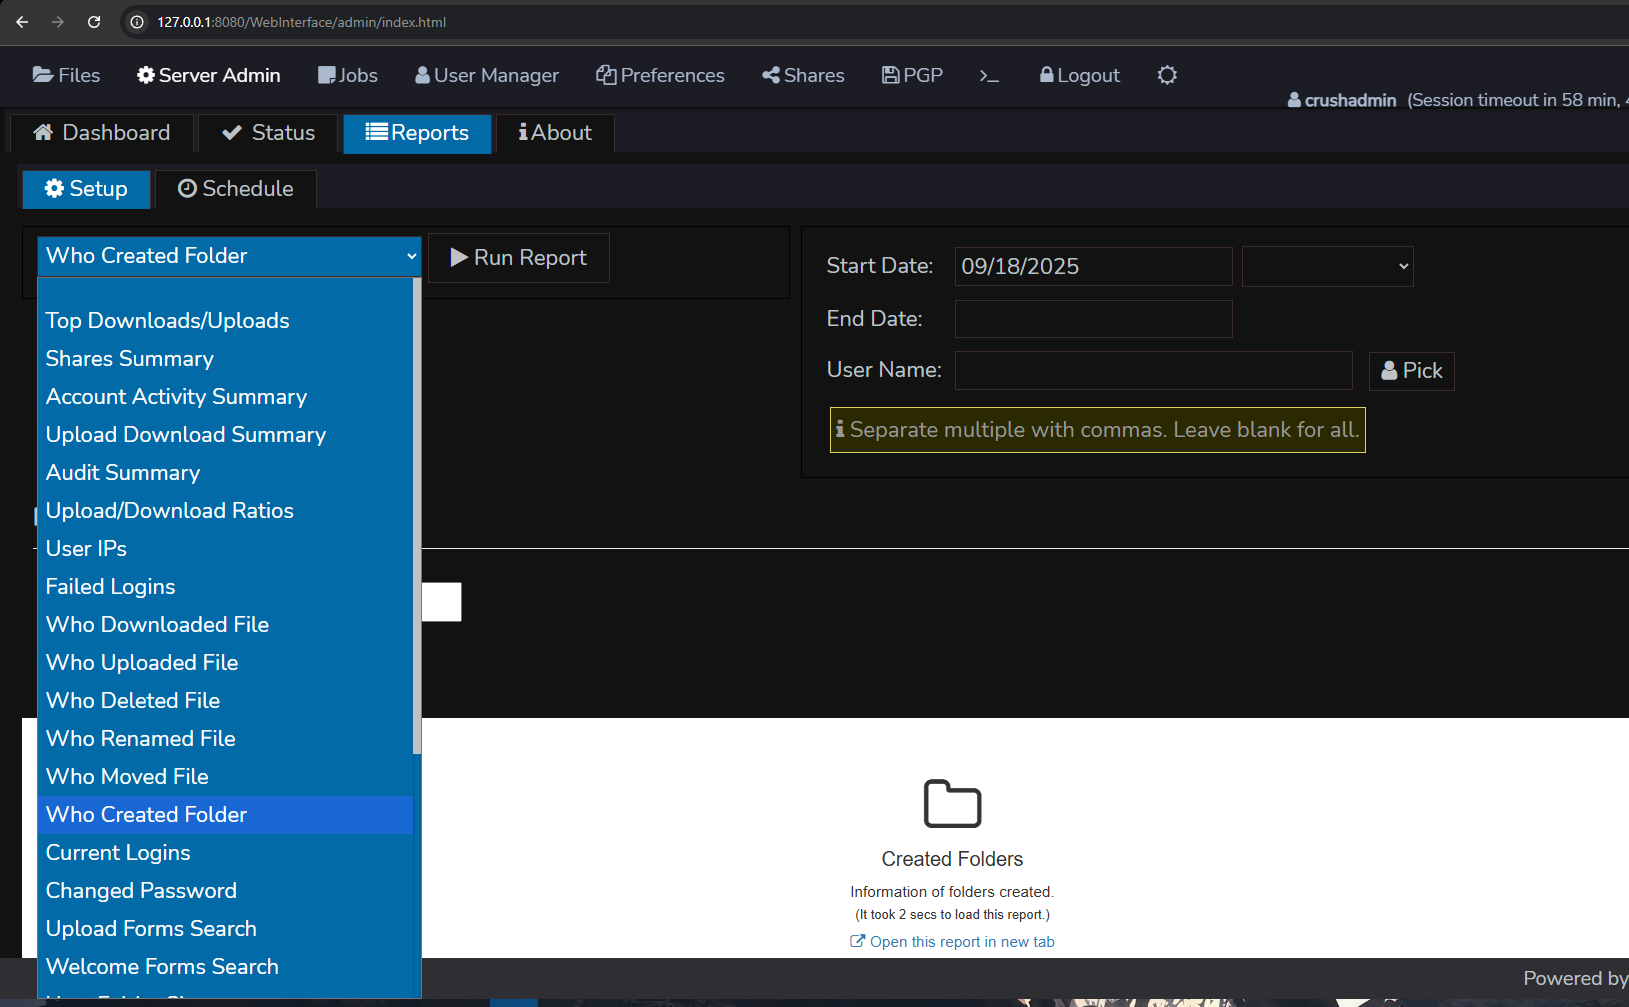
  1. Перейдите на http://127.0.0.1:8080/WebInterface/admin/index.html, нажмите «Отчёты» и выберите «Кто создал папку»: SelecitingReport
  2. Нажмите «Запустить отчёт»
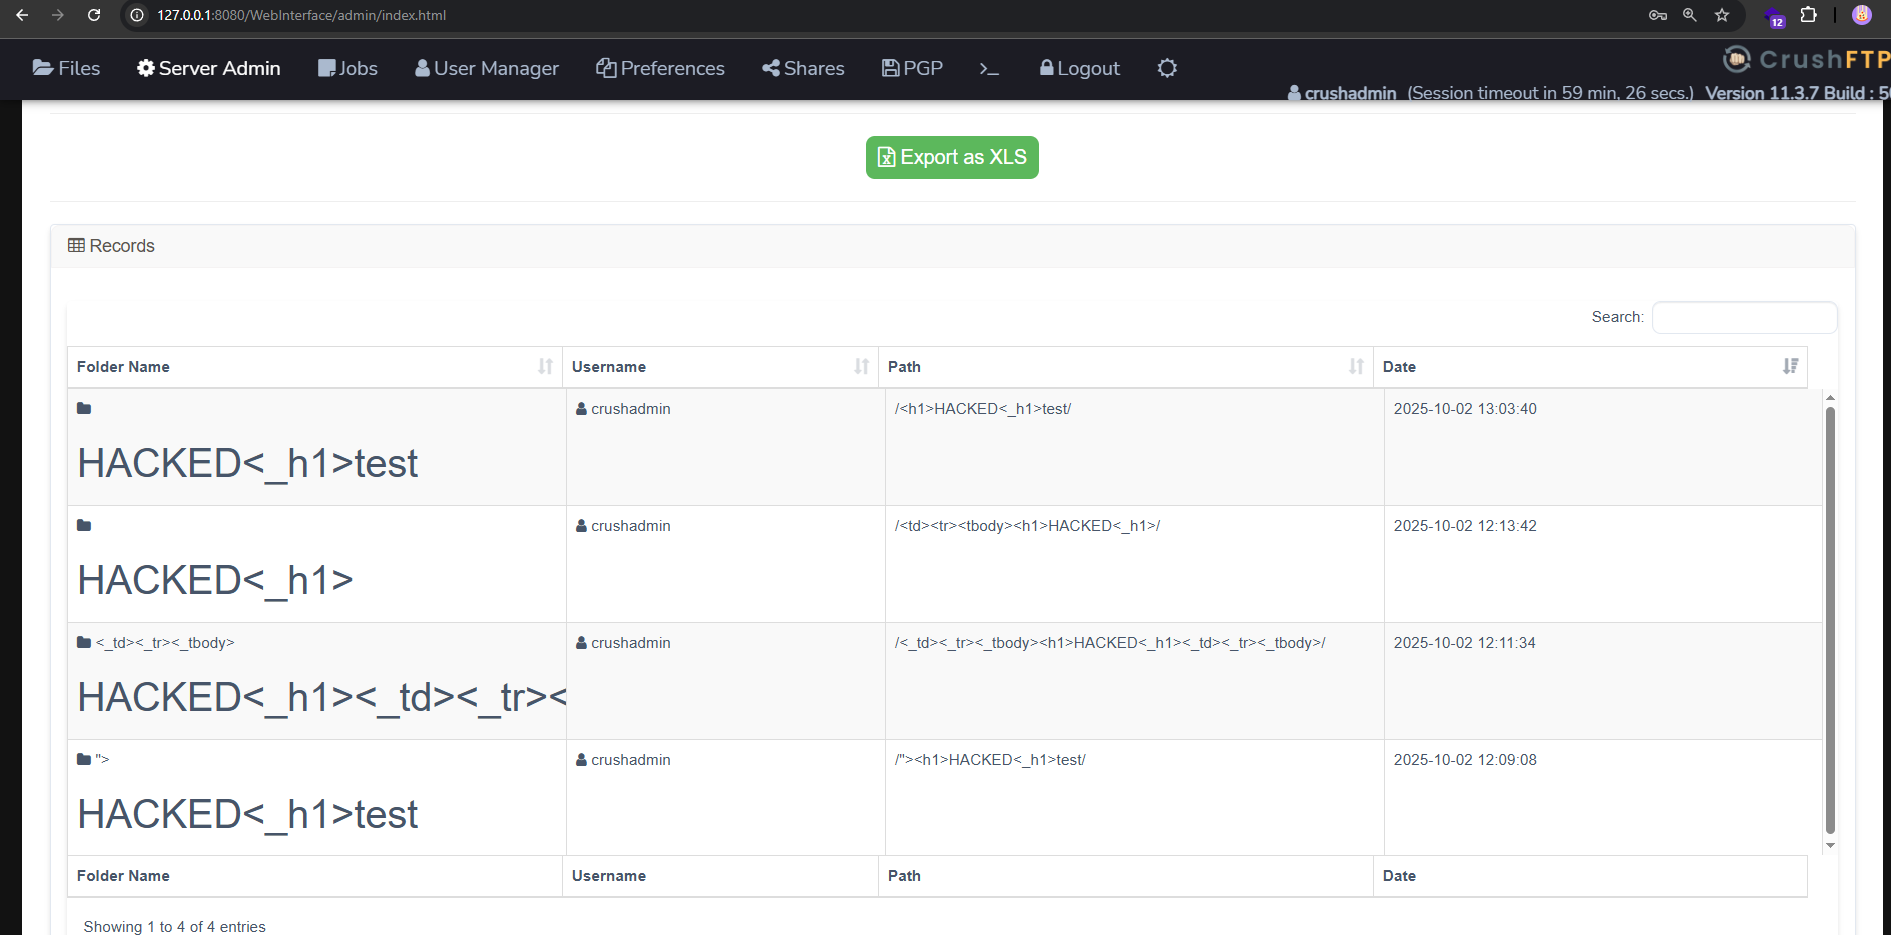
  3. Дождитесь загрузки отчёта, после его загрузки прокрутите вниз и обратите внимание на HTMLi: XSS
  4. По некоторым причинам, связанным с интерфейсом, вам может потребоваться создать 2 папки с одинаковым payload, чтобы HTMLi отобразилась.
Скачать инструмент