
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
JSpector — Простое расширение для Burp Suite, которое пассивно сканирует файлы JavaScript (JS) и отображает результаты непосредственно на вкладке «Проблемы». | Kitploit
Инструменты/GitHubGitHub/hisxo/jspector
Сбор информацииВеб-безопасностьКраулер
GitHubhisxo/jspector

JSpector

Простое расширение для Burp Suite, которое пассивно сканирует файлы JavaScript (JS) и отображает результаты непосредственно на вкладке «Проблемы».

Репозиторий
37839883 лет назадПроверено Kitploit
Поделиться

JSpector

JSpector — это расширение для Burp Suite, которое пассивно сканирует JavaScript-файлы и автоматически создаёт проблемы с URL-адресами, конечными точками и опасными методами, найденными в JS-файлах.
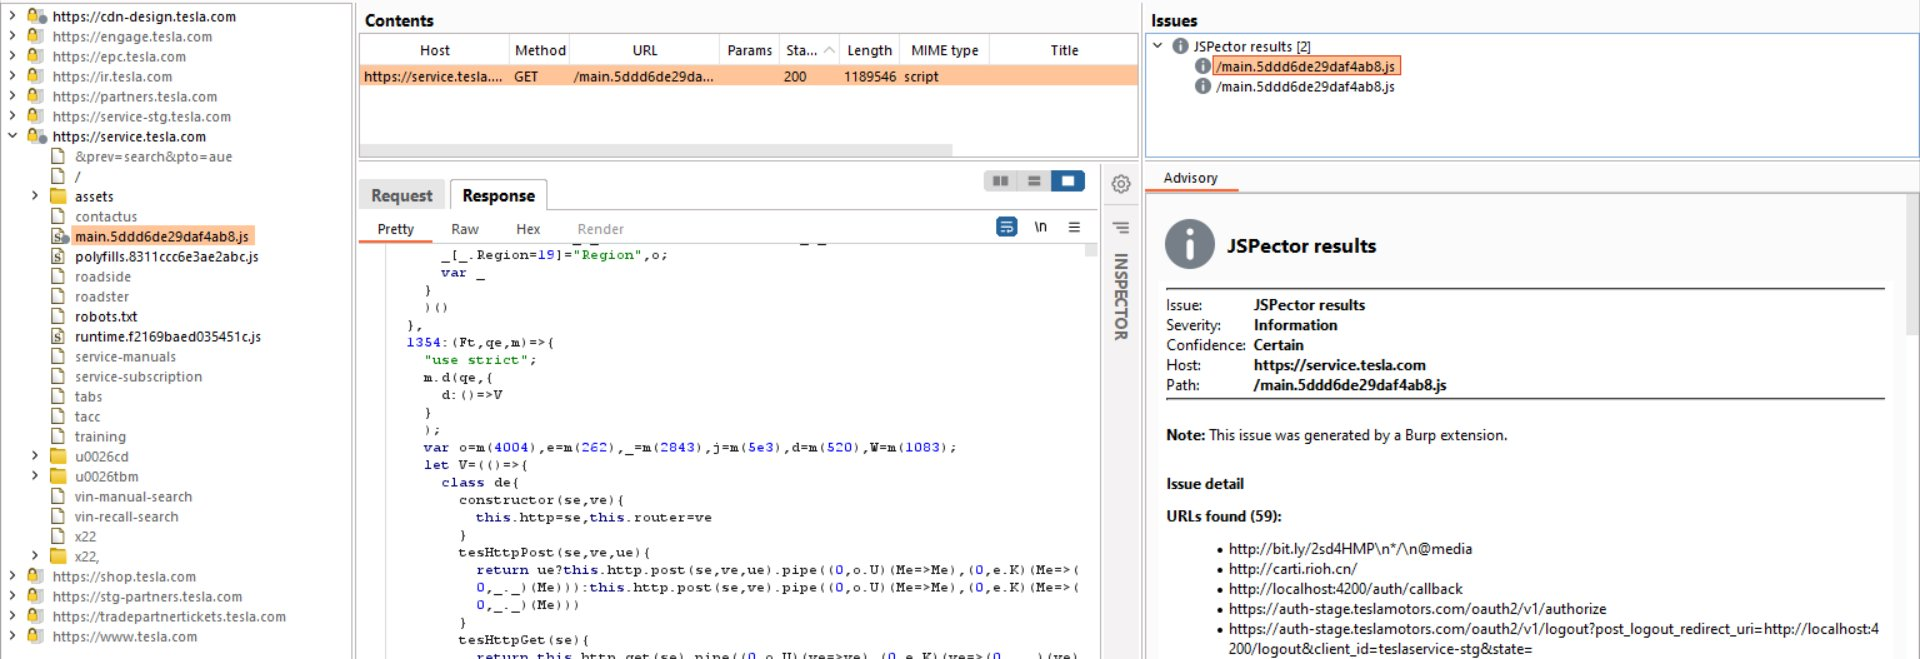
image

Предварительные требования

Перед установкой JSpector необходимо установить Jython в Burp Suite.

Установка

  1. Загрузите последнюю версию JSpector
  2. Откройте Burp Suite и перейдите на вкладку Extensions.
  3. Нажмите кнопку Add на вкладке Installed.
  4. В диалоговом окне Extension Details выберите Python в качестве Extension Type.
  5. Нажмите кнопку Select file и укажите путь к JSpector.py.
  6. Нажмите кнопку Next.
  7. Когда в выводе появится сообщение: "Расширение JSpector успешно загружено", нажмите кнопку Close.

Использование

  • Просто перемещайтесь по своим целям, и JSpector начнёт в фоновом режиме пассивно сканировать JS-файлы и автоматически отображать результаты на вкладке Dashboard.
  • Вы можете экспортировать все результаты в буфер обмена (URLs, endpoints and dangerous methods) с помощью правого клика непосредственно по JS-файлу:

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






