
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-8088-Winrar-Tool — Сложный GUI-инструмент для создания вредоносных RAR-архивов, использующих уязвимость обхода пути в WinRAR (CVE-2025-8088) с помощью манипуляции ADS и заголовками RAR5. | Kitploit
Инструменты/GitHubGitHub/hexsecteam/cve-2025-8088-winrar-tool
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed TeamingЛаборатории и Практика
GitHub
hexsecteam/cve-2025-8088-winrar-tool

CVE-2025-8088-Winrar-Tool

Сложный GUI-инструмент для создания вредоносных RAR-архивов, использующих уязвимость обхода пути в WinRAR (CVE-2025-8088) с помощью манипуляции ADS и заголовками RAR5.

РепозиторийСайт
471741 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-8088 WinRAR Exploit

  _  _ _____  _____ ___ ___ 
 | || | __\ \/ / __| __/ __|
 | __ | _| >  <\__ \ _| (__ 
 |_||_|___/_/\_\___/___\___|

Продвинутый инструмент эксплуатации уязвимости обхода пути WinRAR

Сложный GUI-инструмент для создания вредоносных RAR-архивов, использующих уязвимость обхода пути WinRAR (CVE-2025-8088) с помощью ADS и манипуляции заголовками RAR5.

Возможности

  • Эксплуатация ADS — NTFS Alternate Data Streams для скрытия полезной нагрузки
  • Манипуляция заголовками RAR5 — Прямое изменение заголовков для внедрения путей
  • Графический интерфейс — Чистый, современный интерфейс пользователя
  • Нацеливание на автозагрузку — Автоматическое размещение полезной нагрузки в автозагрузке Windows
  • Поддержка пользовательских файлов-приманок — Используйте свои файлы-приманки или стандартные

Требования

  • Python 3.6+
  • WinRAR CLI
  • customtkinter

Быстрый старт

# Установка зависимостей
pip install -r requirements.txt

# Запуск инструмента
python gui.py

Использование

  1. Выберите полезную нагрузку — Выберите исполняемый файл (.exe, .bat и т.д.)
  2. Выберите файл-приманку — Выберите файл-приманку или оставьте пустым для стандартного
  3. Назовите архив — Введите имя выходного RAR-файла
  4. Собрать — Сгенерировать эксплойт-архив

🖼️ Предварительный просмотр UI

Добавьте сюда скриншот инструмента, запущенного в Windows 11:
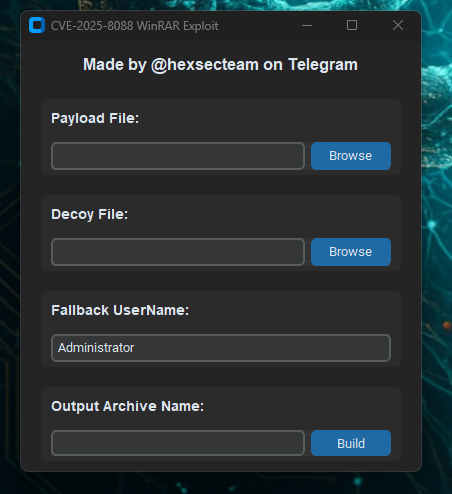
exploit GUI

🖼️ POC Exploit

exploit POC

Как это работает

Инструмент создает RAR-архивы с обходом пути, используя:

  1. Создание ADS — Скрывает полезную нагрузку в альтернативных потоках данных NTFS
  2. Сборка RAR — Создает базовый RAR с ADS с помощью WinRAR CLI
  3. Изменение заголовков — Внедряет путь обхода в заголовки RAR5
  4. Пересчет CRC — Обеспечивает целостность архива
  5. Вывод — Выдает вредоносный RAR, готовый к извлечению

Пример пути: ..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\Users\Administrator\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.exe

Отказ от ответственности

Этот инструмент предназначен только для образовательных и авторизованных целей тестирования. Используйте только в контролируемых средах с надлежащего согласия.


👤 Автор

Сделано с ❤️ Hexec
В образовательных и исследовательских целях.


🔗 Социальные сети HexSec

🛠️ Присоединяйтесь к нашему сообществу инструментов, учебных пособий и эксплойтов

  • 📦 Telegram-группа: https://t.me/hexsectools
  • 📬 Контакт (личное сообщение): https://t.me/Hexsecteam

Следите за нами в социальных сетях

  • 📸 Instagram: https://instagram.com/hex.sec
  • ▶️ YouTube: https://youtube.com/@hex_sec
  • 💻 GitHub: https://github.com/hexsecteam
  • 🎞️ Vimeo: https://vimeo.com/hexsec
  • 📹 Dailymotion: https://www.dailymotion.com/hexsectools/videos

Продвинутый инструмент red team для эксплуатации CVE-2025-8088

Скачать инструмент