
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-6440 — Доказательство концепции эксплуатации CVE-2019-6440, обеспечивающее повышение привилегий до SYSTEM в антивирусе Zemana через перехват обновлений методом man-in-the-middle и клонирование цифровой подписи. | Kitploit
Инструменты/GitHubGitHub/hexnone/cve-2019-6440
Повышение привилегийАнализ уязвимостейЭксплуатацияАнализ вредоносных программТестирование на ПроникновениеRed Teaming
GitHubhexnone/cve-2019-6440

CVE-2019-6440

Доказательство концепции эксплуатации CVE-2019-6440, обеспечивающее повышение привилегий до SYSTEM в антивирусе Zemana через перехват обновлений методом man-in-the-middle и клонирование цифровой подписи.

Репозиторий
1267 лет назадЕщё не проверено
Поделиться

CVE-2019-6440:

Проверенные продукты: Zemana antimalware v.2.74.2.150 и Zemana antilogger v.2.74.204.150.
Исправлено начиная с v.2.74.2.664
Об уязвимости:
Эта уязвимость позволяла атакующим получать привилегии SYSTEM на целевых машинах без взаимодействия с пользователем.
Требования:
1. Атакующий должен иметь возможность перехватывать и изменять содержимое POST-запроса к URL "POST /api/client/settings/"
2. Физический доступ к целевому ПК не требуется.
Подробности:
Проверенные продукты используют обычный HTTP для получения обновлений, поэтому атакующий может легко изменить версию и соответствующий URL на произвольные значения.
Давайте изменим URL обновления на наш простой шелл (Рис.0 и прил.1).
Update params
Рис.0
Антивирус сообщает, что цифровая подпись обновления не может быть проверена. Но он позволяет пользователю запустить его В ЛЮБОМ СЛУЧАЕ(рис.1). Если пользователь имеет пользовательские права, то он может получить права SYSTEM(Рис.2).

Warning
Рис.1. Хотите запустить неизвестный файл с правами SYSTEM?
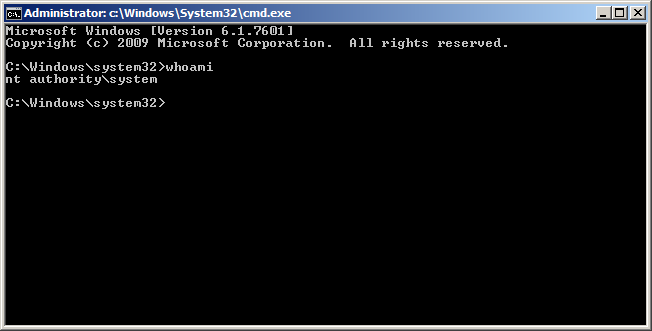
System rights
Рис.2. Права системы.

Но это предупреждение можно обойти.
Для этого нам нужна копия цифровой подписи ZAM.exe. Давайте клонируем её(каталог Security).
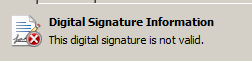
Теперь у нас есть наш шелл с клоном цифровой подписи Zemana, и ОС не может его проверить. (Рис 3).
Incorrect signature
Рис.3. Неверная подпись.

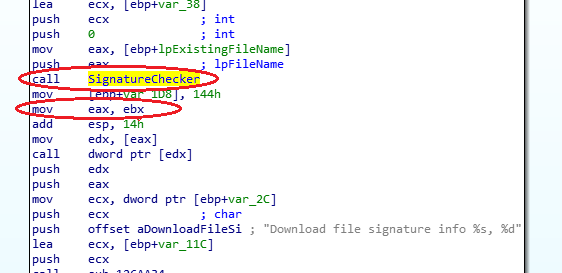
Теперь посмотрим на функцию "ZmnAppUpdater".
Мы видим, что результат SignatureChecker игнорируется. (Рис.4)
Lost check
Рис.4. Потерянная проверка.

EAX = 0x80096010 (TRUST_E_BAD_DIGEST).
Demo-gif
Рис.5. Демо-gif.

Ссылки:

CVE-2019-6440

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    402
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    349
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    341

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




