 haydenjames/dirty-frag-check
Только для чтения проверка уязвимостей CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) в ядре Linux, позволяющих локальному пользователю получить root-права

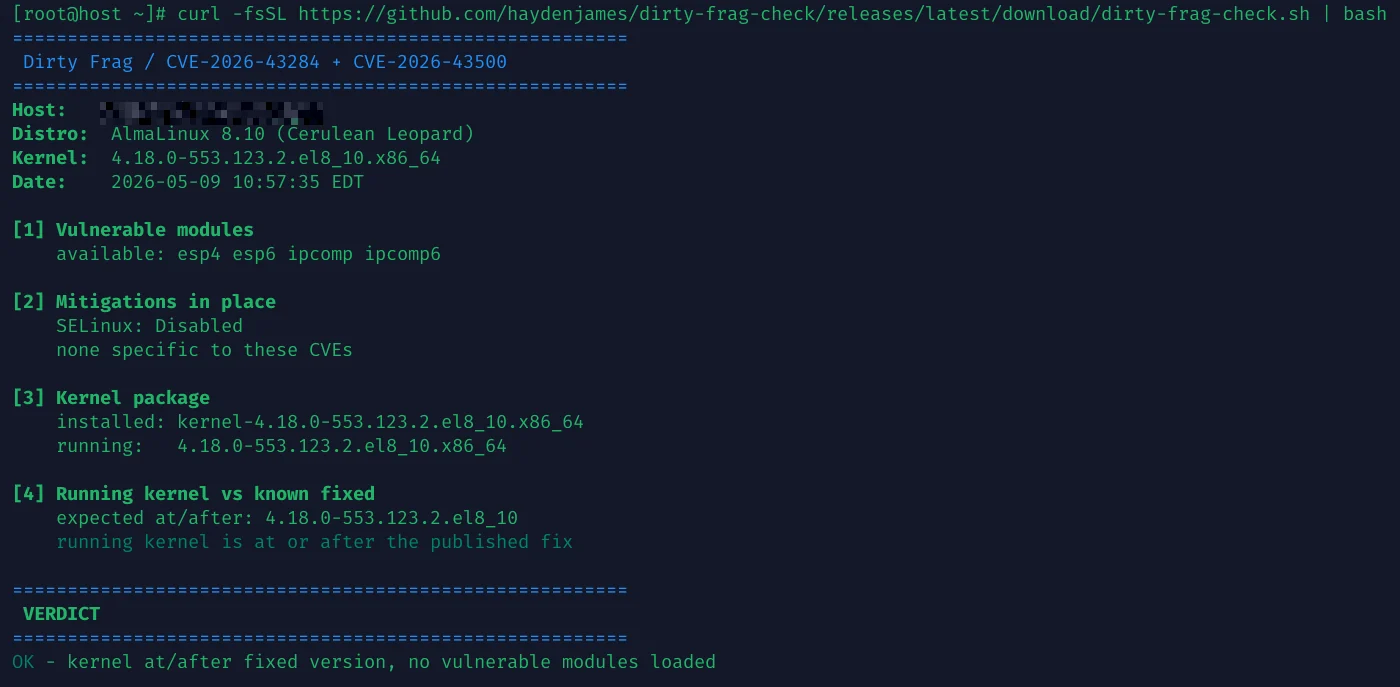
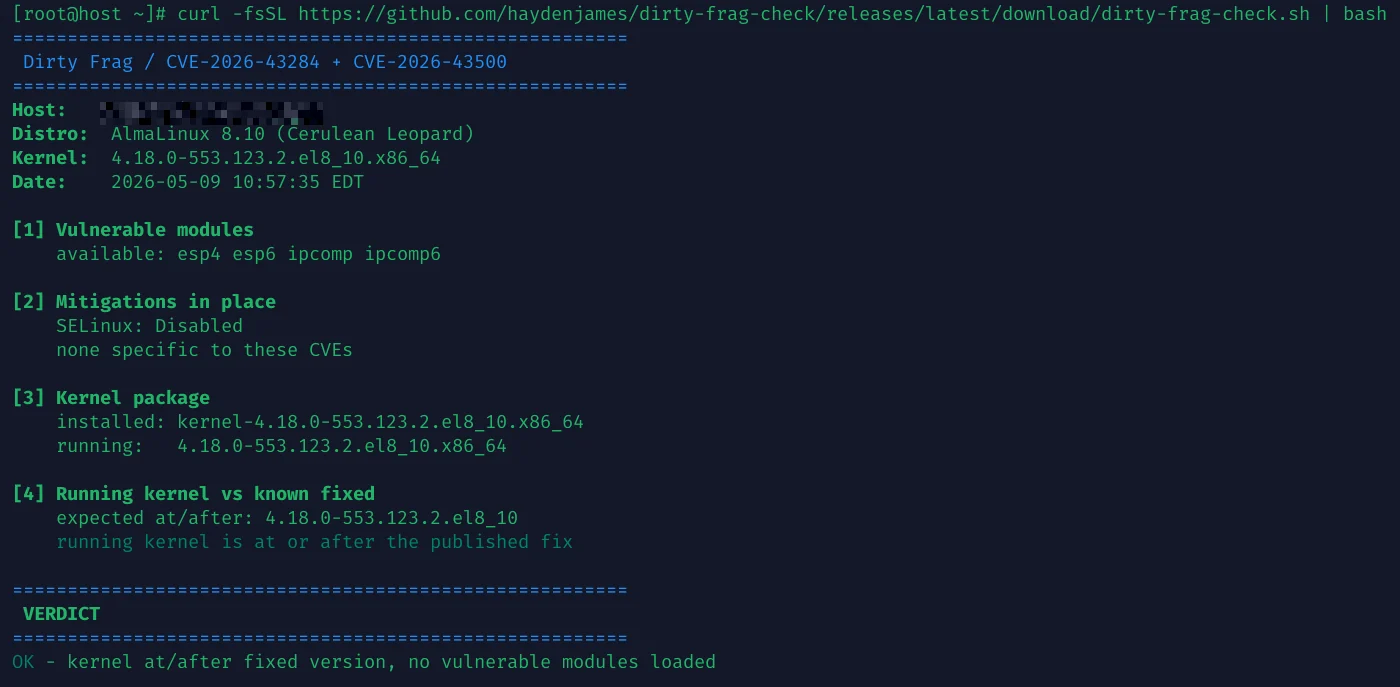
Скрипт только для чтения, проверяющий уязвимости локального повышения привилегий "Dirty Frag" в ядре Linux (CVE-2026-43284, CVE-2026-43500). Проверяет версию ядра, состояние модулей, livepatch KernelCare и любые добавленные вами blacklist-записи modprobe. Эксплойт-код не запускает.
Дополнение к CVE-2026-31431-check.
Внимание: это эвристика. Зелёный вердикт не является гарантией. Сверяйтесь с бюллетенем вашего дистрибутива, прежде чем считать хост безопасным. MIT, без гарантий.
curl -fsSL https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh | bash
Сначала прочитайте, если не доверяете передаче в bash через конвейер:
curl -fsSLO https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh
less dirty-frag-check.sh
chmod +x dirty-frag-check.sh && ./dirty-frag-check.sh
Для контроля изменений можно закрепить конкретный тег релиза: https://raw.githubusercontent.com/haydenjames/dirty-frag-check/v1.0.4/dirty-frag-check.sh.
-q — однострочный вывод для парка машин. -h — справка. Код выхода 0 — ок, 1 — уязвим, 2 — неизвестно.
# parallel-ssh
parallel-ssh -h hosts.txt -i 'bash -s -- -q' < dirty-frag-check.sh

# ansible
ansible all -m script -a "dirty-frag-check.sh -q"
Коды выхода (0 — ок, 1 — уязвим, 2 — неизвестно) работают с любыми инструментами, агрегирующими по статусу.
bash 4+ и стандартные awk/grep/sed/lsmod/modprobe. Для самой проверки
root не требуется. Для применения мер смягчения root нужен.
esp4, esp6, ipcomp, ipcomp6 (CVE-2026-43284) и rxrpc
(CVE-2026-43500) — загружены, доступны или отсутствуют.modprobe -n -v. Сообщает статус
SELinux и AppArmor. Обнаруживает livepatch KernelCare через kcarectl --patch-info.uname -r с
опубликованной вендором исправленной версией для этого релиза. По мере возможностей;
сверяйтесь с трекером вашего дистрибутива.Используйте, когда ваш дистрибутив ещё не выпустил обновление ядра, или когда вы не можете быстро перезагрузиться и нужно выгрузить модули, через которые возможна атака:
sudo tee /etc/modprobe.d/disable-dirty-frag.conf <<'EOF'
install esp4 /bin/false
install esp6 /bin/false
install ipcomp /bin/false
install ipcomp6 /bin/false
install rxrpc /bin/false
EOF
sudo rmmod rxrpc ipcomp6 ipcomp esp6 esp4 2>/dev/null || true
Если rmmod сообщает "module is in use", что-то на машине активно использует
IPsec или AF_RXRPC (некоторые VPN, клиенты AFS, strongSwan, Libreswan).
Не принудительно выгружайте модуль. Вместо этого пропатчите ядро и перезагрузитесь.
Пользователям KernelCare / TuxCare ELS: livepatch для CVE-2026-43284 закрывает
эту проблему без перезагрузки. Проверьте kcarectl --patch-info.
Ориентирован на AlmaLinux 8/9/10, Rocky, RHEL, CloudLinux 8/9/10, Ubuntu, Debian и CentOS 7 (TuxCare ELS / KernelCare). Таблица исправленных версий специфична для семейства RHEL; Ubuntu/Debian полагаются на свежесть пакетного менеджера. Подтверждайте любой зелёный вердикт по трекеру вашего дистрибутива.
MIT — см. LICENSE.
