

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
process_overwriting — Техника внедрения PE, которая перезаписывает исполняемый файл приостановленного процесса полезной нагрузкой, обеспечивая выполнение кода под идентификатором доброкачественного процесса. | Kitploit
Инструменты/GitHubGitHub/hasherezade/process_overwriting
ЭксплуатацияRed TeamingРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubhasherezade/process_overwriting

process_overwriting

Техника внедрения PE, которая перезаписывает исполняемый файл приостановленного процесса полезной нагрузкой, обеспечивая выполнение кода под идентификатором доброкачественного процесса.

Репозиторий
47288241 год назадПроверено Kitploit
Поделиться

Перезапись процесса

Статус сборки

Перезапись процесса — это техника внедрения PE, тесно связанная с Вытеснением процесса и Перегрузкой модуля.

С её помощью вы можете заменить главный исполняемый файл (не DLL) целевого процесса.

Она работает только для только что созданного процесса — внедрение в существующие процессы с помощью этой техники не поддерживается.

ПРЕДУПРЕЖДЕНИЕ: Размер целевого образа должен быть НЕ МЕНЬШЕ размера образа полезной нагрузки.

Выполняемые шаги:

  1. создание приостановленного процесса из безвредного файла (с отключённым CFG)
  2. отображение полезной нагрузки в памяти и запись её поверх исходного отображённого образа (без отмены отображения исходного образа)
  3. обновление точки входа процесса до точки входа полезной нагрузки
  4. возобновление процесса с выполнением заменённого PE

[!ВАЖНО]
Читайте FAQ

Демонстрация:

Демонстрационная полезная нагрузка (demo.bin) внедрена в Windows Calc (цель по умолчанию):
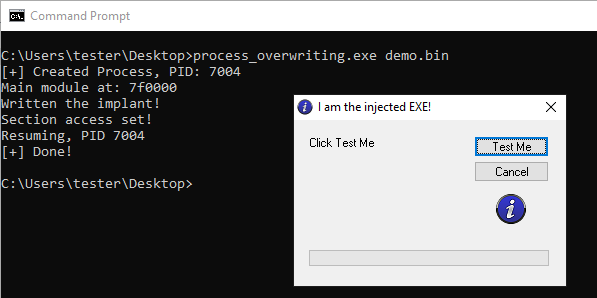
В памяти (через Process Hacker):
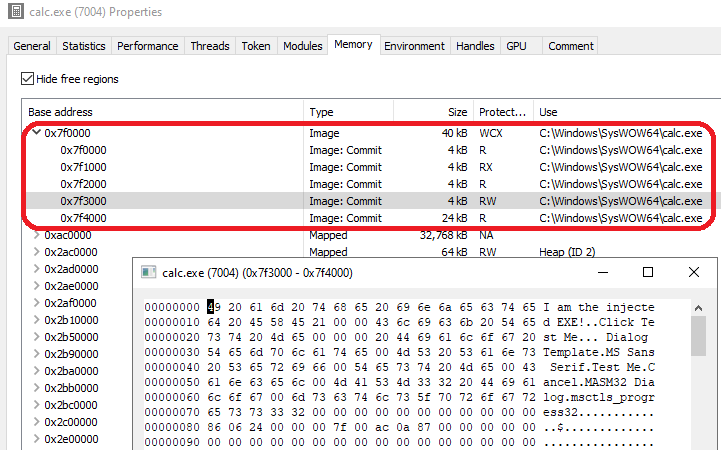
📹 Перезапись процесса на Windows 11 24H2: https://youtu.be/sZ8tMwKfvXw

Клонирование:

Используйте рекурсивное клонирование, чтобы получить репозиторий вместе со всеми подмодулями:

git clone --recursive https://github.com/hasherezade/process_overwriting.git

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





