Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
VanguardHTTP — Высокопроизводительный кроссплатформенный настольный комплекс для HTTP-пробинга и глубокого фингерпринтинга, созданный на Go и Wails v2. Включает потоковую передачу в реальном времени, определение технологий, инспекцию DNS/TLS, хеширование Favicon MMH3, маршрутизацию через прокси и отчётность в нескольких форматах. | Kitploit
Инструменты/GitHubGitHub/halildeniz/vanguardhttp
OSINT (Разведка открытых источников)РазведкаСбор информацииВеб-безопасностьТестирование на ПроникновениеУтилиты и фреймворкиRed TeamingАнализ DNS

Описание

Высокопроизводительный кроссплатформенный настольный комплекс для HTTP-пробинга и глубокого фингерпринтинга, созданный на Go и Wails v2. Включает потоковую передачу в реальном времени, определение технологий, инспекцию DNS/TLS, хеширование Favicon MMH3, маршрутизацию через прокси и отчётность в нескольких форматах.


GitHub
halildeniz/vanguardhttp

VanguardHTTP

РепозиторийСайт
0 дней назадЕщё не проверено
Поделиться

🛡️ VanguardHTTP

Высокопроизводительный кроссплатформенный настольный комплекс для HTTP-пробинга и глубокого фингерпринтинга

Version Go Version Wails v2 Platform License: MIT

vanguardhttp-v1 0 0-1-

📖 Обзор

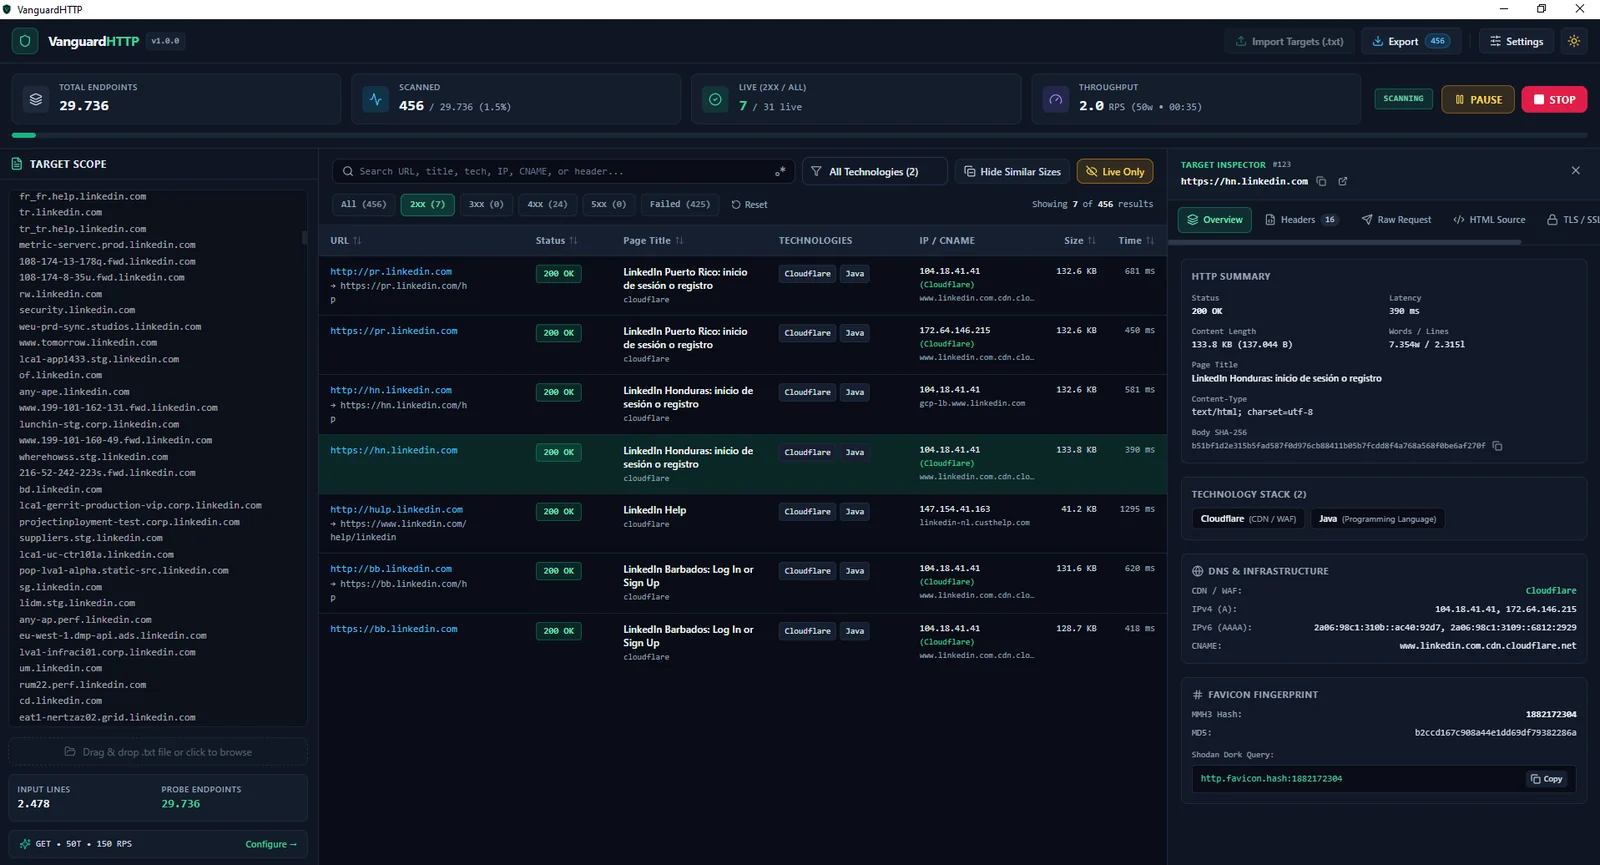
VanguardHTTP — это современное кроссплатформенное настольное приложение для разведки и обнаружения поверхности атаки, созданное для исследователей безопасности, пентестеров, охотников за уязвимостями и red team.

Вместо разбора стен терминального вывода или ручного связывания нескольких CLI-скриптов, VanguardHTTP транслирует телеметрию HTTP-пробинга и глубокого фингерпринтинга в реальном времени прямо в отзывчивое настольное рабочее пространство с фильтрацией — скомпилированное в единый автономный бинарник с минимальным потреблением RAM.
✨ Ключевые возможности

⚡ Высокоскоростная конкурентность и управление выполнением

  • Настраиваемый пул воркеров: Динамическое масштабирование конкурентности от 1 до 1,000 рабочих потоков.
  • Точное ограничение скорости: Встроенный rate limiter на основе token-bucket (golang.org/x/time/rate) для соблюдения максимального числа запросов в секунду (RPS) и предотвращения блокировок WAF или перегрузки цели.
  • Полный контроль жизненного цикла: Безопасные Start, Pause, Resume и Stop активных сканирований на лету без взаимных блокировок и утечек сокетов.
  • Потоковая передача IPC в реальном времени: Результаты передаются в реальном времени через Wails Events (runtime.EventsEmit) с микропакетным рендерингом UI для плавной работы даже при высоком RPS.

🌐 Умное обнаружение целей и протоколов

  • Автоматический пробинг схемы и fallback: Автоматически проверяет https:// с бесшовным откатом на http:// (или проверяет обе схемы одновременно) для доменов без схемы и IP-адресов.
  • Развёртывание CIDR-блоков: Автоматически разворачивает диапазоны IPv4/IPv6 CIDR (например, 192.168.1.0/24) в отдельные хосты-цели.
  • Пользовательские списки TCP-портов: Проверка стандартных портов или указание собственных списков портов и пресетов (80, 443, 8080, 8443, 3000, 8000 и т. д.).
  • Импорт целей перетаскиванием: Вставляйте цели напрямую или перетаскивайте списки целей .txt, .lst или .csv с автоматической дедупликацией и подсчётом эндпоинтов в реальном времени.

🔍 Комплексный движок фингерпринтинга

  • HTTP-метрики: Код статуса с цветовыми бейджами (2xx, 3xx, 4xx, 5xx), <title> страницы, заголовки Server / X-Powered-By, размер контента, количество слов/строк, SHA-256 хеш тела и задержка (ms).
  • Обнаружение технологического стека: Встроенный набор JSON-правил в стиле Wappalyzer (go:embed), определяющий веб-серверы, CMS, фронтенд/бэкенд-фреймворки, CDN, WAF и DevOps-панели с извлечением версий.
  • Разрешение DNS и инфраструктуры: Конкурентные запросы A, AAAA и CNAME с автоматическим определением провайдера CDN/WAF.
  • Инспекция сертификатов X.509 / TLS: Извлекает версию TLS, набор шифров, Subject CN, Issuer, даты действия, обратный отсчёт до истечения, статус самоподписанности и все Subject Alternative Names (SANs).
  • Хеширование favicon, совместимое с Shodan: Вычисляет RFC-2045 Base64 MurmurHash3 (MMH3) и MD5-дайджесты для /favicon.ico и иконок, объявленных в HTML, формируя готовые к копированию запросы http.favicon.hash:<id>.

🛠️ Расширенная настройка запросов

  • HTTP-методы и полезная нагрузка: Поддержка GET, HEAD, POST, OPTIONS, PUT, PATCH и DELETE с пользовательскими телами запросов.
  • Пользовательские заголовки и ротация User-Agent: Внедрение произвольных заголовков (Authorization, Cookie, X-Bug-Bounty) и переключение между пользовательским User-Agent или автоматическим пулом User-Agent из нескольких браузеров.
  • Маршрутизация через прокси: Полная поддержка прокси HTTP, HTTPS, SOCKS5 и SOCKS5H для беспрепятственного анализа трафика в Burp Suite или OWASP ZAP.
  • Отслеживание цепочки редиректов: Настраиваемое следование редиректам с пошаговым логированием кодов состояния и заголовка Location.

🖥️ Интерактивный GUI и отчётность

  • Тёмная и светлая темы: Стильная кибербезопасная тёмная тема по умолчанию с мгновенным переключением на светлую.
  • Расширенная фильтрация и снижение шума: Фильтрация по категории статуса, обнаруженной технологии, поиск по ключевым словам/Regex и сворачивание дублирующихся ответов с помощью "Hide Similar Sizes".
  • Панель инспектора цели: Нажмите на любую строку, чтобы просмотреть сырой HTTP-запрос, сырые и разобранные заголовки ответа, предпросмотр HTML-исходника, сертификат SSL/TLS и цепочку редиректов.
  • Экспорт в несколько форматов: Экспорт всех результатов или только отфильтрованного подмножества в JSON, CSV (UTF-8 BOM), TXT (список живых URL для nuclei/ffuf) или автономный интерактивный HTML-отчёт по безопасности.

🚀 Установка и сборка

Предварительные требования

  • Go 1.22 или выше
  • Node.js 18+ (LTS)
  • Wails CLI v2

Установите Wails v2 CLI и проверьте ваше окружение:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Примечание для Linux (Ubuntu/Debian): Перед сборкой установите заголовочные файлы разработки GTK3 и WebKit2GTK:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(В Ubuntu 24.04+ установите libwebkit2gtk-4.1-dev и передайте -tags webkit2_41 в команды wails.)

Клонирование и запуск в режиме разработки

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

Сборка production-бинарников

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

Вывод: build/bin/VanguardHTTP.exe

  • macOS (.app Universal Binary):
wails build -clean -platform darwin/universal -ldflags "-s -w"

Вывод: build/bin/VanguardHTTP.app

  • Linux (бинарный файл):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

Вывод: build/bin/VanguardHTTP


🤝 Участие в разработке

Мы приветствуем вклад, идеи новых функций и новые сигнатуры технологических отпечатков!

  1. Сделайте форк репозитория.
  2. Создайте ветку для новой функции или исправления:
git checkout -b feature/amazing-fingerprint
  1. Зафиксируйте свои изменения с помощью понятных, описательных сообщений:
git commit -m "feat: add new WAF detection signatures"
  1. Отправьте изменения в свою ветку:
git push origin feature/amazing-fingerprint
  1. Откройте Pull Request с описанием ваших изменений и шагов тестирования.

💬 Обратная связь и сообщения об ошибках

Есть предложение, запрос на новую функцию или вы обнаружили ошибку?

  • Откройте issue на странице GitHub Issues, указав шаги для воспроизведения, версию вашей ОС и соответствующие логи.

⚖️ Правовая оговорка

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    340
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    332
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →